Minimización de Datos: El Principio de Privacidad que Empieza Antes de la Recolección
La minimización de datos es un principio de privacidad fundamental que exige a las organizaciones recopilar solo lo que necesitan, conservarlo únicamente durante el tiempo necesario y limitar el acceso en consecuencia. Es la base de las principales regulaciones, incluidas GDPR, CCPA y HIPAA. La forma más sencilla de proteger los datos es no recopilarlos en primer lugar.
En esta página
La minimización de datos es uno de los principios fundamentales de la privacidad moderna. En esencia, significa recopilar únicamente los datos que realmente necesitas, conservarlos solo durante el tiempo necesario y limitar el acceso a quienes genuinamente lo requieren. El principio aparece en los principales marcos regulatorios — GDPR Artículo 5(1)(c), CCPA, HIPAA e ISO 27001 — porque responde a una verdad simple: los datos que nunca recopilas no pueden filtrarse, usarse indebidamente ni ser objeto de una orden judicial.
“The Internet is a surveillance state.”
— Bruce Schneier
Este artículo aborda cómo se aplica la minimización de datos en la práctica, cómo implementarla en el diseño de sistemas, políticas y operaciones, y por qué es importante tanto para la privacidad individual como para la gestión de riesgos organizacionales.
Por Qué Importa la Minimización de Datos
Cada dato que almacenas es una responsabilidad. La brecha de Equifax en 2017 expuso 147 millones de registros, incluyendo números de seguridad social que Equifax no tenía ninguna razón válida para guardar en texto plano. La filtración de Facebook en 2021, con 533 millones de números de teléfono, demostró el riesgo a largo plazo de conservar datos recopilados años atrás para funcionalidades que ya no existen.
La minimización reduce tu superficie de ataque. También reduce la exposición regulatoria: las multas del GDPR pueden alcanzar los €20 millones o el 4% de la facturación anual global, y los reguladores suelen tratar la retención excesiva de datos como un factor agravante al calcular las sanciones.
Más allá del cumplimiento normativo, la minimización encaja de forma natural en el modelado de amenazas a la privacidad — la práctica de identificar qué datos existen, quién podría quererlos y cómo podrían utilizarse indebidamente. Cuando mapeas amenazas contra tu inventario de datos real, la forma más rápida de eliminar una clase de amenaza entera suele ser eliminar los datos en sí. Difícil discutir esa lógica.
Principios Fundamentales y su Base Regulatoria
La minimización de datos no es una regla única sino un conjunto de obligaciones relacionadas:
| Principio | Definición | Base Regulatoria |
|---|---|---|
| Limitación de finalidad | Los datos recopilados con un propósito no pueden reutilizarse sin nuevo consentimiento | GDPR Art. 5(1)(b) |
| Minimización de datos | Solo recopilar datos adecuados y pertinentes para la finalidad declarada | GDPR Art. 5(1)(c) |
| Limitación de almacenamiento | Conservar los datos solo durante el tiempo necesario | GDPR Art. 5(1)(e) |
| Exactitud | Mantener los datos actualizados; eliminar registros obsoletos | GDPR Art. 5(1)(d) |
| Minimización de acceso | Limitar el acceso interno al mínimo privilegio necesario | ISO 27001 A.9 / Zero Trust |
Estos principios se refuerzan mutuamente. Recopilar datos mínimos facilita la aplicación de la limitación de finalidad. Los períodos de retención cortos reducen el coste de mantener la exactitud. Y el acceso de mínimo privilegio carece de sentido si estás almacenando 10 años de registros de comportamiento de usuarios que nadie debería estar leyendo.
Aplicar la Minimización en el Diseño de Sistemas
El mejor momento para minimizar datos es antes de escribir la primera línea de código. Durante la fase de requisitos y diseño, cuestiona cada campo de dato propuesto — ¿es estrictamente necesario, o simplemente conveniente?
Inventario y Clasificación de Datos
Comienza clasificando los datos que ya tienes o planeas recopilar:
- Directamente identificativos: nombre, correo electrónico, documento de identidad, dirección IP
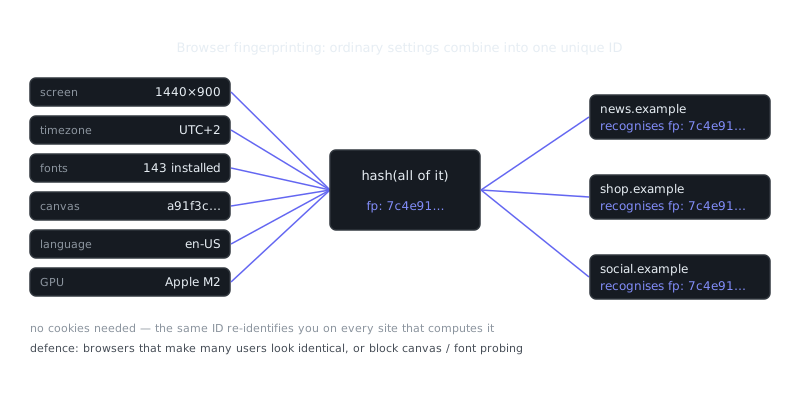
- Cuasi-identificativos: código postal, año de nacimiento, huella digital del dispositivo (individualmente inocuos, peligrosos en combinación)
- Categorías sensibles: salud, datos financieros, biométricos, historial de ubicación
- Metadatos operacionales: logs, registros de auditoría, tokens de sesión
Cada categoría necesita un calendario de retención documentado y un responsable asignado. Sin eso, los datos se acumulan indefinidamente por defecto — y siempre lo hacen.
Diseño de Esquemas
A nivel de base de datos, la minimización implica no añadir columnas "por si acaso". Un antipatrón habitual es diseñar una tabla de perfiles de usuario con decenas de campos opcionales bajo la suposición de que alguna funcionalidad futura podría usarlos. Cada columna sin uso es peso muerto que igualmente se respalda, replica y potencialmente se expone.
Una tabla de usuarios mínima podría verse así:
CREATE TABLE users (
    id          UUID PRIMARY KEY DEFAULT gen_random_uuid(),
    email_hash  BYTEA NOT NULL,        -- hash del email, no texto plano
    created_at  TIMESTAMPTZ NOT NULL DEFAULT NOW(),
    verified    BOOLEAN NOT NULL DEFAULT FALSE
);
-- El nombre visible solo se almacena cuando el usuario lo establece explícitamente
CREATE TABLE user_profiles (
    user_id     UUID PRIMARY KEY REFERENCES users(id) ON DELETE CASCADE,
    display_name TEXT,
    updated_at  TIMESTAMPTZ
);
Separar el registro de identidad principal de los datos de perfil opcionales permite eliminar los datos enriquecidos con un calendario más corto que el de la cuenta base.
Anonimización y Seudonimización
Donde no se requieran datos reales, sustitúyelos. Para analítica, agrega en lugar de rastrear individuos. Para entornos de prueba, genera datos sintéticos o seudonimiza las exportaciones de producción:
# Seudonimización de una exportación usando pgcrypto de PostgreSQL
psql -c "COPY (
  SELECT
    md5(email || 'salt_value'),
    date_trunc('month', created_at),
    country_code
  FROM users
) TO STDOUT CSV;" > analytics_export.csv
Este patrón es habitual en sistemas operativos orientados a la privacidad y entornos de desarrollo seguro, donde los datos de producción nunca llegan a desarrollo o staging sin pasos explícitos de anonimización integrados en el pipeline.
Políticas de Retención y Eliminación Automatizada
Una política de minimización sin aplicación automatizada es solo un documento. Los calendarios de retención deben estar integrados en el sistema, no delegados a revisiones manuales que quizás nunca ocurran.
Definir Ventanas de Retención
Trabaja hacia atrás desde la finalidad. Si envías un correo transaccional, necesitas la dirección del destinatario hasta que la transacción se complete, más un margen razonable para reclamaciones. No la necesitas indefinidamente.
Niveles de retención típicos a considerar:
- Datos de sesión: horas o días
- Registros transaccionales: 1–7 años (frecuentemente marcado por la legislación fiscal y contable)
- Logs de seguridad: 90 días a 1 año
- Preferencias de marketing: hasta que se retire el consentimiento
- Cuentas inactivas: 12–24 meses, luego notificar o eliminar
Automatizar la Eliminación
# Ejemplo: eliminación programada de datos de usuarios caducados
from datetime import datetime, timedelta
import psycopg2

INACTIVE_THRESHOLD_DAYS = 730  # 2 años

def delete_inactive_users(conn):
    cutoff = datetime.utcnow() - timedelta(days=INACTIVE_THRESHOLD_DAYS)
    with conn.cursor() as cur:
        cur.execute("""
            DELETE FROM users
            WHERE last_active_at < %s
              AND verified = FALSE
            RETURNING id
        """, (cutoff,))
        deleted = cur.rowcount
        conn.commit()
    return deleted
Ejecuta esto como una tarea programada. Registra el recuento, no los IDs eliminados — no querrás que tu registro de auditoría de eliminaciones se convierta en otra fuente de datos sensibles.
Minimización en Integraciones con Terceros
Las integraciones son donde la minimización falla en la práctica. Conecta un CRM, una plataforma de analítica o una red publicitaria, y los datos fluyen a algún lugar fuera de tu control. Cada integración merece el mismo escrutinio que la recopilación de datos interna.
Hazte estas preguntas antes de cualquier integración:
- ¿Qué datos recibe este proveedor por defecto?
- ¿Puedes configurarlo para enviar menos (filtrado a nivel de campo, tracking server-side en lugar de client-side)?
- ¿Cuál es la política de retención del propio proveedor?
- ¿El uso que hace el proveedor de los datos de tus usuarios entra en conflicto con la limitación de finalidad bajo la cual los recopilaste?
Esto importa especialmente en el contexto de la infraestructura de privacidad. Herramientas como la red I2P (Invisible Internet Project) enrutan el tráfico a través de una red superpuesta distribuida para prevenir el análisis de tráfico — un patrón que ilustra cómo las decisiones de diseño a nivel de infraestructura pueden aplicar propiedades de minimización sin depender de promesas normativas. El mismo razonamiento aplica a tus integraciones: las decisiones arquitectónicas sobre qué datos cruzan el cable son mucho más fiables que la palabra de un proveedor.
La gestión de etiquetas server-side es un punto intermedio práctico. En lugar de cargar JavaScript de terceros directamente en los dispositivos de los usuarios (lo que da a los proveedores acceso directo al estado del navegador), enruta las solicitudes a través de tu propio servidor y reenvía únicamente los campos que hayas decidido compartir.
Prácticas Organizacionales
Los controles técnicos solo llegan hasta cierto punto. La minimización requiere hábitos organizacionales que perduren:
- Privacidad por defecto: las nuevas funcionalidades se despliegan con la configuración mínima de datos, no la máxima. Ampliar la recopilación requiere justificación; restringirla no debería.
- Auditorías regulares de datos: revisiones trimestrales o anuales de qué estás recopilando versus qué estás usando realmente. Los flujos de datos sin uso deben cerrarse.
- Revisiones de acceso de empleados: comprobaciones periódicas de que los derechos de acceso internos siguen correspondiendo a las funciones actuales. Los miembros de proyectos anteriores conservan accesos durante más tiempo del que la mayoría de organizaciones reconoce.
- Diligencia debida con proveedores: acuerdos de tratamiento de datos que vinculen a los proveedores a obligaciones de minimización, con derechos de auditoría que puedas ejercer realmente.
Resumen y Conclusiones Clave
La minimización de datos
Preguntas frecuentes
¿Qué es la minimización de datos y por qué es importante?
La minimización de datos consiste en recopilar únicamente la información personal que realmente necesitas para un propósito específico, nada más. Es importante porque manejar menos datos reduce el riesgo de daño en caso de una brecha de seguridad, y genera confianza en los usuarios al demostrar que respetas su privacidad.
¿Cómo sé si estoy recopilando demasiados datos?
Pregúntate si cada dato que recopilas es estrictamente necesario para ofrecer tu producto o servicio. Si no puedes explicar con claridad por qué lo necesitas, probablemente no deberías estar recopilándolo.
¿La minimización de datos implica que debo eliminar los datos que ya recopilé?
Sí, también implica no conservar los datos más tiempo del necesario, lo que se conoce como limitación del almacenamiento. Una vez que los datos han cumplido su propósito original, la buena práctica —y en muchas regiones, una obligación legal— es eliminarlos o anonimizarlos.
Recursos en vídeo
Fuentes y lecturas adicionales
- Tor Project — Official site of the Tor network and Tor Browser.
- Tor Browser Manual — Setup, security levels, bridges and troubleshooting.
- EFF Surveillance Self-Defense — Threat-model based guides from the Electronic Frontier Foundation.
- Privacy Guides — Independent recommendations for privacy-respecting tools.
- Security in a Box — Digital security guides for activists and journalists.
- Tails Documentation — Official documentation for the amnesic live operating system.
- Whonix Documentation — Wiki for the Tor-based Whonix operating system.