Concienciación sobre ingeniería social: Cómo protegerte del hackeo humano
La ingeniería social manipula a las personas para que revelen información confidencial o realicen acciones que comprometen la seguridad. A diferencia de los exploits de software, estos ataques apuntan a la psicología humana, por lo que la concienciación es tu mejor defensa. Aprende a reconocerlos y a detenerlos.
En esta página
La ingeniería social es el arte de manipular a las personas para que revelen información confidencial o realicen acciones que comprometan la seguridad. A diferencia de los exploits técnicos que van tras vulnerabilidades en el software, la ingeniería social te apunta a ti — el factor humano — que suele ser el eslabón más impredecible de cualquier cadena de seguridad. Entender cómo funcionan estos ataques es el primer paso para construir defensas reales.
¿Qué es la Ingeniería Social?
Estos ataques explotan principios psicológicos como la confianza, la autoridad, la urgencia y el miedo. Un atacante rara vez necesita romper el cifrado o evadir firewalls cuando puede convencer directamente a un empleado de que le entregue sus credenciales.
El término abarca una amplia gama de tácticas, desde una llamada telefónica suplantando al soporte técnico hasta elaboradas campañas de varios meses dirigidas a ejecutivos. Lo que las une es el objetivo: manipular el comportamiento humano para obtener acceso no autorizado a sistemas, datos o espacios físicos.
Funcionan porque explotan la forma en que las personas se comportan de manera natural. Estamos condicionados a ayudar a nuestros colegas, respetar la autoridad y responder a la urgencia. Los atacantes convierten esos instintos en armas.
Vectores de Ataque Más Comunes
Phishing y sus Variantes
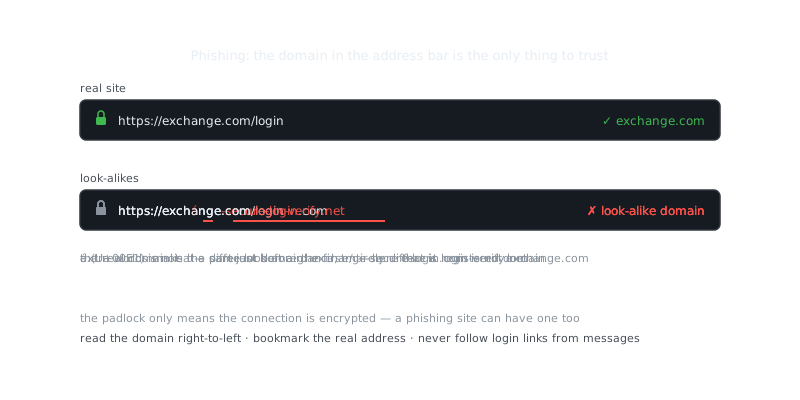
El phishing es la forma más común de ingeniería social. Un atacante envía un mensaje — generalmente por correo electrónico — que parece provenir de una fuente de confianza, y te dirige a un sitio falso o te induce a abrir un adjunto malicioso.
El spear phishing apunta a una persona específica usando información personalizada recopilada de LinkedIn, sitios web corporativos o filtraciones de datos anteriores. El whaling va directamente tras los ejecutivos, utilizando a menudo documentos legales falsificados o comunicaciones de nivel directivo. El vishing usa llamadas telefónicas en las que el atacante se hace pasar por un banco, la Agencia Tributaria o el soporte técnico interno. El smishing hace lo mismo por SMS.
Un ejemplo real: en 2020, atacantes usaron vishing para engañar a empleados de Twitter y obtener sus credenciales de VPN, lo que derivó en el compromiso de cuentas de alto perfil, entre ellas las de Barack Obama y Elon Musk.
Pretexting
El pretexting consiste en crear un escenario ficticio para extraer información. Un atacante puede hacerse pasar por un auditor que solicita registros de empleados, o por un proveedor que necesita acceso al sistema para un "mantenimiento de rutina". La historia no necesita ser impecable — solo tiene que ser lo suficientemente creíble como para que no la cuestiones en el momento.
Baiting y Quid Pro Quo
El baiting ofrece algo tentador — un USB gratuito dejado en un estacionamiento, o software pirata — que contiene malware. El quid pro quo implica ofrecer un servicio, como soporte técnico falso, a cambio de credenciales o acceso. Ambos se basan en que quieras algo lo suficiente como para saltarte la verificación.
Tailgating e Intrusión Física
No toda la ingeniería social es digital. El tailgating consiste en seguir físicamente a una persona autorizada a través de una puerta de seguridad. Los atacantes suelen disfrazarse de personal de reparto o contratistas para no levantar sospechas. Es sorprendentemente efectivo porque la mayoría de la gente no quiere ser quien confronta a un desconocido que lleva una pila de cajas.
Principios Psicológicos que Explotan los Atacantes
Conocer la psicología detrás de estos ataques te ayuda a reconocerlos en el momento.
| Principio | Cómo se Explota | Ejemplo |
|---|---|---|
| Autoridad | Las personas obedecen a figuras de autoridad percibidas | "Soy del departamento de IT, necesito tu contraseña de inmediato" |
| Urgencia | La presión reduce el pensamiento crítico | "Tu cuenta será suspendida en 24 horas" |
| Prueba social | Las personas siguen a la mayoría | "Todos los demás en tu equipo ya enviaron sus credenciales" |
| Reciprocidad | Las personas se sienten obligadas a devolver favores | El atacante ofrece ayuda falsa y luego pide acceso |
| Simpatía | Confiamos en quienes nos caen bien | El atacante genera rapport durante semanas antes de hacer la solicitud |
| Escasez | El miedo a perderse algo impulsa acciones apresuradas | "Esta es tu única oportunidad de verificar antes de que el sistema se bloquee" |
Los principios de influencia de Robert Cialdini, descritos originalmente en un contexto de marketing, encajan casi perfectamente con las tácticas de ingeniería social. Una vez que puedes identificar qué principio está siendo activado, te has dado tiempo para pausar y verificar.
Defensas Técnicas que Refuerzan la Conciencia Humana
La conciencia por sí sola no es suficiente. Los controles técnicos añaden una capa de protección que reduce el daño cuando la manipulación logra su cometido.
DNS over HTTPS (DoH)
Una medida de privacidad poco utilizada es configurar DNS over HTTPS, que cifra las consultas DNS para prevenir el espionaje y la manipulación. Los atacantes a veces usan DNS spoofing para redirigirte a sitios de phishing incluso cuando escribes una URL legítima. El DoH corta esa vía.
En Linux o macOS, puedes configurar un resolver DoH a nivel de sistema usando systemd-resolved o una herramienta como dnscrypt-proxy:
# Instalar dnscrypt-proxy
sudo apt install dnscrypt-proxy

# Editar la configuración para habilitar DoH
sudo nano /etc/dnscrypt-proxy/dnscrypt-proxy.toml
# dnscrypt-proxy.toml
listen_addresses = ['127.0.0.1:53']
server_names = ['cloudflare', 'google']
doh_servers = true
dnscrypt_servers = falseEsto garantiza que las consultas DNS viajen cifradas, reduciendo la efectividad de las redirecciones de phishing que dependen de la manipulación del DNS.
Anonimización con Tor
Al investigar amenazas o acceder a recursos internos sensibles, la red Tor ofrece un fuerte anonimato enrutando el tráfico a través de múltiples relés cifrados. Cada relé solo conoce el salto anterior y el siguiente, por lo que ningún nodo puede ver a la vez el origen y el destino. Esto es útil para investigadores de seguridad que necesitan analizar infraestructura de atacantes sin revelar su identidad u organización.
Para la privacidad cotidiana durante la navegación sensible, el Tor Browser es el punto de entrada más sencillo. Para uso programático:
# Enrutar tráfico de curl a través del proxy SOCKS5 de Tor
curl --socks5-hostname 127.0.0.1:9050 https://check.torproject.org/api/ip
Vale la pena aclarar: Tor no protege contra el compromiso del endpoint. Si un atacante ya obtuvo credenciales por ingeniería social, el tráfico anonimizado no ayuda. Pero sí reduce la superficie de ataque ante la vigilancia a nivel de red.
Autenticación Multifactor
La MFA es el control técnico más efectivo contra ataques basados en credenciales. Aunque te engañen para entregar una contraseña, una OTP basada en tiempo o una llave de hardware impide el compromiso de la cuenta. Prefiere tokens de hardware como YubiKey sobre la MFA por SMS — el SMS es vulnerable al SIM swapping, que es en sí mismo un ataque de ingeniería social.
Construir una Cultura Resistente a la Ingeniería Social
Los controles técnicos fallan cuando la cultura no los respalda. Las organizaciones necesitan empleados que se sientan seguros reportando interacciones sospechosas sin miedo a pasar vergüenza.
Protocolos de Verificación
Toda organización debería tener una política clara y sencilla: cualquier solicitud de credenciales, transferencias financieras o datos sensibles hecha por correo electrónico o teléfono debe verificarse por un canal separado y de confianza conocida. Si alguien llama diciendo ser del soporte técnico, cuelga y devuelve la llamada a IT usando el número del directorio interno.
Parece obvio. Pero la presión y la urgencia llevan a la gente a saltarse los pasos de verificación. Los hábitos bien entrenados son más confiables que el criterio del momento, especialmente cuando alguien te está presionando.
Simulacros de Ataque Regulares
Ejecutar simulaciones de phishing — usando herramientas como GoPhish — da a los empleados práctica para reconocer ataques en un entorno de bajo riesgo. El objetivo no es avergonzar a quienes hacen clic. Es identificar brechas en la conciencia y adaptar la formación en consecuencia.
# Ejecutar un servidor GoPhish localmente para simulaciones internas
./gophish
# Interfaz de administración por defecto: https://localhost:3333
Varía la sofisticación de los simulacros. Un phish obvio enseña menos que un escenario convincente de spear phishing construido con nombres reales de empleados y referencias a proyectos actuales.
Privilegio Mínimo y Necesidad de Saber
Limita a qué puede acceder una cuenta comprometida. Un atacante que engaña a un empleado de help desk no debería poder restablecer las credenciales del CEO ni acceder a la base de datos financiera. La arquitectura de privilegio mínimo contiene el daño cuando los ataques tienen éxito — y algunos lo tendrán.
Criptomonedas de Privacidad y la Ingeniería Social Financiera
El fraude financiero es un componente importante de la ingeniería social. Los atacantes suplantan a ejecutivos en lo que se conoce como fraude del CEO o Business Email Compromise (BEC) para redirigir transferencias bancarias, o se hacen pasar por proveedores para actualizar datos de pago. Vale la pena entender aquí las herramientas financieras centradas en la privacidad, ya que los atacantes a veces exigen el pago en criptomonedas no rastreables.
“Privacy is not something that I'm merely entitled to, it's an absolute prerequisite.”
— Marlon Brando
Las privacy coins como Monero (XMR) y Zcash (ZEC) ofrecen ofuscación de transacciones que Bitcoin no tiene. Una comparativa rápida:
| Moneda | Mecanismo de Privacidad | Privacidad por Defecto | Trazabilidad |
|---|---|---|---|
| Bitcoin (BTC) | Ninguno (ledger transparente) | Ninguna | Alta |
| Monero (XMR) | Ring signatures, stealth addresses, RingCT | Siempre activa | Muy baja |
| Zcash (ZEC) | zk-SNARKs (transacciones blindadas) | Opcional | Baja (si está blindada) |
| Dash ( |
Preguntas frecuentes
¿Qué es la ingeniería social y cómo afecta a mi privacidad?
La ingeniería social consiste en manipularte psicológicamente para que reveles información personal o realices una acción que normalmente no harías. En lugar de hackear tus cuentas directamente, los atacantes te engañan para que entregues contraseñas, datos de acceso o permisos. Ejemplos habituales son correos falsos que simulan ser tu banco o llamadas de alguien que dice ser soporte técnico.
¿Cómo puedo detectar si alguien está intentando manipularme mediante ingeniería social?
Presta atención a la urgencia repentina: que te digan que debes actuar de inmediato o sufrirás consecuencias como la suspensión de tu cuenta o una multa. Las organizaciones legítimas rara vez te presionan para que compartas información confidencial en el acto ni a través de canales no oficiales como el correo personal o los mensajes de texto. Si algo no te cuadra, cuelga o deja de responder y contacta directamente con la organización a través de su sitio web oficial o su número de teléfono.
¿Qué información personal no debo compartir nunca, aunque la persona parezca de confianza?
Nunca compartas tus contraseñas, PINs, número de Seguridad Social ni códigos de verificación de un solo uso con nadie que se ponga en contacto contigo, por muy oficial que parezca. Los bancos, las empresas tecnológicas y los organismos gubernamentales jamás te pedirán estos datos por teléfono, correo electrónico o chat. Mantener esta información en privado es tu primera línea de defensa contra el robo de identidad y el acceso no autorizado a tus cuentas.
Recursos en vídeo
Fuentes y lecturas adicionales
- CISA — US cybersecurity agency guidance for individuals and organisations.
- Krebs on Security — Investigative reporting on breaches, fraud and malware.
- Have I Been Pwned — Check whether an email or password appeared in a known breach.
- Tor Project — Official site of the Tor network and Tor Browser.
- Tor Browser Manual — Setup, security levels, bridges and troubleshooting.
- EFF Surveillance Self-Defense — Threat-model based guides from the Electronic Frontier Foundation.
- Privacy Guides — Independent recommendations for privacy-respecting tools.