Vigilância Corporativa e Como Retomar o Controle da Sua Privacidade
Cada aplicativo que você instala e cada site que visita gera dados que empresas coletam, analisam e vendem. De pixels de rastreamento a fingerprinting de dispositivos, a infraestrutura de vigilância é vasta — mas não inevitável. Este guia explica como o rastreamento corporativo funciona e as medidas práticas que você pode tomar para limitar sua exposição.
Nesta página
Introdução
Cada aplicativo que você instala, cada site que visita e cada compra que faz gera dados. Corporações os coletam sistematicamente — através de pixels de rastreamento, fingerprinting de dispositivos, análise comportamental e corretores de dados terceirizados — para construir perfis detalhados usados em publicidade, avaliação de risco e revenda. Isso não é uma preocupação marginal. A indústria global de corretores de dados vale mais de 300 bilhões de dólares, e só a Acxiom afirma ter perfis de mais de 2,5 bilhões de pessoas.
Entender como a vigilância corporativa funciona é o primeiro passo para limitar sua exposição. O que segue aborda os principais mecanismos de rastreamento e as contramedidas práticas que você pode aplicar hoje.
Como Funciona a Vigilância Corporativa
Coleta de Dados na Fonte
Cada interação digital gera metadados. Quando você usa um aplicativo gratuito, o modelo de receita quase sempre são seus dados comportamentais. O pixel do Facebook está embutido em milhões de sites terceiros e reporta sua atividade de navegação de volta para a Meta mesmo quando você não está logado. A rede de anúncios do Google faz a mesma coisa em praticamente toda a web.
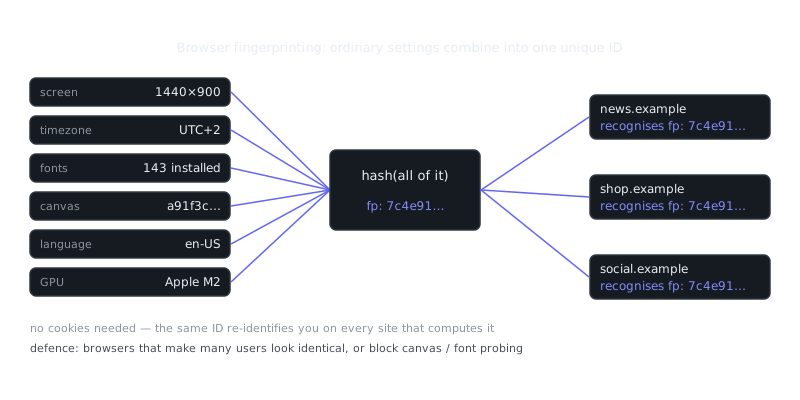
Além da publicidade, alguns métodos de coleta merecem atenção especial. O fingerprinting de dispositivo combina sua versão de navegador, resolução de tela, fontes instaladas e características da GPU em um identificador quase único que persiste entre sessões sem precisar de cookies. Dados de localização são outro — aplicativos mobile rotineiramente solicitam permissões de "localização precisa", vendem esses dados para corretores, que então agregam seus padrões de movimento e os vendem para seguradoras, empregadores e contratados governamentais. Histórico de compras completa o quadro: programas de fidelidade e processadores de pagamento correlacionam seus registros de transações entre comerciantes, com ou sem seu conhecimento.
Corretores de Dados e Agregação
Pontos de dados individuais se tornam poderosos quando agregados. Corretores de dados compram registros de varejistas, bancos de dados públicos, plataformas sociais e desenvolvedores de apps, depois combinam tudo em perfis unificados. Esses perfis são vendidos abertamente para serviços de verificação de antecedentes, fundos de investimento, campanhas políticas e agências de segurança.
Empresas como LexisNexis, Equifax (muito além de relatórios de crédito) e Spokeo operam amplamente fora da consciência pública, mas mantêm dados que a maioria consideraria profundamente privados: inferências sobre saúde, indicadores de estresse financeiro, status de relacionamento, afiliação política. Você não se cadastrou para nada disso.
O Modelo de Ameaça: Contra o Que Você Está Realmente Se Protegendo?
Antes de fazer qualquer coisa, defina seu modelo de ameaça. Um jornalista protegendo fontes tem necessidades completamente diferentes de alguém que só quer menos anúncios direcionados. Exagero cria atrito que você eventualmente abandonará; proteção insuficiente deixa brechas reais.
| Nível de Ameaça | Perfil | Preocupações Principais | Medidas Recomendadas |
|---|---|---|---|
| Baixo | Consumidor geral | Segmentação de anúncios, perfis de corretores | Hardening de navegador, opt-outs, VPN |
| Médio | Profissional / ativista | Monitoramento por empregador, doxxing, comprometimento de contas | Compartimentalização, OS endurecido, OpSec forte |
| Alto | Jornalista / denunciante | Atores corporativos próximos ao Estado, exposição legal | Whonix/Tails, dispositivos air-gapped, segurança física |
| Crítico | Proteção de fontes | Vigilância direcionada, requisições de dados sigilosas | Stack completo de anonimização, reuniões apenas pessoalmente |
A maioria das pessoas se encontra em algum lugar na faixa baixo-a-médio. As contramedidas abaixo são organizadas com isso em mente.
Hardening de Navegador e Rede
Configuração de Navegador
Firefox com configuração endurecida é a linha de base prática para a maioria dos usuários. Comece com essas mudanças no about:config:
privacy.resistFingerprinting = true
privacy.firstparty.isolate = true
network.cookie.cookieBehavior = 5
geo.enabled = false
media.peerconnection.enabled = false  // Desabilita vazamentos de IP via WebRTC
Instale uBlock Origin em modo médio e Privacy Badger. Evite Chrome para qualquer coisa sensível em termos de privacidade. Sua arquitetura foi construída para servir aos interesses de coleta de dados do Google, e mesmo com extensões instaladas, ele vaza mais do que o Firefox.
VPNs: O Que Elas Fazem e Não Fazem
Uma VPN transfere sua confiança de rede do seu provedor de internet para o provedor de VPN. Ela oculta seu tráfego do seu ISP e mascara seu IP dos sites, mas não te torna anônimo. Seu provedor de VPN pode registrar sua atividade, e seu fingerprint de navegador, sessões logadas e padrões comportamentais ainda te identificam independentemente.
Escolha um provedor com política no-logs auditada — Mullvad e ProtonVPN são as referências atuais — e pague com dinheiro ou Monero se anonimato realmente importa para você.
Tor e Whonix para Níveis Mais Altos de Ameaça
Para anonimato mais forte, o Tor roteia seu tráfego através de três relays criptografados, tornando a análise de tráfego significativamente mais difícil. Whonix leva isso adiante ao executar duas máquinas virtuais: um Gateway que roteia todo o tráfego pelo Tor, e uma Workstation completamente isolada da rede. Mesmo se um malware comprometer a Workstation, ele não consegue descobrir seu IP real porque não tem acesso direto à rede.
# Verificação básica de configuração do Whonix dentro da VM Workstation
curl https://check.torproject.org/api/ip
# Deve retornar {"IsTor":true, ...}
Whonix se encaixa bem em cenários de ameaça média-a-alta. Para casos críticos, combine-o com um OS live como Tails em hardware dedicado.
“Privacy is not something that I'm merely entitled to, it's an absolute prerequisite.”
— Marlon Brando
Higiene de Contas e Minimização de Dados
Reduzindo Sua Pegada em Corretores de Dados
Solicitações de opt-out funcionam, mas exigem persistência. Serviços como DeleteMe automatizam submissões aos principais corretores, embora remoção manual dos maiores tende a ser mais confiável. Os alvos principais são sites de busca de pessoas como Spokeo, Whitepages, BeenVerified e Intelius, corretores empresariais como Acxiom, LexisNexis e Equifax Information Services, e o cadastro eleitoral do seu estado se for publicamente acessível.
O processo se repete porque corretores readquirem dados após a remoção. Trate isso como uma tarefa de manutenção trimestral, não um conserto único.
Compartimentalização
Use navegadores ou perfis de navegador separados para diferentes atividades. Um perfil fica logado no Google para trabalho produtivo, um perfil endurecido lida com navegação geral, e o Tor Browser cobre qualquer coisa sensível. A forma mais comum de compartimentalização quebrar é contaminação cruzada — logar em uma conta pessoal enquanto pesquisa algo sensível colapsa a separação imediatamente.
Use endereços de email únicos para diferentes serviços também. SimpleLogin e AnonAddy geram aliases que encaminham para seu endereço real, então você pode identificar qual serviço vazou seu endereço e revogá-lo sem tocar no seu email principal.
Engenharia Social e Ataques na Camada Humana
Controles técnicos sozinhos não são suficientes. Engenharia social ataca a camada humana da qual tanto vigilância quanto fraude dependem.
Vigilância corporativa às vezes é aumentada dessa forma: um corretor de dados pode não ter seu número de telefone, mas uma ligação falsa de atendimento ao cliente poderia te enganar para confirmá-lo. Campanhas de phishing direcionadas a funcionários extraem credenciais que dão a corporações ou seus contratados acesso a sistemas internos que eles não deveriam alcançar.
Algumas defesas práticas funcionam consistentemente. Verifique contatos inesperados através de um segundo canal — ligue de volta para um número publicado, não o que te ligou. Trate urgência não solicitada como sinal de alerta, porque organizações legítimas não exigem ação imediata sob ameaça. Não forneça informações voluntariamente para confirmar pedidos de identidade; um serviço real já tem seus dados e deveria se verificar para você, não o contrário. Para contas que importam, use chaves de segurança físicas como uma YubiKey. Autenticação de dois fatores baseada em SMS é vulnerável a SIM swapping, que é apenas um ataque de engenharia social ao atendimento ao cliente da operadora.
Segurança Física e Privacidade
Privacidade digital não existe independentemente de segurança física. Câmeras, leitores RFID e beacons Bluetooth em ambientes de varejo rastreiam movimento e tempo de permanência. Leitores de placas operados por empresas privadas como Vigilant Solutions registram localizações de veículos e vendem os dados comercialmente.
Bolsas Faraday para dispositivos quando não estão em uso previnem rastreamento passivo de localização via Bluetooth e celular. Pagamentos em dinheiro quebram a trilha de dados em nível de transação que pagamentos com cartão criam. Consciência do seu ambiente físico importa também — coworkings, cafeterias e escritórios abertos são locais comuns para shoulder surfing e observação casual, então posicione sua tela adequadamente.
Para conversas de alta sensibilidade, deixe todos os dispositivos em outro cômodo. Smartphones modernos podem ser compelidos a produzir dados históricos de localização e, em algumas configurações, áudio ambiente através de requisições legais ao fabricante.
Segurança física também se conecta diretamente à segurança de contas. Um telefone perdido e desbloqueado é uma violação completa de cada conta nele. Use um PIN de pelo menos 8 dígitos ao invés de biometria sozinha — biometria pode ser legalmente compelida de formas que um PIN geralmente não pode — e habilite criptografia de disco completo.
Resumo e Principais Conclusões
Vigilância corporativa é sistemática, amplamente legal e integrada ao estado padrão da maioria das tecnologias de consumo. Evitá-la totalmente não é realista. Reduzir sua exposição de forma significativa é.
Principais conclusões:
- Defina seu modelo de ameaça primeiro. Contramedidas devem corresponder a riscos reais, não casos teóricos piores.
- Fingerprinting de navegador e rastreamento comportamental persistem além dos cookies. Resista ao fingerprinting no nível do navegador, não apenas através de gerenciamento de cookies.
Perguntas Frequentes
O que é vigilância corporativa e por que devo me preocupar com isso?
Vigilância corporativa é quando empresas coletam dados sobre seu comportamento online, compras, localização e hábitos — geralmente para construir perfis detalhados usados em publicidade direcionada ou vendidos para terceiros. Isso acontece silenciosamente em segundo plano por meio de aplicativos, sites e dispositivos que você usa todos os dias. A maioria das pessoas não percebe a quantidade de dados sendo coletada, o que pode afetar sua privacidade, segurança e até os preços exibidos para você online.
Como as empresas me rastreiam online e o que posso fazer para impedir isso?
Empresas rastreiam você usando ferramentas como cookies, pixels de rastreamento, fingerprinting de dispositivos e dados de login de serviços como Google ou Facebook incorporados em milhões de sites. Você pode reduzir isso usando um navegador focado em privacidade como Firefox ou Brave, instalando um bloqueador de anúncios e rastreadores como uBlock Origin e limpando cookies regularmente. Habilitar o 'Do Not Track' e revisar as permissões de aplicativos no seu celular também ajuda a limitar a quantidade de dados coletados.
Aplicativos e serviços gratuitos são seguros de usar, ou estão me espionando?
Aplicativos e serviços gratuitos frequentemente se financiam coletando e monetizando seus dados pessoais — como diz o ditado, se você não está pagando pelo produto, você é o produto. Isso não significa que você precisa evitá-los completamente, mas vale a pena ler a política de privacidade e verificar quais permissões um aplicativo solicita antes de instalá-lo. Escolher aplicativos com compromissos claros de privacidade, ou alternativas pagas com políticas antirrastreamento, é uma forma prática de reduzir a exposição.
Recursos em vídeo
Fontes & Leitura adicional
- Tor Project — Official site of the Tor network and Tor Browser.
- Tor Browser Manual — Setup, security levels, bridges and troubleshooting.
- EFF Surveillance Self-Defense — Threat-model based guides from the Electronic Frontier Foundation.
- Privacy Guides — Independent recommendations for privacy-respecting tools.
- Security in a Box — Digital security guides for activists and journalists.
- Tails Documentation — Official documentation for the amnesic live operating system.
- Whonix Documentation — Wiki for the Tor-based Whonix operating system.