Tipos de Malware y Protección: Una Guía Completa
El malware representa miles de millones en pérdidas para las organizaciones y afecta a millones de dispositivos personales cada año. Entender la taxonomía del malware e implementar defensas en capas es lo que distingue a los sistemas seguros de los vulnerables. Esta guía analiza las principales categorías de malware, los vectores de ataque y estrategias de protección prácticas.
En esta página
El malware le cuesta a las organizaciones miles de millones cada año y compromete silenciosamente millones de dispositivos personales. Conocer a qué te enfrentas —y construir defensas reales— es lo que distingue un sistema blindado de uno totalmente expuesto. Aquí tienes un desglose en lenguaje claro de las principales categorías de malware, cómo se propagan y qué medidas funcionan de verdad para frenarlos.
Entendiendo las Categorías de Malware
Virus y Gusanos
Los virus se adhieren a archivos legítimos y esperan a que hagas algo: abrir un adjunto de correo, ejecutar un programa descargado, conectar un dispositivo infectado. Una vez activados, inyectan código en los archivos huéspedes, lo que complica la detección cuando ya se han enterrado dentro de los binarios del sistema.
Los gusanos no necesitan tu ayuda. Explotan vulnerabilidades de red y se replican solos. WannaCry en 2017 es el ejemplo más citado — utilizó el exploit EternalBlue para arrasar redes enteras, infectando más de 200.000 equipos en 150 países en cuestión de días. Las organizaciones que no habían parcheado la vulnerabilidad de SMBv1 vieron cómo toda su infraestructura quedaba cifrada en cuestión de horas.
Troyanos
Los troyanos se hacen pasar por software legítimo. No se auto-replican como los virus; en cambio, dependen de engañarte para que los instales tú mismo. Emotet es el ejemplo clásico — llega como un adjunto de factura y, en silencio, descarga módulos adicionales para robar credenciales, moverse lateralmente por la red y, finalmente, desplegar ransomware.
Los Troyanos de Acceso Remoto (RATs) son especialmente peligrosos. Le dan al atacante control total sobre la máquina comprometida: pulsaciones de teclado, acceso a la webcam, robo de archivos y movimiento lateral. Lo que los hace tan difíciles de detectar es que suelen hacerse pasar por herramientas de administración legítimas, camuflándose entre el tráfico normal del sistema.
Ransomware
El ransomware cifra tus archivos y exige un pago a cambio de la clave. Las variantes modernas se han vuelto más agresivas — primero roban tus datos y luego amenazan con publicarlos si no pagas. Eso fue precisamente lo que hizo tan devastador el ataque a Colonial Pipeline en 2021. No solo bloqueó archivos; interrumpió el suministro de combustible en la costa este de Estados Unidos y demostró con creces el daño real que el ransomware puede causar a infraestructuras críticas.
El crypto-ransomware va tras tipos de archivos concretos: documentos, imágenes y bases de datos. El locker ransomware simplemente te deja sin acceso al sistema completo. Las variantes más sofisticadas eliminan las instantáneas del sistema y las copias de seguridad antes de cifrar nada, lo que deja a las organizaciones desprevenidas sin ninguna vía de recuperación.
Spyware y Adware
El trabajo del spyware es vigilarte. Los keyloggers capturan cada pulsación del teclado; los screen scrapers obtienen el contenido de las aplicaciones sin que intervenga el teclado. En campañas de espionaje corporativo, el spyware suele permanecer inactivo durante semanas o meses, activándose únicamente cuando se cumplen ciertas condiciones para enviar tus datos al servidor del atacante.
El adware puede parecer una molestia menor, pero cada vez más actúa como puerta de entrada a algo peor. Los secuestradores de navegador reemplazan tu buscador y página de inicio, redirigiéndote hacia sitios maliciosos que ejecutan descargas drive-by en segundo plano sin que llegues a hacer clic en nada.
Rootkits
Los rootkits van a fondo. Modifican componentes del sistema operativo para ocultar actividad maliciosa tanto a ti como a tus herramientas de seguridad. Los rootkits en modo kernel interceptan llamadas a la API al nivel más bajo del sistema, ocultando procesos, archivos y conexiones de red. El escándalo de Sony BMG en 2005 demostró que incluso empresas legítimas llegarían a implementar tecnología rootkit —y al hacerlo, crearon vulnerabilidades que otros atacantes explotaron de inmediato.
Las variantes bootkit van aún más lejos, infectando el Master Boot Record o el firmware UEFI para cargarse antes de que el sistema operativo siquiera arranque. Secure Boot aborda esto verificando las firmas de los componentes de arranque antes de permitir su ejecución.
Vectores de Ataque y Métodos de Infección
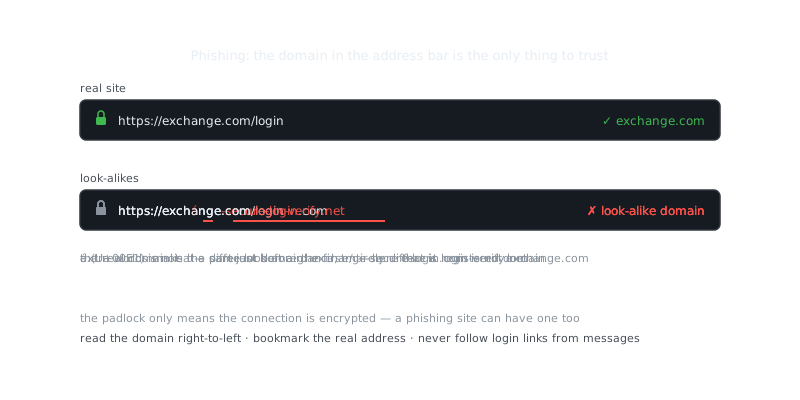
El malware sigue rutas predecibles, y eso en realidad es buena noticia — significa que puedes anticiparte. El correo electrónico sigue siendo el vector más común. Las campañas de phishing distribuyen adjuntos maliciosos o enlaces a sitios comprometidos, haciéndose pasar por marcas de confianza y usando la urgencia para que actúes sin pensar.
Las descargas drive-by explotan vulnerabilidades del navegador o sus plugins para instalar malware sin que hagas nada evidente. Simplemente visitar un sitio legítimo comprometido puede desencadenar una descarga automática a través de un anuncio malicioso o un script inyectado. Mantener el navegador y sus extensiones actualizados es una de las medidas más eficaces que puedes tomar.
“Security is always excessive until it's not enough.”
— Robbie Sinclair
Los ataques a la cadena de suministro son más insidiosos. El incidente de SolarWinds mostró cómo los atacantes envenenaron actualizaciones de software legítimas, logrando acceso a miles de organizaciones —incluyendo agencias gubernamentales— a través de código en el que confiaban. El software firmado no es automáticamente seguro cuando las claves de firma están comprometidas.
Los dispositivos extraíbles y los recursos compartidos de red también merecen atención dentro de tu propia organización. Un dispositivo USB puede configurarse para emular un teclado y ejecutar comandos en el momento en que se conecta, saltándose por completo el software de seguridad. Los gusanos de red escanean sistemas vulnerables y explotan contraseñas débiles o servicios sin parchear.
Estrategias de Defensa en Capas
Protección de Endpoints
La seguridad moderna en endpoints ha superado con creces el antivirus basado en firmas. El análisis de comportamiento, el aprendizaje automático y la respuesta automatizada son ya estándar en las herramientas de Detección y Respuesta en Endpoints (EDR). Estas soluciones detectan patrones sospechosos —modificaciones inusuales de archivos, escaladas de privilegios, conexiones a infraestructura maliciosa conocida— y pueden responder de forma automática.
Configura el escaneo en tiempo real para los directorios críticos:
# Habilitar escaneo en tiempo real con ClamAV en Linux
sudo apt install clamav clamav-daemon
sudo freshclam
sudo systemctl enable clamav-daemon
sudo systemctl start clamav-daemon

# Configurar escaneo en acceso (on-access scanning)
echo "OnAccessIncludePath /home" | sudo tee -a /etc/clamav/clamd.conf
echo "OnAccessIncludePath /var/www" | sudo tee -a /etc/clamav/clamd.conf
sudo systemctl restart clamav-daemon
Segmentación y Monitorización de Red
Cuando un atacante logra superar tu perímetro, la segmentación limita hasta dónde puede llegar. Las VLANs mantienen las estaciones de trabajo separadas de los servidores. Las arquitecturas de confianza cero (zero-trust) exigen autenticación en cada solicitud de acceso, independientemente del origen dentro de la red.
Un Sistema de Detección de Intrusiones (IDS) te da visibilidad sobre lo que realmente ocurre en tu red. Configura alertas para comportamientos anómalos —conexiones salientes inesperadas, intentos de exfiltración de datos, escaneos internos— para poder reaccionar rápido cuando algo no cuadre. Los trabajadores remotos deben conectarse a través de túneles VPN cifrados que tu infraestructura de seguridad pueda inspeccionar, en lugar de exponer recursos internos directamente a internet.
Controles de Acceso y Autenticación
Dale a los usuarios solo los permisos que realmente necesitan. Las cuentas estándar que no pueden instalar software ni modificar archivos del sistema contienen de forma natural el malware que requiere privilegios elevados para operar. Es una de esas medidas que parece aburrida, pero que silenciosamente bloquea muchos ataques.
La autenticación multifactor (MFA) añade una segunda capa que el robo de credenciales por sí solo no puede superar. Aunque un atacante consiga la contraseña de alguien mediante phishing, no podrá iniciar sesión sin ese segundo factor — normalmente un código TOTP de una app de autenticación o un token hardware.
Ten cuidado con cómo configuras el acceso sudo en sistemas Linux:
# Restringir sudo a comandos específicos
sudo visudo

# Ejemplo: permitir solo operaciones de copia de seguridad
username ALL=(ALL) NOPASSWD: /usr/bin/rsync, /usr/bin/tar

# Requerir contraseña para cualquier otro comando sudo
username ALL=(ALL) ALL
Copias de Seguridad y Recuperación
Las copias de seguridad inmutables y desconectadas de la red son tu mejor respuesta al ransomware. La regla 3-2-1 es un buen punto de partida: tres copias, en dos tipos de medios distintos, con una almacenada fuera de las instalaciones. Las copias air-gapped en medios de escritura única —o en una ubicación físicamente separada— garantizan que, aunque el ransomware llegue a tu red, no pueda alcanzar tus datos de recuperación.
No des por sentado que tus copias de seguridad funcionan. Prueba el proceso de restauración de forma periódica. Una copia de seguridad que nunca has restaurado no es más que una esperanza. Automatiza la verificación para no depender de que alguien recuerde hacerlo.
Preguntas frecuentes
¿Cuáles son los tipos de malware más comunes que debería conocer?
Los tipos más comunes son los virus (que se propagan al adjuntarse a archivos), el ransomware (que bloquea tus archivos y exige un pago), el spyware (que monitorea tu actividad en secreto) y los troyanos (que se disfrazan de software legítimo). Cada tipo funciona de manera diferente, pero todos pueden causar daños graves a tus datos o tu privacidad. Conocer las diferencias te ayuda a reconocer las señales de alerta a tiempo.
¿Cómo llega el malware a mi computadora?
El malware llega con mayor frecuencia a través de correos de phishing con archivos adjuntos o enlaces maliciosos, al descargar software desde sitios web poco confiables o al hacer clic en anuncios engañosos. También puede propagarse mediante unidades USB infectadas o aprovechando software desactualizado que no ha recibido parches de seguridad. Ser cauteloso con lo que haces clic y lo que descargas es tu primera línea de defensa.
¿Cuál es la mejor forma de proteger mi computadora del malware?
Mantén tu sistema operativo y tu software actualizados, ya que las actualizaciones suelen corregir vulnerabilidades de seguridad que el malware aprovecha. Usa un programa antivirus de confianza y activa el análisis en tiempo real para detectar amenazas antes de que causen daño. Combina esto con hábitos de navegación seguros —evitar enlaces sospechosos y descargar solo desde fuentes de confianza— y cubrirás la gran mayoría de los riesgos.
Recursos en vídeo
Fuentes y lecturas adicionales
- CISA — US cybersecurity agency guidance for individuals and organisations.
- Krebs on Security — Investigative reporting on breaches, fraud and malware.
- Have I Been Pwned — Check whether an email or password appeared in a known breach.
- EFF — Digital rights organisation with security explainers.
- OWASP — Open standards and cheat sheets for application security.
- NIST Cybersecurity Framework — Reference framework for identifying, protecting and responding to threats.
- GnuPG Documentation — Manuals and how-tos for GPG key management and encryption.