Cómo Defenderse de los Ataques de Ingeniería Social
Los ataques de ingeniería social explotan la psicología humana en lugar de vulnerabilidades técnicas. Los atacantes manipulan a las personas para que compartan credenciales, hagan clic en enlaces maliciosos o concedan acceso no autorizado mediante el engaño y la confianza.
En esta página
Los ataques de ingeniería social no necesitan encontrar una falla en tu firewall. La encuentran en ti. Un atacante convence a un empleado de compartir credenciales, hacer clic en un enlace malicioso o dejar pasar a alguien por una puerta segura — no hackeando sistemas, sino explotando el hecho de que las personas son confiadas, serviciales y, ocasionalmente, se distraen.
Eso es lo que hace que estos ataques sean tan difíciles de detener. Puedes parchear software, pero no puedes parchear la naturaleza humana.
Defenderse de ellos requiere una mentalidad completamente distinta a la seguridad tradicional. Los firewalls y el antivirus no sirven de nada contra un atacante que se gana la confianza de tu recepcionista con buena labia. La defensa contra ingeniería social funciona con concienciación, políticas claras y hábitos de verificación. Las organizaciones lidian con correos de phishing a diario. Las personas reciben llamadas y mensajes fraudulentos constantemente. Entender cómo funcionan estos ataques — y desarrollar hábitos prácticos para contrarrestarlos — marca una diferencia real.
Técnicas Comunes de Ingeniería Social
Phishing y Spear Phishing
Los correos de phishing suplantan remitentes legítimos para engañarte y conseguir que entregues credenciales o descargues malware. Un intento genérico podría advertirte de que tu cuenta bancaria ha sido suspendida y redirigirte a una página de inicio de sesión falsa. El spear phishing es más peligroso porque es personal — el atacante ha hecho sus deberes.
Un atacante que pasa 20 minutos en LinkedIn puede redactar un correo que aparenta venir de tu CFO, hace referencia a un proyecto activo, imita el estilo de escritura del ejecutivo y solicita una transferencia urgente. Sin un procedimiento de verificación establecido, muchos empleados del área financiera cumplirían la solicitud sin cuestionarla.
Pretexting y Suplantación de Identidad
El pretexting consiste en construir una historia creíble para extraer información. El atacante llama al helpdesk de IT haciéndose pasar por un empleado remoto que perdió su portátil y necesita restablecer su contraseña. Ha investigado lo suficiente sobre la empresa como para sonar como si perteneciera a ella.
La suplantación física lleva esto al mundo real. Alguien con uniforme de mensajería y paquetes en mano puede colarse por una entrada segura mientras los empleados le mantienen la puerta por simple cortesía. Una vez dentro, tiene acceso a estaciones de trabajo, puede instalar keyloggers por hardware y marcharse con dispositivos que nadie notó que faltaban.
Baiting y Quid Pro Quo
El baiting explota la curiosidad de una forma sencilla y eficaz. Un atacante deja varios USB etiquetados como "Salarios Ejecutivos 2024" en el aparcamiento o en el vestíbulo. Los empleados que los conectan para saciar su curiosidad instalan malware sin saberlo. Las versiones digitales de esto usan enlaces de descarga atractivos de software, películas o documentos.
Los ataques de quid pro quo ofrecen algo a cambio de tu colaboración. Un falso técnico de soporte te llama diciéndote que está resolviendo un incidente reportado y que necesita tu contraseña para terminar. Tú quieres que el problema se solucione, así que se la das.
Construir Defensas Organizacionales
Formación en Concienciación de Seguridad
Los vídeos anuales de cumplimiento normativo no son suficientes. La formación periódica basada en escenarios reales da a los empleados la oportunidad de reconocer ataques antes de enfrentarse a uno de verdad. Las campañas de phishing simulado son especialmente útiles porque muestran exactamente dónde existen las brechas y quién necesita más apoyo.
Una buena formación enseña a revisar cuidadosamente las direcciones de los remitentes y a detectar mensajes de urgencia o errores gramaticales en los correos. Construye el hábito de verificar las solicitudes por un canal separado antes de compartir cualquier información sensible. También crea una cultura donde reportar actividad sospechosa es algo que se fomenta, no que se penaliza — porque los enfoques basados en el miedo solo consiguen que la gente oculte sus errores en lugar de reportarlos.
Si tu organización está viendo tasas de fallo elevadas en las pruebas de phishing simulado, la respuesta es mejorar la formación, no aplicar consecuencias. Castigar a los empleados empuja los incidentes a la clandestinidad.
Procedimientos de Verificación
Un procedimiento de devolución de llamada obligatorio elimina la mayoría de los ataques de ingeniería social de raíz. Antes de procesar una transferencia, un restablecimiento de contraseña o una solicitud de datos sensibles, tus empleados deben colgar, buscar los datos de contacto del solicitante en el directorio interno y llamarle de vuelta a ese número — no al que facilitó el interlocutor.
“There are only two types of companies: those that have been hacked and those that will be.”
— Robert Mueller
# Ejemplo de flujo de verificación para el helpdesk de IT
# Al recibir una solicitud de restablecimiento de contraseña:

1. Record caller details (name, department, claimed issue)   # Registrar datos del interlocutor (nombre, departamento, incidencia)
2. End the call                                              # Finalizar la llamada
3. Look up employee in directory (do not use caller-provided contact)  # Buscar al empleado en el directorio (nunca usar el contacto facilitado por el interlocutor)
4. Call back using directory number                          # Devolver la llamada usando el número del directorio
5. Verify identity with security questions                   # Verificar identidad con preguntas de seguridad
6. Process request only after confirmation                   # Procesar la solicitud solo tras confirmación
La misma lógica aplica al acceso físico. El personal de recepción nunca debe dejar pasar a nadie basándose en su afirmación de tener una cita. Se verifica a través de los sistemas internos o contactando con el empleado con quien el visitante dice tener la reunión.
Controles de Acceso por Capas
Los controles técnicos refuerzan tus defensas humanas. La autenticación multifactor (MFA) significa que una contraseña robada por sí sola no es suficiente — el atacante sigue sin poder acceder sin ese segundo factor. Es una de las medidas de seguridad con mayor retorno que puedes implementar.
Mantén los accesos ajustados estrictamente a lo que cada rol realmente necesita. Una cuenta de marketing comprometida no debería poder alcanzar los sistemas financieros ni las bases de datos de clientes. La segmentación de red funciona de la misma manera — separar el WiFi de invitados, la red de empleados y los sistemas de producción implica que un atacante que consigue acceso inicial no puede moverse libremente por todo. Combinado con reglas de firewall que restringen el tráfico entre segmentos, el resultado son múltiples barreras en lugar de una sola.
Estrategias de Defensa Individual
Higiene en Correo y Comunicaciones
Antes de hacer clic en cualquier cosa, tómate unos segundos para revisar el correo. Las organizaciones legítimas no piden contraseñas, números de tarjeta de crédito ni datos personales por correo electrónico. Los archivos adjuntos y enlaces inesperados merecen desconfianza por defecto.
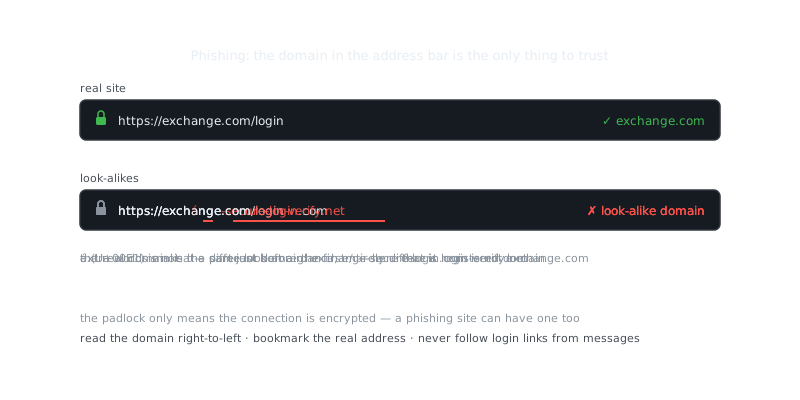
Pasa el cursor sobre cualquier enlace antes de hacer clic. Un correo de phishing puede mostrar "yourbank.com" como texto del enlace mientras que la URL real apunta a "yourbank-secure-login.malicious-site.com." Cuando algo no cuadra, accede directamente al sitio web escribiendo la dirección tú mismo en lugar de seguir ningún enlace.
# Verificar la autenticidad del remitente examinando las cabeceras del correo
# En la mayoría de clientes de correo: Ver > Mensaje > Fuente sin procesar

Return-Path: <[email protected]>
From: "Your Bank" <[email protected]>
Reply-To: [email protected]

# El Return-Path y el Reply-To revelan el verdadero remitente
# Los correos legítimos de yourbank.com coincidirían en todos los campos
Vigilancia en Llamadas y SMS
Falsificar el identificador de llamadas es trivialmente sencillo. Ningún banco, organismo gubernamental ni empresa legítima te llama exigiendo que actúes de inmediato sobre tu cuenta. Si una llamada te genera desconfianza, cuélga y llama tú a la organización usando un número de su sitio web oficial.
El phishing por SMS ha crecido de forma sostenida a medida que los filtros de correo han mejorado. Los mensajes sobre paquetes no entregados, cuentas que necesitan verificación o premios pendientes de reclamar siguen todos el mismo patrón: te empujan hacia un sitio web fraudulento. Simplemente, elimínalos.
Concienciación sobre Seguridad Física
No mantengas las puertas abiertas para personas que no reconoces en instalaciones con acceso restringido. Los empleados reales y los visitantes legítimos entienden los procedimientos de seguridad y no se ofenderán si se les pide que registren su entrada correctamente. Si ves a alguien colarse, repórtalo.
Destruye los documentos antes de tirarlos. El dumpster diving sigue siendo sorprendentemente efectivo porque la gente desecha extractos bancarios, historiales médicos y documentos corporativos intactos. Una destructora de corte en cruz cuesta entre 30 y 60 dólares y hace que la reconstrucción sea prácticamente imposible.
Respuesta y Recuperación ante Incidentes
Reconocer el Compromiso
Cuanto antes lo detectes, menos daño se produce. Estate atento a notificaciones inesperadas de restablecimiento de contraseña, accesos a cuentas desde ubicaciones que no reconoces, movimientos de dinero no autorizados, compañeros que reciben correos sospechosos que aparentan venir de ti, o dispositivos desconocidos que aparecen en tu red.
Las organizaciones necesitan crear un entorno seguro para que los empleados reporten cuando creen haber caído en una trampa. El reporte temprano es lo que hace funcionar la respuesta a incidentes — es la diferencia entre contener una brecha rápidamente y enterarte de ella tres meses después.
Acciones de Respuesta Inmediata
Cuando te das cuenta de que has sido comprometido:
# Respuesta ante el compromiso de una cuenta personal

1. Change your password immediately on the affected account      # Cambiar la contraseña de la cuenta afectada de inmediato
2. Change passwords on any account sharing the same password     # Cambiar las contraseñas de cualquier cuenta que comparta la misma
3. Enable MFA if not already active                              # Activar MFA si no está habilitado
4. Review recent account activity and flag anything suspicious   # Revisar la actividad reciente de la cuenta y marcar cualquier cosa sospechosa
5. Notify your bank if financial information was exposed         # Notificar al banco si se ha expuesto información financiera
6. Report the incident to your IT/security team if work accounts are involved
Preguntas frecuentes
¿Qué es la ingeniería social y por qué debería preocuparme?
La ingeniería social ocurre cuando los atacantes manipulan a las personas para que revelen información sensible o realicen acciones perjudiciales, en lugar de hackear los sistemas directamente. Funciona porque explota la psicología humana — cosas como la confianza, la urgencia y el deseo de ayudar — lo que la hace efectiva incluso contra sistemas bien protegidos. Cualquier persona con una dirección de correo electrónico o un número de teléfono puede ser un objetivo.
¿Cómo puedo saber si un correo electrónico o una llamada telefónica es un ataque de ingeniería social?
Presta atención a señales de alerta como urgencia repentina, solicitudes de contraseñas o datos sensibles, y mensajes que te presionan a actuar sin pensar. Las organizaciones legítimas casi nunca piden tus credenciales por correo electrónico o teléfono. Si tienes dudas, cuelga o cierra el correo y contacta a la organización directamente usando un número o una dirección que tú mismo busques.
¿Qué es lo más importante que puedo hacer para protegerme de la ingeniería social?
El hábito más efectivo es verificar antes de actuar: confirma siempre la identidad de quien solicita información sensible o acceso, especialmente si la solicitud parece urgente o fuera de lo común. Entrenarte para hacer una pausa y cuestionar las solicitudes inesperadas interrumpe el impulso psicológico del que dependen los atacantes. La mayoría de los ataques de ingeniería social fracasan cuando el objetivo simplemente se detiene y hace una pregunta más.
Recursos en vídeo
Fuentes y lecturas adicionales
- CISA — US cybersecurity agency guidance for individuals and organisations.
- Krebs on Security — Investigative reporting on breaches, fraud and malware.
- Have I Been Pwned — Check whether an email or password appeared in a known breach.
- EFF — Digital rights organisation with security explainers.
- OWASP — Open standards and cheat sheets for application security.
- NIST Cybersecurity Framework — Reference framework for identifying, protecting and responding to threats.
- GnuPG Documentation — Manuals and how-tos for GPG key management and encryption.