Fundamentos de Seguridad en Redes: Protección de Sistemas Conectados
La seguridad en redes protege los datos en tránsito, los sistemas en reposo y la infraestructura que los conecta. Cada dispositivo que se conecta a una red se convierte en un posible punto de entrada para los atacantes. Esta guía cubre los conceptos, herramientas y prácticas fundamentales que forman la base de la seguridad en redes.
En esta página
La seguridad en redes consiste en proteger los datos mientras viajan, los sistemas mientras están en reposo y la infraestructura que lo conecta todo. Cada dispositivo en una red — un portátil, una impresora, un sensor IoT — es una puerta potencial para los atacantes. Si estás construyendo, administrando o simplemente usando sistemas conectados, entender cómo fallan las redes (y cómo evitar que fallen) importa más de lo que la mayoría cree.
“There are only two types of companies: those that have been hacked and those that will be.”
— Robert Mueller
Este artículo repasa los conceptos, herramientas y prácticas fundamentales que necesitas conocer.
Entendiendo las Amenazas en Redes
La mayoría de los ataques a redes explotan una de estas tres cosas: fallos en los protocolos, configuraciones descuidadas o errores humanos. Estas son las amenazas con las que te vas a encontrar más seguido.
Los ataques de intermediario (MitM, Man-in-the-Middle) ocurren cuando un atacante se cuela entre dos partes que se están comunicando. En una red Wi-Fi abierta, puede capturar tráfico sin cifrar, robar tokens de sesión o inyectar contenido malicioso en las páginas que estás navegando. HTTPS cifra el canal y neutraliza esto en gran medida, pero solo si realmente prestas atención a las advertencias de certificados en vez de ignorarlas.
Los ataques de denegación de servicio (DoS) saturan los sistemas con tráfico hasta que dejan de funcionar. La versión distribuida — DDoS — amplifica esto reclutando miles de dispositivos comprometidos para atacar a la vez. Los ataques DDoS modernos pueden alcanzar cientos de gigabits por segundo, suficiente para tumbar servicios de gran envergadura.
El sniffing de paquetes captura el tráfico de red para analizarlo. Los administradores lo usan legítimamente para diagnosticar problemas, pero los atacantes emplean la misma técnica para recolectar credenciales, claves de API y cualquier otra cosa que viaje por conexiones sin cifrar.
El escaneo de puertos mapea los servicios que está ejecutando un sistema objetivo. Herramientas como Nmap permiten a los atacantes identificar servicios expuestos rápidamente y centrarse en los que están ejecutando software desactualizado o con configuraciones débiles.
# Ejemplo de escaneo con Nmap (solo para pruebas de seguridad autorizadas)
nmap -sV -p- 192.168.1.1

# Comprobar puertos abiertos en tu propio sistema
netstat -tuln
Capas de Defensa en Redes
Ningún control por sí solo te va a proteger. Una seguridad efectiva apila múltiples defensas para que, cuando una falle, otra atrape lo que se escapa.
Firewalls
Los firewalls filtran el tráfico según reglas que tú defines. Un firewall sin estado analiza cada paquete de forma aislada, bloqueando o permitiendo el paso según direcciones IP, puertos y protocolos. Un firewall con estado entiende el contexto — sabe que un paquete de respuesta pertenece a una conversación existente y no a una nueva conexión entrante.
Los firewalls de nueva generación (NGFW) van más allá inspeccionando el tráfico a nivel de aplicación. Pueden bloquear cargas maliciosas ocultas dentro de peticiones HTTP u otros protocolos de apariencia legítima, incluso en puertos que hayas permitido explícitamente.
# Regla básica de firewall con iptables (Linux)
# Permitir SSH entrante desde una subred específica
iptables -A INPUT -p tcp -s 10.0.1.0/24 --dport 22 -j ACCEPT

# Descartar todas las demás conexiones entrantes
iptables -A INPUT -j DROP

# Permitir que las conexiones ya establecidas continúen
iptables -A INPUT -m state --state ESTABLISHED,RELATED -j ACCEPT
Segmentación de Red
La segmentación divide tu red en zonas aisladas. Una brecha en una zona no se propaga automáticamente al resto. La mayoría de las organizaciones lo estructuran más o menos así:
- DMZ (Zona Desmilitarizada): servidores públicos separados de los sistemas internos
- Red interna: estaciones de trabajo de empleados y servidores de archivos
- Red de gestión: sistemas de control de infraestructura
- Red de invitados: dispositivos de visitantes sin ningún acceso a recursos internos
Las VLANs crean esta separación lógica sobre el mismo hardware físico. Una VLAN correctamente configurada impide que los dispositivos de un grupo vean el tráfico de otro, aunque compartan el mismo switch.
Detección y Prevención de Intrusiones
Los sistemas de detección de intrusiones (IDS) monitorean el tráfico de red en busca de patrones sospechosos y te alertan cuando algo no cuadra. Por sí solos no detienen los ataques. Los sistemas de prevención de intrusiones (IPS) van un paso más allá y terminan activamente las conexiones maliciosas.
La detección basada en firmas compara el tráfico con una base de datos de patrones de ataque conocidos. La detección basada en anomalías aprende cómo es el comportamiento normal y marca cualquier desviación. Un servidor de base de datos que de repente abre cientos de conexiones salientes es un buen ejemplo del tipo de cosa que debería disparar una alerta.
Cifrado y VPNs
El cifrado convierte datos legibles en texto cifrado que resulta inútil sin la clave adecuada. Las distintas capas de la red gestionan el cifrado de forma diferente.
TLS (Transport Layer Security) protege el tráfico web, el correo electrónico y las llamadas a APIs. Ese HTTPS en tu navegador significa que TLS está cifrando la conexión entre tú y el servidor. TLS 1.3 es la versión que quieres usar — es más rápida y segura que cualquier versión anterior.
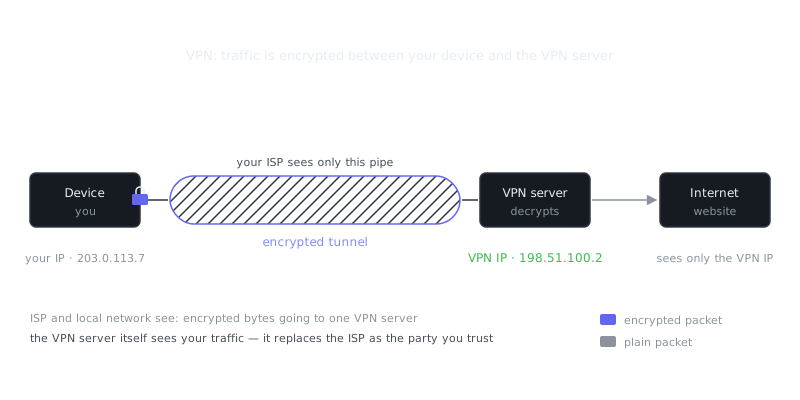
Las VPNs (Redes Privadas Virtuales) crean túneles cifrados a través de redes no confiables. Los trabajadores remotos las usan para acceder de forma segura a los recursos corporativos a través de internet. Configurar bien una VPN implica equilibrar seguridad, rendimiento y compatibilidad entre tus dispositivos.
Configuración y Puesta en Marcha de VPNs
Una VPN site-to-site conecta dos redes entre sí. Una VPN de acceso remoto conecta dispositivos individuales a una red. La elección del protocolo importa más de lo que la mayoría cree:
| Protocolo | Cifrado | Velocidad | Caso de Uso |
|---|---|---|---|
| WireGuard | ChaCha20 | Más rápido | Despliegues modernos, móvil |
| OpenVPN | AES-256 | Moderada | Multiplataforma, muy configurable |
| IPsec | AES-256 | Rápida | Site-to-site, entornos empresariales |
| IKEv2 | AES-256 | Rápida | Dispositivos móviles, reconexión automática |
# Ejemplo de configuración de WireGuard (servidor)
[Interface]
Address = 10.0.0.1/24
ListenPort = 51820
PrivateKey = <clave-privada-del-servidor>

[Peer]
PublicKey = <clave-pública-del-cliente>
AllowedIPs = 10.0.0.2/32
Al elegir una solución VPN, fíjate en si admite split tunneling (enrutar solo cierto tráfico a través de la VPN), un kill switch (bloquear el acceso a internet si la VPN cae) y qué registros guarda realmente el proveedor. Una VPN que almacena tus metadatos de conexión no te ofrece la privacidad que podrías creer.
Autenticación y Control de Acceso
Tienes que identificar correctamente a usuarios y dispositivos antes de dejarlos acceder a tu red.
Los sistemas de Control de Acceso a la Red (NAC) verifican el cumplimiento del dispositivo antes de conceder acceso. Un portátil con el antivirus desactualizado podría quedar en una VLAN restringida hasta que cumpla con los requisitos de tu política.
La autenticación 802.1X exige credenciales antes de que un dispositivo obtenga acceso a la red, ya sea por cable o de forma inalámbrica. Reemplaza la vieja suposición de que enchufar un cable Ethernet significa que eres de confianza.
La autenticación multifactor (MFA) pide algo más que una simple contraseña — generalmente un código TOTP, un token hardware o una verificación biométrica. Aunque un atacante robe la contraseña de alguien, la MFA lo para en seco porque la contraseña sola no es suficiente.
Seguridad de Contraseñas
Las contraseñas débiles siguen siendo la forma más común en que los atacantes logran entrar. Los gestores de contraseñas resuelven esto generando y almacenando contraseñas únicas y complejas para cada servicio que usas, eliminando la reutilización de credenciales entre cuentas.
| Característica | Bitwarden | 1Password | KeePassXC |
|---|---|---|---|
| Sincronización en la nube | Sí | Sí | Manual |
| Zero-knowledge | Sí | Sí | N/A (local) |
| Código abierto | Sí | No | Sí |
| Soporte de llave hardware | Sí | Sí | Sí |
| Compartir en familia | Sí | Sí | No |
Los gestores sincronizados en la nube son cómodos pero requieren confiar en la implementación de cifrado del proveedor. Los gestores locales como KeePassXC te dan control total, a costa de gestionar tú mismo la sincronización entre dispositivos. Ninguno es incorrecto — depende de tu modelo de amenazas.
Monitoreo y Respuesta a Incidentes
La rapidez con la que detectas una brecha determina la gravedad de sus consecuencias. Los equipos que detectan un compromiso en horas contienen el daño. Los que tardan meses en darse cuenta suelen enfrentarse a una pérdida de datos catastrófica.
Los sistemas de Gestión de Información y Eventos de Seguridad (SIEM) recopilan registros de firewalls, servidores, aplicaciones y endpoints, y correlacionan eventos entre todos ellos. Así es como se detectan ataques que ninguna fuente de registros individual revelaría por sí sola. Un intento de inicio de sesión fallido es ruido. Diez mil intentos fallidos desde distintas direcciones IP apuntando a la misma cuenta es un ataque de credential stuffing en curso.
# Ejemplo: Monitorear faPreguntas frecuentes
¿Qué es un firewall y realmente necesito uno?
Un firewall es un sistema de seguridad que supervisa y controla el tráfico de red entrante y saliente según reglas predefinidas. Actúa como barrera entre tu red interna de confianza y redes externas no confiables, como internet. Sí, necesitas uno: la mayoría de los sistemas operativos incluyen un firewall integrado, y debes asegurarte de que esté activado.
¿Cuál es la diferencia entre HTTP y HTTPS?
HTTP (HyperText Transfer Protocol) transmite los datos entre tu navegador y un sitio web en texto plano, lo que significa que cualquiera que intercepte el tráfico puede leerlos. HTTPS añade una capa de cifrado mediante TLS/SSL, de modo que los datos quedan codificados y son ilegibles para quien los intercepte. Busca siempre el icono del candado en la barra de direcciones de tu navegador antes de introducir información sensible, como contraseñas o datos de pago.
¿Por qué es arriesgado usar el Wi-Fi público y cómo puedo protegerme?
Las redes Wi-Fi públicas suelen carecer de cifrado, lo que significa que otras personas en la misma red pueden interceptar tu tráfico con herramientas que no requieren grandes conocimientos técnicos. Los atacantes también pueden crear puntos de acceso falsos con nombres convincentes para engañarte y que te conectes a ellos. Para protegerte, evita acceder a cuentas sensibles desde redes Wi-Fi públicas y usa una VPN para cifrar tu conexión cuando no tengas otra alternativa.
Recursos en vídeo
Fuentes y lecturas adicionales
- EFF — Digital rights organisation with security explainers.
- OWASP — Open standards and cheat sheets for application security.
- NIST Cybersecurity Framework — Reference framework for identifying, protecting and responding to threats.
- GnuPG Documentation — Manuals and how-tos for GPG key management and encryption.
- CISA — US cybersecurity agency guidance for individuals and organisations.
- Have I Been Pwned — Check whether an email or password appeared in a known breach.
- Wikipedia: Pretty Good Privacy — Background on PGP, OpenPGP and the web of trust.