Configuración de VPN: Una Guía Completa de Seguridad
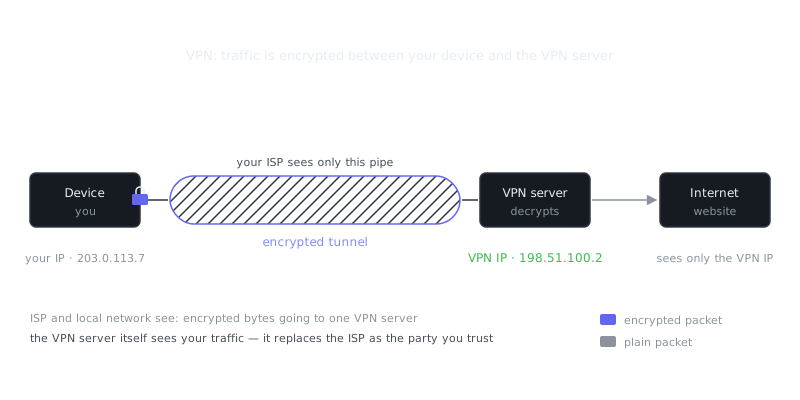
Una VPN crea un túnel cifrado entre tu dispositivo y un servidor remoto, enmascarando tu dirección IP y protegiendo los datos de posibles interceptaciones. Esta guía cubre los protocolos VPN, los métodos de configuración y las buenas prácticas de seguridad para el trabajo remoto, las comunicaciones sensibles y la conectividad entre sitios.
En esta página
Una Red Privada Virtual crea un túnel cifrado entre tu dispositivo y un servidor remoto, ocultando tu dirección IP y manteniendo tus datos fuera del alcance de cualquiera que intente interceptarlos. Ya sea para asegurar el trabajo remoto, proteger comunicaciones sensibles o conectar dos redes corporativas, configurar correctamente tu VPN es una de las medidas más importantes que puedes tomar para la seguridad de tu red.
Esta guía recorre los protocolos VPN, los métodos de configuración y las buenas prácticas de seguridad que realmente importan.
Protocolos VPN
La elección del protocolo lo determina todo: velocidad, seguridad y qué dispositivos pueden conectarse. No existe una respuesta única y correcta, pero algunas opciones son claramente superiores a otras.
OpenVPN
OpenVPN ha sido la opción predilecta para despliegues VPN serios durante años. Utiliza SSL/TLS para el intercambio de claves y funciona tanto sobre UDP (más rápido) como sobre TCP (más fiable). Al ser código abierto, recibe auditorías de seguridad periódicas y corre en prácticamente cualquier plataforma que te importe.
Una configuración básica de servidor OpenVPN define los parámetros de red:
port 1194
proto udp
dev tun
ca ca.crt
cert server.crt
key server.key
dh dh2048.pem
server 10.8.0.0 255.255.255.0
push "redirect-gateway def1 bypass-dhcp"
push "dhcp-option DNS 8.8.8.8"  # Envía la configuración DNS a los clientes
keepalive 10 120
cipher AES-256-GCM              # GCM es significativamente más rápido que CBC en hardware moderno
auth SHA256
user nobody
group nogroup
persist-key
persist-tun
status openvpn-status.log
verb 3
Esto levanta un túnel en 10.8.0.0/24, propaga la configuración DNS a los clientes y usa cifrado AES-256-GCM. Este último detalle importa: GCM es significativamente más rápido que los modos CBC en hardware moderno.
WireGuard
WireGuard es el recién llegado, y es genuinamente impresionante. Todo el código base ronda las 4.000 líneas, frente a las 70.000+ de OpenVPN. Menos código implica una superficie de ataque menor y auditorías de seguridad más sencillas. Utiliza Curve25519 para el intercambio de claves, ChaCha20 para el cifrado y Poly1305 para la autenticación: opciones modernas y ampliamente validadas.
La configuración del servidor es refrescantemente simple:
[Interface]
Address = 10.0.0.1/24
ListenPort = 51820
PrivateKey = <clave-privada-del-servidor>
# Reglas de firewall: activar al levantar la interfaz, limpiar al bajarla
PostUp = iptables -A FORWARD -i wg0 -j ACCEPT; iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
PostDown = iptables -D FORWARD -i wg0 -j ACCEPT; iptables -t nat -D POSTROUTING -o eth0 -j MASQUERADE

[Peer]
PublicKey = <clave-pública-del-cliente>
AllowedIPs = 10.0.0.2/32
En dispositivos móviles, WireGuard suele ser 3-4 veces más rápido que OpenVPN con un consumo de batería menor. No es una diferencia menor.
IPsec/IKEv2
IPsec con IKEv2 es donde convergen los entornos empresariales y los escenarios móviles. La extensión MOBIKE de IKEv2 permite cambiar entre WiFi y datos móviles sin que el túnel se caiga, algo increíblemente útil para portátiles que saltan constantemente entre redes.
Al operar en la capa de red, IPsec es más rápido que las VPN basadas en SSL. La contrapartida es la complejidad de configuración. Si vas por este camino, strongSwan es la implementación a la que recurre la mayoría, y funciona muy bien cuando está bien configurada.
Comparativa de Protocolos VPN
| Protocolo | Velocidad | Seguridad | Soporte Móvil | Traversal NAT | Complejidad |
|---|---|---|---|---|---|
| OpenVPN | Buena | Excelente | Buena | Excelente | Moderada |
| WireGuard | Excelente | Excelente | Excelente | Buena | Baja |
| IPsec/IKEv2 | Muy buena | Excelente | Excelente | Buena | Alta |
| L2TP/IPsec | Aceptable | Buena | Buena | Mala | Moderada |
| PPTP | Buena | Débil | Excelente | Regular | Baja |
PPTP aparece en la tabla únicamente por contexto histórico. No lo uses para nada que requiera seguridad real: su cifrado está completamente roto.
Montar un Servidor VPN Personal
Gestionar tu propio servidor VPN te da control total sobre tus datos. No dependes de la política de privacidad de ningún proveedor externo. Una instancia en la nube de 5 $/mes tiene potencia más que suficiente para uso personal.
Preparación Inicial del Servidor
Una vez que tengas un servidor Ubuntu 22.04 en marcha, actualízalo y abre los puertos necesarios en el cortafuegos:
apt update && apt upgrade -y
ufw allow 51820/udp   # Puerto de WireGuard
ufw allow 22/tcp      # SSH
ufw enable
Instalación y Configuración de WireGuard
Instala WireGuard y genera tus claves:
apt install wireguard -y
cd /etc/wireguard
umask 077  # Permisos restrictivos antes de generar claves
wg genkey | tee server_private.key | wg pubkey > server_public.key
wg genkey | tee client_private.key | wg pubkey > client_public.key
Crea /etc/wireguard/wg0.conf usando la configuración de servidor anterior, sustituyendo las claves generadas. Luego activa el reenvío de paquetes IP:
echo "net.ipv4.ip_forward=1" >> /etc/sysctl.conf
sysctl -p
Arranca el servicio:
systemctl enable wg-quick@wg0   # Activar en el arranque
systemctl start wg-quick@wg0
Configuración del Cliente
Genera un fichero de configuración que los usuarios puedan importar directamente en la app de WireGuard:
[Interface]
PrivateKey = <clave-privada-del-cliente>
Address = 10.0.0.2/32
DNS = 1.1.1.1

[Peer]
PublicKey = <clave-pública-del-servidor>
Endpoint = ip-de-tu-servidor:51820
AllowedIPs = 0.0.0.0/0        # Enruta todo el tráfico a través del túnel
PersistentKeepalive = 25
AllowedIPs = 0.0.0.0/0 redirige todo el tráfico a través de la VPN. Si prefieres un túnel dividido (split tunneling), donde solo ciertas redes pasan por el túnel, sustitúyelo por las subredes relevantes: AllowedIPs = 10.0.0.0/8, 192.168.0.0/16.
Despliegue de VPN Empresarial
Los entornos corporativos necesitan más que conectividad básica. Hay que gestionar autenticación, registros de auditoría, control de acceso y requisitos de cumplimiento normativo que no existen cuando solo proteges tu navegación personal.
Autenticación Multifactor
Añadir MFA reduce drásticamente el riesgo derivado del robo de credenciales. OpenVPN soporta módulos PAM, lo que permite integrar aplicaciones TOTP o llaves de seguridad hardware como las YubiKey. Los tokens hardware son resistentes al phishing por diseño: el mismo motivo por el que se usan para el acceso a estaciones de trabajo aplica igualmente al acceso VPN.
Indica a OpenVPN que exija tanto certificado como contraseña de un solo uso:
# Requiere autenticación PAM además del certificado de cliente
plugin /usr/lib/openvpn/openvpn-plugin-auth-pam.so openvpn
Luego configura PAM en /etc/pam.d/openvpn para requerir tanto la contraseña como la validación OTP.
Gestión de Certificados
Con varios usuarios, compartir claves deja de tener sentido. Monta una PKI propia con Easy-RSA o una autoridad de certificación comercial y emite certificados individuales por cliente:
./easyrsa init-pki                    # Inicializar la infraestructura PKI
./easyrsa build-ca nopass             # Crear la CA raíz
./easyrsa gen-req client1 nopass      # Generar solicitud de certificado
./easyrsa sign-req client client1     # Firmar el certificado del cliente
En cuanto a la validez de los certificados, entre 90 y 180 días limita el daño si uno se ve comprometido. Sí, genera más trabajo administrativo, pero ese es el precio real del tradeoff.
Segmentación de Red
Que alguien se haya conectado a tu VPN no significa que necesite acceso a todo en tu red. Restringe qué pueden alcanzar realmente los clientes VPN:
# Permitir acceso solo a servidores específicos desde la VPN
iptables -A FORWARD -i wg0 -d 192.168.1.10 -p tcp --dport 443 -j ACCEPT
iptables -A FORWARD -i wg0 -d 192.168.1.20 -p tcp --dport 22 -j ACCEPT
iptables -A FORWARD -i wg0 -j DROP   # Denegar el resto
El principio de mínimo privilegio no es solo jerga aquí. Si roban una credencial VPN, estas reglas determinan el alcance real del daño que puede causar un atacante.
Bastionado de Seguridad
Una VPN es tan segura como su configuración. Unos pocos ajustes críticos marcan la diferencia entre un despliegue realmente seguro y uno que solo lo parece.
Prevención de Fugas DNS
“The only secure computer is one that's unplugged, locked in a safe, and buried 20 feet under the ground in a secret location.”
— Dennis Hughes
Si tus consultas DNS salen fuera del túnel VPN, tu actividad de navegación queda expuesta aunque tu tráfico no lo esté. Configura la VPN para propagar servidores DNS a los clientes y luego verifica que nada se filtra hacia los resolvers de tu ISP:
# Comprueba si hay fugas DNS: la IP devuelta debe ser la del servidor VPN
dig +short myip.opendns.com @resolver1.opendns.com
Preguntas frecuentes
¿Qué es una VPN y para qué la necesito?
Una VPN (Virtual Private Network) cifra tu conexión a internet y la enruta a través de un servidor seguro, ocultando tu dirección IP y protegiendo tus datos de posibles curiosos. Es especialmente útil en redes Wi-Fi públicas, como las de cafeterías o aeropuertos, donde un atacante podría interceptar tu tráfico. Mucha gente también usa VPNs para acceder a contenido restringido por región.
¿Cómo configuro una VPN en mi dispositivo?
La mayoría de los proveedores de VPN ofrecen una aplicación propia que solo tienes que descargar, instalar e iniciar sesión, sin necesidad de conocimientos técnicos. Si prefieres la configuración manual, puedes ir a los ajustes de red de tu dispositivo y añadir una conexión VPN con las credenciales que te facilite tu proveedor. De cualquier manera, una vez conectado solo tienes que pulsar o hacer clic en 'Conectar' y tu tráfico quedará protegido automáticamente.
¿Es completamente seguro y privado usar una VPN?
Una VPN mejora considerablemente tu privacidad, pero no te hace anónimo: tu proveedor de VPN puede seguir viendo tu tráfico, por lo que elegir uno de confianza con una política de no registros es fundamental. Tampoco te protegerá frente a malware, sitios de phishing o contraseñas débiles, así que debe ser una pieza más dentro de una estrategia de seguridad más amplia. Busca proveedores que hayan sido auditados de forma independiente para respaldar sus promesas de privacidad.
Recursos en vídeo
Fuentes y lecturas adicionales
- EFF — Digital rights organisation with security explainers.
- OWASP — Open standards and cheat sheets for application security.
- NIST Cybersecurity Framework — Reference framework for identifying, protecting and responding to threats.
- GnuPG Documentation — Manuals and how-tos for GPG key management and encryption.
- CISA — US cybersecurity agency guidance for individuals and organisations.
- Have I Been Pwned — Check whether an email or password appeared in a known breach.
- Wikipedia: Pretty Good Privacy — Background on PGP, OpenPGP and the web of trust.