Minimização de Dados: O Princípio de Privacidade Que Começa Antes da Coleta
A minimização de dados é um princípio fundamental de privacidade que exige que as organizações coletem apenas o necessário, retenham apenas pelo tempo necessário e limitem o acesso adequadamente. É a base de regulamentações importantes como GDPR, CCPA e HIPAA. A maneira mais simples de proteger dados é nunca coletá-los.
Nesta página
A minimização de dados é um dos princípios fundamentais das práticas modernas de privacidade. Em essência, significa coletar apenas os dados que você realmente precisa, mantê-los apenas pelo tempo necessário e limitar o acesso às pessoas que genuinamente precisam deles. O princípio aparece em todos os principais marcos regulatórios — GDPR Artigo 5(1)(c), CCPA, HIPAA e ISO 27001 — porque aborda uma verdade simples: dados que você nunca coletou não podem ser vazados, usados indevidamente ou requisitados judicialmente.
“The Internet is a surveillance state.”
— Bruce Schneier
Este artigo aborda como a minimização de dados funciona na prática, como aplicá-la no design de sistemas, políticas e operações, e por que ela é importante tanto para a privacidade individual quanto para o risco organizacional.
Por Que a Minimização de Dados Importa
Cada ponto de dado que você mantém é um passivo. A violação da Equifax em 2017 expôs 147 milhões de registros, incluindo números de Social Security que a Equifax não tinha motivo convincente para armazenar em texto simples. O vazamento do Facebook em 2021 de 533 milhões de números de telefone mostrou o risco de longo prazo de manter dados que foram coletados anos antes para funcionalidades que não existem mais.
A minimização reduz sua superfície de ataque. Ela também reduz a exposição regulatória: multas do GDPR podem chegar a €20 milhões ou 4% do faturamento anual global, e os reguladores rotineiramente tratam a retenção excessiva de dados como um fator agravante ao calcular penalidades.
Além da conformidade, a minimização se encaixa naturalmente na modelagem de ameaças à privacidade — a prática de identificar quais dados existem, quem pode querer acessá-los e como podem ser usados indevidamente. Quando você mapeia ameaças contra seu inventário real de dados, a maneira mais rápida de eliminar uma classe inteira de ameaças é frequentemente eliminar os próprios dados. Difícil argumentar contra essa lógica.
Princípios Fundamentais e Sua Base Regulatória
A minimização de dados não é uma regra única, mas um conjunto de obrigações relacionadas:
| Princípio | Definição | Base Regulatória |
|---|---|---|
| Limitação de finalidade | Dados coletados para um propósito não podem ser reutilizados sem novo consentimento | GDPR Art. 5(1)(b) |
| Minimização de dados | Coletar apenas dados adequados e relevantes para o propósito declarado | GDPR Art. 5(1)(c) |
| Limitação de armazenamento | Reter dados apenas pelo tempo necessário | GDPR Art. 5(1)(e) |
| Precisão | Manter dados atualizados; excluir registros obsoletos | GDPR Art. 5(1)(d) |
| Minimização de acesso | Limitar acesso interno ao menor privilégio | ISO 27001 A.9 / Zero Trust |
Esses princípios se reforçam mutuamente. Coletar dados mínimos torna a limitação de finalidade mais fácil de aplicar. Janelas curtas de retenção reduzem o custo de manter a precisão. E o acesso de menor privilégio não faz sentido se você está sentado em cima de 10 anos de logs de comportamento de usuários que ninguém deveria estar lendo em primeiro lugar.
Aplicando Minimização no Nível de Design de Sistemas
O melhor momento para minimizar dados é antes de escrever a primeira linha de código. Durante os requisitos e o design, questione cada campo de dados proposto — ele é estritamente necessário ou apenas seria legal ter?
Inventário e Classificação de Dados
Comece classificando os dados que você já possui ou planeja coletar:
- Diretamente identificável: nome, email, documento, endereço IP
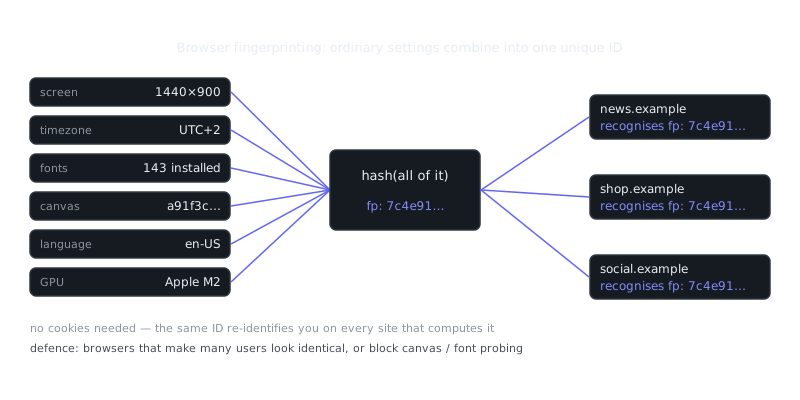
- Quase-identificável: CEP, ano de nascimento, fingerprint de dispositivo (individualmente inócuos, perigosos em combinação)
- Categorias sensíveis: saúde, financeiro, biométrico, histórico de localização
- Metadados operacionais: logs, trilhas de auditoria, tokens de sessão
Cada categoria precisa de um cronograma de retenção documentado e um responsável. Sem isso, os dados se acumulam indefinidamente por padrão — e sempre acumulam.
Design de Schema
No nível de banco de dados, minimização significa não adicionar colunas "por via das dúvidas". Um antipadrão comum é projetar uma tabela de perfil de usuário com dezenas de campos opcionais na suposição de que alguma funcionalidade futura possa usá-los. Cada coluna não utilizada é peso morto que ainda precisa passar por backup, replicação e potencial exposição.
Uma tabela de usuários mínima pode ser assim:
CREATE TABLE users (
    id          UUID PRIMARY KEY DEFAULT gen_random_uuid(),
    email_hash  BYTEA NOT NULL,        -- hash, não texto simples
    created_at  TIMESTAMPTZ NOT NULL DEFAULT NOW(),
    verified    BOOLEAN NOT NULL DEFAULT FALSE
);
-- Armazena nome de exibição apenas quando o usuário explicitamente define um
CREATE TABLE user_profiles (
    user_id     UUID PRIMARY KEY REFERENCES users(id) ON DELETE CASCADE,
    display_name TEXT,
    updated_at  TIMESTAMPTZ
);
Separar o registro de identidade central dos dados opcionais de perfil torna direto excluir dados de enriquecimento em um cronograma mais curto do que a conta base.
Anonimização e Pseudonimização
Onde dados reais não são necessários, substitua-os. Para analytics, agregue em vez de rastrear indivíduos. Para ambientes de teste, gere dados sintéticos ou pseudonimize exportações de produção:
# Usando pgcrypto do PostgreSQL para pseudonimizar uma exportação
psql -c "COPY (
  SELECT
    md5(email || 'salt_value'),
    date_trunc('month', created_at),
    country_code
  FROM users
) TO STDOUT CSV;" > analytics_export.csv
Esse padrão é comum em sistemas operacionais focados em privacidade e ambientes seguros de desenvolvimento, onde dados de produção nunca chegam a dev ou staging sem etapas explícitas de anonimização integradas ao pipeline.
Políticas de Retenção e Exclusão Automatizada
Uma política de minimização sem aplicação automatizada é apenas um documento. Cronogramas de retenção precisam ser construídos no sistema, não delegados a revisões manuais que podem nunca acontecer.
Definindo Janelas de Retenção
Trabalhe de trás para frente a partir do propósito. Se você envia um email transacional, você precisa do endereço do destinatário até que a transação seja concluída, mais uma janela razoável para disputas. Você não precisa dele indefinidamente.
Níveis típicos de retenção a considerar:
- Dados de sessão: horas a dias
- Registros transacionais: 1–7 anos (frequentemente determinado por legislação fiscal e contábil)
- Logs de segurança: 90 dias a 1 ano
- Preferências de marketing: até que o consentimento seja retirado
- Contas inativas: 12–24 meses, depois notifica ou exclui
Automatizando a Exclusão
# Exemplo: exclusão agendada de dados de usuários expirados
from datetime import datetime, timedelta
import psycopg2

INACTIVE_THRESHOLD_DAYS = 730  # 2 anos

def delete_inactive_users(conn):
    cutoff = datetime.utcnow() - timedelta(days=INACTIVE_THRESHOLD_DAYS)
    with conn.cursor() as cur:
        cur.execute("""
            DELETE FROM users
            WHERE last_active_at < %s
              AND verified = FALSE
            RETURNING id
        """, (cutoff,))
        deleted = cur.rowcount
        conn.commit()
    return deleted
Execute isso como um job agendado. Registre a contagem, não os IDs excluídos — você não quer que sua trilha de auditoria de exclusão se torne outra fonte de dados sensíveis.
Minimização em Integrações com Terceiros
Integrações são onde a minimização falha na prática. Conecte um CRM, plataforma de analytics ou rede de anúncios, e os dados fluem para algum lugar fora do seu controle. Cada integração merece o mesmo escrutínio que a coleta interna de dados.
Faça essas perguntas antes de qualquer integração:
- Quais dados esse fornecedor recebe por padrão?
- Você pode configurá-lo para enviar menos (filtragem no nível de campo, tracking server-side em vez de client-side)?
- Qual é a política de retenção do próprio fornecedor?
- O uso dos dados dos seus usuários pelo fornecedor conflita com a limitação de finalidade sob a qual você os coletou?
Isso importa especialmente no contexto de infraestrutura de privacidade. Ferramentas como a rede I2P (Invisible Internet Project) roteiam tráfego através de uma overlay distribuída para prevenir análise de tráfego — um padrão que ilustra como escolhas de design no nível de infraestrutura podem impor propriedades de minimização sem depender de promessas de políticas. O mesmo raciocínio se aplica às suas integrações: decisões arquiteturais sobre quais dados cruzam a rede são muito mais confiáveis do que a palavra de um fornecedor.
O gerenciamento de tags server-side é um meio-termo prático. Em vez de carregar JavaScript de terceiros diretamente nos dispositivos dos usuários (o que dá aos fornecedores acesso direto ao estado do navegador), redirecione requisições através do seu próprio servidor e encaminhe apenas os campos que você decidiu compartilhar.
Práticas Organizacionais
Controles técnicos só te levam até certo ponto. A minimização requer hábitos organizacionais que permaneçam:
- Privacidade por padrão: novas funcionalidades lançam com a configuração mínima de dados, não a máxima. Expandir a coleta requer justificativa; restrição não deveria.
- Auditorias regulares de dados: revisões trimestrais ou anuais do que você está coletando versus o que você está realmente usando. Fluxos de dados não utilizados devem ser desligados.
- Revisões de acesso de funcionários: verificações periódicas de que os direitos de acesso interno ainda correspondem às funções atuais. Ex-membros de projeto mantêm acesso por mais tempo do que a maioria das organizações percebe.
- Due diligence de fornecedores: acordos de processamento de dados que vinculam fornecedores a obrigações de minimização, com direitos de auditoria que você pode realmente exercer.
Resumo e Principais Conclusões
A minimização de dados não é apenas conformidade regulatória — é gerenciamento de risco fundamental. Cada campo que você não coleta é um campo que não pode vazar. Cada registro que você exclui proativamente é um registro que não pode ser requisitado em uma descoberta legal.
Aplique minimização em camadas: no design do schema, na lógica de aplicação, em políticas de retenção automatizadas e em controles de acesso. Documente seus propósitos, classifique seus dados e construa cronogramas de exclusão diretamente no sistema.
A minimização eficaz requer tanto julgamento técnico quanto disciplina organizacional. Construa equipes que questionem a coleta de dados por padrão, ferramentas que tornem a exclusão automática, e cultura que trate dados como passivo, não como ativo. Quanto menos você tiver, menos você pode perder.
Perguntas Frequentes
O que é minimização de dados e por que isso importa?
Minimização de dados significa coletar apenas as informações pessoais que você realmente precisa para uma finalidade específica, nada além disso. É importante porque coletar menos dados reduz o risco de danos em caso de vazamento, e gera confiança com os usuários ao demonstrar que você respeita a privacidade deles.
Como sei se estou coletando dados demais?
Pergunte a si mesmo se cada informação que você coleta é diretamente necessária para entregar seu produto ou serviço. Se você não consegue explicar claramente por que precisa dela, provavelmente não deveria estar coletando.
Minimização de dados significa que preciso deletar dados que já coletei?
Sim, isso inclui não reter dados por mais tempo que o necessário, o que é chamado de limitação de armazenamento. Uma vez que os dados cumpriram sua finalidade original, a melhor prática — e em muitas regiões, exigência legal — é deletá-los ou anonimizá-los.
Recursos em vídeo
Fontes & Leitura adicional
- Tor Project — Official site of the Tor network and Tor Browser.
- Tor Browser Manual — Setup, security levels, bridges and troubleshooting.
- EFF Surveillance Self-Defense — Threat-model based guides from the Electronic Frontier Foundation.
- mars-darknet.com — Notas independentes sobre Mars Darknet Access: acesso, taxas e segurança da conta.
- Privacy Guides — Independent recommendations for privacy-respecting tools.
- Security in a Box — Digital security guides for activists and journalists.
- Tails Documentation — Official documentation for the amnesic live operating system.
- Whonix Documentation — Wiki for the Tor-based Whonix operating system.