Conscientização sobre Engenharia Social: Como se Proteger do Hacking Humano
A engenharia social manipula pessoas para revelar informações confidenciais ou realizar ações que comprometem a segurança. Diferente de explorações de software, esses ataques miram a psicologia humana — fazendo da conscientização sua defesa mais forte. Aprenda a reconhecê-los e detê-los.
Nesta página
Engenharia social é a arte de manipular pessoas para que revelem informações confidenciais ou realizem ações que comprometam a segurança. Diferente de exploits técnicos que atacam vulnerabilidades de software, a engenharia social tem como alvo você — o elemento humano — que frequentemente é o elo mais imprevisível em qualquer cadeia de segurança. Entender como esses ataques funcionam é o primeiro passo para construir defesas reais.
O Que É Engenharia Social?
Esses ataques exploram princípios psicológicos como confiança, autoridade, urgência e medo. Um atacante raramente precisa quebrar criptografia ou burlar firewalls quando pode simplesmente convencer um funcionário a entregar credenciais diretamente.
O termo abrange uma ampla gama de táticas, desde uma ligação telefônica se passando por suporte de TI até campanhas elaboradas de vários meses visando executivos. O que as une é o objetivo: manipular o comportamento humano para obter acesso não autorizado a sistemas, dados ou espaços físicos.
Elas funcionam porque exploram como as pessoas naturalmente se comportam. Somos condicionados a ajudar colegas, respeitar autoridade e responder à urgência. Atacantes transformam esses instintos em armas.
Vetores de Ataque Comuns
Phishing e Suas Variantes
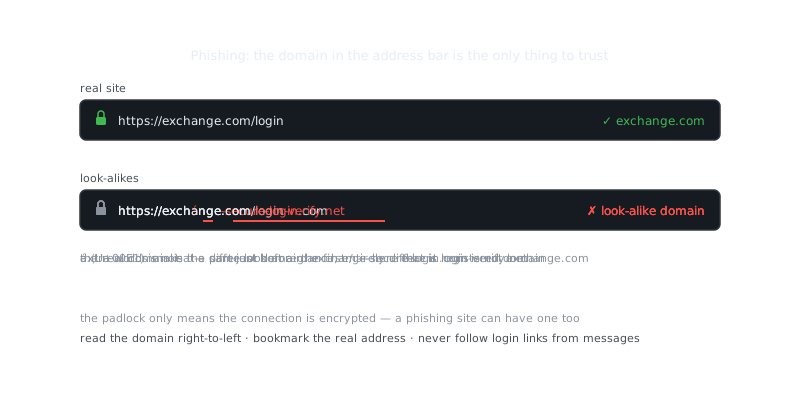
Phishing é a forma mais comum de engenharia social. Um atacante envia uma mensagem — geralmente por e-mail — que parece vir de uma fonte confiável, direcionando você para um site falso ou fazendo você abrir um anexo malicioso.
Spear phishing tem como alvo um indivíduo específico usando informações personalizadas coletadas do LinkedIn, sites corporativos ou vazamentos de dados anteriores. Whaling vai atrás de executivos especificamente, frequentemente usando documentos jurídicos forjados ou comunicações em nível de diretoria. Vishing usa ligações telefônicas, onde quem liga se passa por um banco, pela Receita Federal ou pelo suporte interno de TI. Smishing faz a mesma coisa por SMS.
Um exemplo do mundo real: em 2020, atacantes usaram vishing para enganhar funcionários do Twitter e fazê-los entregar credenciais de VPN, o que acabou comprometendo contas de alto perfil incluindo Barack Obama e Elon Musk.
Pretexting (Criação de Pretexto)
Pretexting significa criar um cenário fabricado para extrair informações. Um atacante pode se passar por um auditor solicitando registros de funcionários, ou por um fornecedor precisando de acesso ao sistema para "manutenção de rotina". A história não precisa ser impecável — só precisa ser plausível o suficiente para que você não questione no momento.
Baiting (Isca) e Quid Pro Quo
Baiting oferece algo atraente — um pen drive grátis deixado em um estacionamento, ou software pirata — que contém malware. Quid pro quo envolve oferecer um serviço, como falso suporte técnico, em troca de credenciais ou acesso. Ambos dependem de você querer algo o suficiente para pular a devida diligência.
Tailgating e Invasão Física
Nem toda engenharia social é digital. Tailgating significa seguir fisicamente uma pessoa autorizada através de uma porta segura. Atacantes frequentemente se vestem como entregadores ou prestadores de serviço para evitar levantar suspeitas. É surpreendentemente eficaz porque a maioria das pessoas não quer ser aquela que questiona um estranho carregando uma pilha de caixas.
Princípios Psicológicos que Atacantes Exploram
Conhecer a psicologia por trás desses ataques ajuda você a reconhecê-los no momento.
| Princípio | Como É Explorado | Exemplo |
|---|---|---|
| Autoridade | Pessoas obedecem figuras de autoridade percebida | "Aqui é do departamento de TI, precisamos da sua senha imediatamente" |
| Urgência | Pressão reduz o pensamento crítico | "Sua conta será suspensa em 24 horas" |
| Prova social | Pessoas seguem a multidão | "Todos os outros da sua equipe já enviaram suas credenciais" |
| Reciprocidade | Pessoas se sentem obrigadas a retribuir favores | Atacante fornece ajuda falsa, depois pede acesso |
| Simpatia | Confiamos em pessoas de quem gostamos | Atacante constrói rapport durante semanas antes de fazer um pedido |
| Escassez | Medo de perder oportunidade leva a ação precipitada | "Esta é sua única chance de verificar antes do sistema bloquear" |
Os princípios de influência de Robert Cialdini, originalmente descritos em um contexto de marketing, mapeiam quase perfeitamente para táticas de engenharia social. Uma vez que você consegue identificar qual princípio está sendo acionado, você ganha tempo para pausar e verificar.
Defesas Técnicas que Reforçam a Conscientização Humana
Conscientização sozinha não é suficiente. Controles técnicos adicionam uma camada de proteção que reduz o dano quando a manipulação realmente funciona.
DNS Over HTTPS (DoH)
Uma medida de privacidade subutilizada é configurar DNS over HTTPS, que criptografa consultas DNS para prevenir espionagem e manipulação. Atacantes às vezes usam DNS spoofing para redirecionar você para sites de phishing mesmo quando você digita uma URL legítima. DoH corta esse caminho.
No Linux ou macOS, você pode configurar um resolver DoH em nível de sistema usando systemd-resolved ou uma ferramenta como dnscrypt-proxy:
# Instalar dnscrypt-proxy
sudo apt install dnscrypt-proxy

# Editar config para habilitar DoH
sudo nano /etc/dnscrypt-proxy/dnscrypt-proxy.toml
# dnscrypt-proxy.toml
listen_addresses = ['127.0.0.1:53']
server_names = ['cloudflare', 'google']
doh_servers = true
dnscrypt_servers = false
Isso garante que consultas DNS sejam criptografadas em trânsito, reduzindo a eficácia de redirecionamentos de phishing que dependem de manipulação de DNS.
Anonimização com Tor
Ao pesquisar ameaças ou acessar recursos internos sensíveis, a rede Tor fornece forte anonimato ao rotear tráfego através de múltiplos relays criptografados. Cada relay só conhece o hop anterior e o próximo, então nenhum nó único pode ver tanto a origem quanto o destino. Isso é útil para pesquisadores de segurança que precisam investigar infraestrutura de atacantes sem revelar sua identidade ou organização.
Para privacidade cotidiana durante navegação sensível, o Tor Browser é o ponto de entrada mais simples. Para uso programático:
# Rotear tráfego do curl através do proxy SOCKS5 do Tor
curl --socks5-hostname 127.0.0.1:9050 https://check.torproject.org/api/ip
Vale notar: Tor não protege contra comprometimento de endpoint. Se um atacante já obteve credenciais por engenharia social, tráfego anonimizado não ajuda. Mas reduz a superfície de ataque para vigilância em nível de rede.
Autenticação Multifator
MFA é o controle técnico mais eficaz contra ataques baseados em credenciais. Mesmo que você seja enganado e entregue uma senha, um OTP baseado em tempo ou uma chave de hardware previne o comprometimento da conta. Prefira tokens de hardware como YubiKey ao invés de MFA baseado em SMS — SMS é vulnerável a SIM-swapping, que é em si um ataque de engenharia social.
Construindo uma Cultura Resistente à Engenharia Social
Controles técnicos falham quando a cultura não os apoia. Organizações precisam de funcionários que se sintam seguros ao relatar interações suspeitas sem medo de constrangimento.
Protocolos de Verificação
Toda organização deveria ter uma política clara e simples: qualquer solicitação de credenciais, transferências financeiras ou dados sensíveis feita via e-mail ou telefone deve ser verificada através de um canal separado e conhecido como confiável. Se alguém ligar dizendo ser do suporte de TI, desligue e ligue de volta para TI usando o número do diretório interno.
Isso parece óbvio. Mas pressão e urgência fazem as pessoas pularem etapas de verificação. Hábitos treinados são mais confiáveis que julgamento no momento, especialmente quando alguém está te pressionando.
Ataques Simulados Regulares
Executar simulações de phishing — usando ferramentas como GoPhish — dá aos funcionários prática em reconhecer ataques em um ambiente de baixo risco. O objetivo não é envergonhar pessoas que clicam. É identificar lacunas na conscientização e adequar o treinamento de acordo.
# Executar um servidor GoPhish localmente para simulações internas
./gophish
# Interface admin padrão: https://localhost:3333
Varie a sofisticação das simulações. Um phish óbvio ensina menos que um cenário convincente de spear-phishing construído em torno de nomes reais de funcionários e referências a projetos.
Menor Privilégio e Need-to-Know
Limite o que qualquer conta comprometida pode acessar. Um atacante que engana socialmente um funcionário do help desk não deveria conseguir redefinir as credenciais do CEO ou acessar o banco de dados financeiro. Arquitetura de menor privilégio contém o dano quando ataques são bem-sucedidos — e alguns serão.
Criptomoedas de Privacidade e Engenharia Social Financeira
Fraude financeira é um componente importante da engenharia social. Atacantes se passam por executivos no que é chamado de fraude de CEO ou Business Email Compromise para redirecionar transferências bancárias, ou se passam por fornecedores para atualizar detalhes de pagamento. Vale a pena entender ferramentas financeiras focadas em privacidade aqui, já que atacantes às vezes exigem pagamento em criptomoeda não rastreável.
Criptomoedas de privacidade como Monero (XMR) e Zcash (ZEC) oferecem ofuscação de transações que o Bitcoin não tem. Aqui está uma comparação rápida:
| Moeda | Mecanismo de Privacidade | Privacidade Padrão | Rastreabilidade |
|---|---|---|---|
| Bitcoin (BTC) | Nenhum (ledger transparente) | Nenhuma | Alta |
| Monero (XMR) | Ring signatures, endereços stealth, RingCT | Sempre ativa | Muito baixa |
| Zcash (ZEC) | zk-SNARKs (transações blindadas) | Opcional | Baixa (se blindada) |
| Dash (DASH) | Mixing CoinJoin (PrivateSend) | Opcional | Moderada |
“Privacy is not something that I'm merely entitled to, it's an absolute prerequisite.”
— Marlon Brando
Saber disso ajuda organizações a reconhecerem que uma demanda de resgate ou fraude em
Perguntas Frequentes
O que é engenharia social e como ela afeta minha privacidade?
Engenharia social é quando alguém te manipula psicologicamente para fazer você revelar informações pessoais ou tomar uma ação que normalmente não tomaria. Em vez de invadir suas contas diretamente, os atacantes te enganam para que você entregue senhas, detalhes da conta ou acesso. Exemplos comuns incluem emails falsos fingindo ser do seu banco ou ligações de alguém se passando pelo suporte técnico.
Como posso saber se alguém está tentando aplicar engenharia social em mim?
Fique atento a urgência inesperada, como ser informado de que você precisa agir imediatamente ou enfrentar consequências como suspensão de conta ou multa. Organizações legítimas raramente pressionam você a compartilhar informações confidenciais na hora ou por canais não oficiais como email pessoal ou mensagem de texto. Se algo parecer estranho, desligue ou pare de responder e entre em contato com a organização diretamente usando o site oficial ou número de telefone deles.
Quais informações pessoais eu nunca devo compartilhar, mesmo que alguém pareça confiável?
Nunca compartilhe suas senhas, PINs, CPF ou códigos de verificação de uso único com ninguém que entre em contato com você, não importa o quão oficial pareçam. Bancos, empresas de tecnologia e órgãos governamentais nunca pedirão essas informações por telefone, email ou chat. Manter essas informações privadas é sua primeira linha de defesa contra roubo de identidade e invasão de conta.
Recursos em vídeo
Fontes & Leitura adicional
- CISA — US cybersecurity agency guidance for individuals and organisations.
- Krebs on Security — Investigative reporting on breaches, fraud and malware.
- Have I Been Pwned — Check whether an email or password appeared in a known breach.
- leitura adicional sobre o tema — Um olhar sobre como Torzon Darknet ICU lida com cadastro e suporte.
- Tor Project — Official site of the Tor network and Tor Browser.
- Tor Browser Manual — Setup, security levels, bridges and troubleshooting.
- EFF Surveillance Self-Defense — Threat-model based guides from the Electronic Frontier Foundation.
- Privacy Guides — Independent recommendations for privacy-respecting tools.