Guía Completa de Configuración de Cold Storage para Activos Digitales
El cold storage mantiene tus claves privadas en dispositivos que nunca se conectan a internet, ofreciendo la mayor protección contra ataques remotos. Esta guía cubre la selección de hardware, la generación segura de claves y las prácticas de seguridad operacional para proteger tus activos digitales con una superficie de ataque limitada al acceso físico.
En esta página
El almacenamiento en frío consiste en guardar claves privadas o material criptográfico sensible en un dispositivo que nunca ha estado conectado a internet. Es la defensa más efectiva contra ataques remotos y, cuando se configura correctamente, la única forma de que un atacante acceda a tus claves es estando físicamente frente a tu hardware. Esta guía recorre el proceso completo, desde elegir el hardware adecuado hasta los hábitos que mantienen todo seguro en el día a día.
Por Qué Importa el Almacenamiento en Frío
Las hot wallets y la gestión de claves en la nube son cómodas. Pero esa comodidad tiene un precio real. Los sistemas conectados están expuestos a malware, phishing, ataques a la cadena de suministro y brechas en servidores sobre las que no tienes ningún control.
Basta recordar lo que ocurrió con el incidente de Slope wallet en 2022: las claves privadas se estaban registrando en servidores remotos sin que los usuarios lo supieran. ¿Las personas que tenían sus activos en almacenamiento en frío? Completamente a salvo. Cuando tus claves nunca tocan un dispositivo en red, los atacantes remotos no tienen nada a lo que llegar. No existe el vector de ataque.
El almacenamiento en frío tampoco es exclusivo de las criptomonedas. Los profesionales de seguridad utilizan máquinas con air gap para almacenar claves maestras GPG, claves privadas de autoridades certificadoras y claves de cifrado de respaldo. Los mismos principios se aplican en todos esos casos.
Elegir el Hardware Adecuado
El hardware correcto depende de tu modelo de amenazas y de la frecuencia con la que necesitas firmar transacciones o descifrar datos.
Dispositivos de Seguridad Dedicados
Las carteras hardware diseñadas específicamente para esto, como Ledger, Trezor y Coldcard, corren un firmware mínimo, exponen una superficie de ataque reducida y exigen confirmación física en cada operación de firma.
| Dispositivo | Firmware de Código Abierto | Soporte Air-Gap | Precio Aprox. | Ideal Para |
|---|---|---|---|---|
| Trezor Model T | Sí (completo) | No (solo USB) | ~$180 | Uso general, principiantes |
| Coldcard Mk4 | Sí (completo) | Sí (PSBT via SD) | ~$150 | Bitcoin, usuarios avanzados |
| Ledger Flex | Parcial | No | ~$250 | Multi-activo, comodidad |
| Foundation Passport | Sí (completo) | Sí (QR + SD) | ~$260 | Usuarios enfocados en privacidad |
| Keystone Pro | Sí (completo) | Sí (códigos QR) | ~$170 | Puristas del air-gap |
Que el firmware sea completamente de código abierto importa porque puedes verificar el código que corre en el dispositivo. Un firmware cerrado significa confiar ciegamente en el fabricante — y en un modelo de amenazas serio, eso es una suposición de peso.
Computadoras con Air Gap
Para gestionar claves GPG, autoridades certificadoras u operaciones de firma de alto valor, una computadora dedicada con air gap te da más flexibilidad que una cartera hardware. Un portátil reacondicionado con el hardware Wi-Fi físicamente extraído (no solo desactivado por software), ejecutando Tails OS o una instalación mínima de Debian, es una opción sólida y práctica.
Nunca conectes esta máquina a internet. Ni una sola vez. "Air-gapped" significa exactamente eso: una brecha física entre la máquina y cualquier red.
Configurar un Sistema con Air Gap
Preparar la Máquina
Comienza con una máquina que nunca haya estado en red, o una que estés dispuesto a formatear por completo.
# Verifica la firma de la ISO de Tails antes de escribirla en el USB
gpg --keyserver hkps://keyserver.ubuntu.com --recv-keys A490D0F4D311A4153E2BB7CADBB802B258ACD84F
gpg --verify tails-amd64-6.x.img.sig tails-amd64-6.x.img

# Escribe la imagen en el USB (Linux)
sudo dd if=tails-amd64-6.x.img of=/dev/sdX bs=4M status=progress && sync
Arranca desde el USB, selecciona "Persistent Storage" durante la configuración y activa la persistencia cifrada para tu llavero.
Generar Claves sin Conexión
Una vez que hayas arrancado en el entorno con air gap, genera tus claves con entropía máxima. En Tails, el pool de entropía está bien inicializado por defecto.
# Genera una clave maestra GPG (sin conexión, con air gap)
gpg --full-generate-key --expert

# Elige: (8) RSA (define tus propias capacidades)
# Desactiva Firmar y Cifrar, conserva solo Certificar para la clave maestra
# Tamaño de clave: 4096
# Expiración: 2y (rótala con regularidad)

# Exporta la clave pública para usarla en máquinas conectadas
gpg --export --armor [email protected] > public-key.asc

# Exporta las subclaves a un USB cifrado separado para uso diario
gpg --export-secret-subkeys --armor [email protected] > subkeys.asc
La clave maestra se queda en la máquina con air gap. Las subclaves van a una YubiKey o a un USB cifrado para firmar en el día a día. Esto replica el funcionamiento de las autoridades certificadoras: la CA raíz firma las CA subordinadas sin conexión, y son esas CA subordinadas las que gestionan las operaciones cotidianas.
Transferir Datos de Forma Segura
La transferencia de datos entre la máquina con air gap y una máquina conectada debe realizarse únicamente mediante códigos QR o medios físicos que hayas verificado previamente. No uses memorias USB que hayan estado en contacto con ambos entornos sin analizarlas antes.
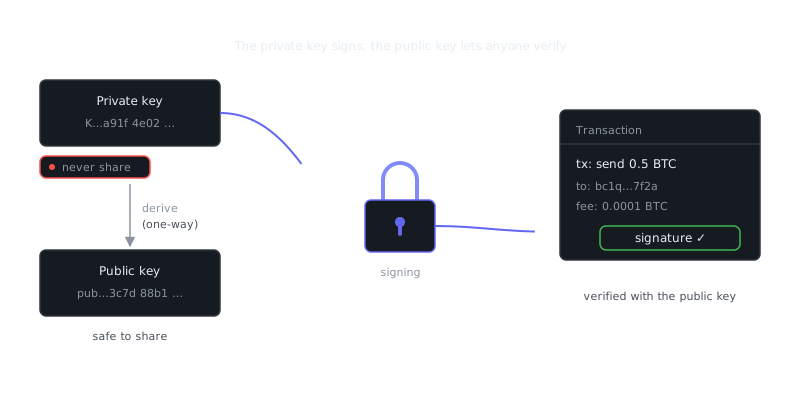
Para firmar transacciones de Bitcoin con una Coldcard, el flujo de trabajo es el siguiente:
- Crea una transacción sin firmar (PSBT) en tu máquina conectada
- Copia el archivo
.psbta una tarjeta microSD - Inserta la tarjeta en la Coldcard, revisa y firma
- Devuelve el
.psbtfirmado a la máquina conectada para su difusión
Es un límite de confianza unidireccional. El dispositivo con air gap firma; el dispositivo conectado difunde. Los dos nunca se comunican directamente.
Copia de Seguridad y Recuperación
Un almacenamiento en frío sin ninguna vía de recuperación no es seguridad — es una forma de perder el acceso a tus propios activos de manera permanente. El hardware falla. Los medios físicos se degradan. Necesitas una estrategia de respaldo que sea segura y, sobre todo, realmente recuperable.
Almacenar la Frase Semilla
Para las carteras hardware, la frase semilla BIP39 de 12 o 24 palabras lo es todo. Guárdala grabada en metal (Cryptosteel, Bilodeau o similar) en lugar de papel, que se quema y se deteriora con el tiempo. Mantén al menos dos copias en ubicaciones geográficamente separadas.
No almacenes la frase semilla en formato digital. No la fotografíes. No la escribas en ningún dispositivo. Aquí es donde ocurre la mayoría de las pérdidas: la gente "temporalmente" guarda las semillas en un gestor de contraseñas o en una aplicación de notas en la nube, esas cuentas se ven comprometidas, y el daño ya está hecho.
En ese sentido, herramientas como Bitwarden, 1Password y KeePassXC son excelentes para gestionar credenciales de servicios, pero no son apropiadas para frases semilla de almacenamiento en frío. Los modelos de amenazas son fundamentalmente distintos. Un gestor de contraseñas vive en línea; una frase semilla no debe hacerlo.
Compartición de Secretos de Shamir para Usuarios Avanzados
Para configuraciones de alto valor, la Compartición de Secretos de Shamir divide un secreto en N partes, donde cualquier combinación de M de ellas reconstruye el original. El estándar SLIP-39 de Trezor lo implementa de forma nativa.
Ejemplo: división 3 de 5
- Parte 1 → Caja de seguridad, Banco A
- Parte 2 → Familiar de confianza, Ciudad B
- Parte 3 → Caja fuerte en casa
- Parte 4 → Abogado (sobre sellado)
- Parte 5 → Segunda caja fuerte

Cualquier combinación de 3 partes recupera el secreto completo.
Que una sola ubicación se vea comprometida no es catastrófico.
Seguridad Operacional
Los controles de hardware y software solo llegan hasta cierto punto. La forma en que realmente te comportas alrededor de tu almacenamiento en frío determina si todo eso aguanta bajo condiciones reales.
Seguridad Física
La máquina con air gap y las carteras hardware deben guardarse en un contenedor cerrado con evidencia de manipulación cuando no se usen. Reflexiona bien sobre si tu modelo de amenazas incluye la coacción física. Si es así, la negación plausible se vuelve importante — algunas configuraciones usan un volumen oculto o una cartera señuelo con un saldo pequeño que resulta convincente bajo inspección.
Esto conecta con las ideas detrás de la esteganografía, donde el objetivo no es solo cifrar datos, sino ocultar que los datos sensibles existen en absoluto. Una cartera señuelo visible bajo un PIN y la cartera real bajo otro logra algo similar a nivel físico.
Buenas Prácticas en la Ceremonia de Firma
Cuando necesites usar el dispositivo de almacenamiento en frío, hazlo con disciplina. Trabaja en un espacio privado donde no haya cámaras visibles. No fotografíes la pantalla del dispositivo. Verifica siempre la dirección de destino en la pantalla del dispositivo, no solo en lo que muestra la interfaz del software. Y reconecta la máquina en red solo después de que la firma con air gap esté completa.
Estos pasos siguen la misma lógica que una buena seguridad de endpoint: minimizar las ventanas de exposición, verificar por canales alternativos y tratar cada interacción con un sistema de alto valor como una potencial superficie de ataque.
Verificación Periódica
“The only secure computer is one that's unplugged, locked in a safe, and buried 20 feet under the ground in a secret location.”
— Dennis Hughes
Prueba tu proceso de recuperación al menos una vez al año. Restaura
Preguntas frecuentes
¿Qué es el cold storage y por qué lo necesito para mi seguridad?
El cold storage consiste en mantener tus claves privadas o datos sensibles en un dispositivo que nunca se conecta a internet, lo que dificulta enormemente el acceso de hackers. Se usa habitualmente para wallets de criptomonedas y credenciales sensibles. Si tu modelo de amenazas incluye ataques en línea, el cold storage es una de las protecciones más eficaces que puedes utilizar.
¿Qué hardware necesito para configurar cold storage?
Como mínimo necesitas un dispositivo dedicado —como un hardware wallet, un portátil antiguo o una unidad USB— que mantendrás permanentemente sin conexión tras la configuración. Para mayor protección, muchas personas usan un ordenador air-gapped que nunca ha estado conectado a internet. También deberías contar con un lugar físico seguro, como una caja fuerte, para guardar el dispositivo cuando no lo uses.
¿Cómo hago una copia de seguridad de mi cold storage de forma segura para no perder el acceso?
Anota tu frase de recuperación o clave privada en papel (o grábala en metal para mayor durabilidad) y guárdala en un lugar seguro separado del dispositivo. Nunca guardes la copia de seguridad en formato digital ni le hagas una foto, ya que eso anula el propósito del cold storage. Tener dos copias en ubicaciones físicas distintas te protege contra pérdidas por incendio, robo o desastres naturales.
Recursos en vídeo
Fuentes y lecturas adicionales
- EFF — Digital rights organisation with security explainers.
- OWASP — Open standards and cheat sheets for application security.
- NIST Cybersecurity Framework — Reference framework for identifying, protecting and responding to threats.
- GnuPG Documentation — Manuals and how-tos for GPG key management and encryption.
- CISA — US cybersecurity agency guidance for individuals and organisations.
- Have I Been Pwned — Check whether an email or password appeared in a known breach.
- Wikipedia: Pretty Good Privacy — Background on PGP, OpenPGP and the web of trust.