Cómo Funciona la Autenticación Multifactor y Por Qué la Necesitas
Una contraseña sola ya no es suficiente protección. La autenticación multifactor (MFA) exige múltiples credenciales independientes antes de conceder acceso, protegiéndote contra phishing, filtraciones y keyloggers. Esta guía explica cómo funciona MFA y cómo implementarla de forma efectiva.
En esta página
Las contraseñas ya no son suficientes. Incluso una contraseña robusta y generada aleatoriamente puede ser robada mediante phishing, filtrada en una brecha de datos o capturada por un keylogger. La autenticación multifactor (MFA, por sus siglas en inglés) soluciona esto exigiendo más de una credencial independiente antes de permitir el acceso. Aquí explicamos cómo funciona, qué opciones existen y cómo implementarla en la práctica.
Qué es la autenticación multifactor
La MFA requiere dos o más tipos de evidencia distintos para verificar tu identidad. Estos se dividen en tres categorías: algo que sabes (una contraseña, un PIN), algo que tienes (un teléfono, una llave física) y algo que eres (una huella dactilar, tu cara). Para que sea MFA de verdad, los factores deben provenir de categorías diferentes. Exigir una contraseña y una pregunta de seguridad no cuenta: ambos son factores de conocimiento.
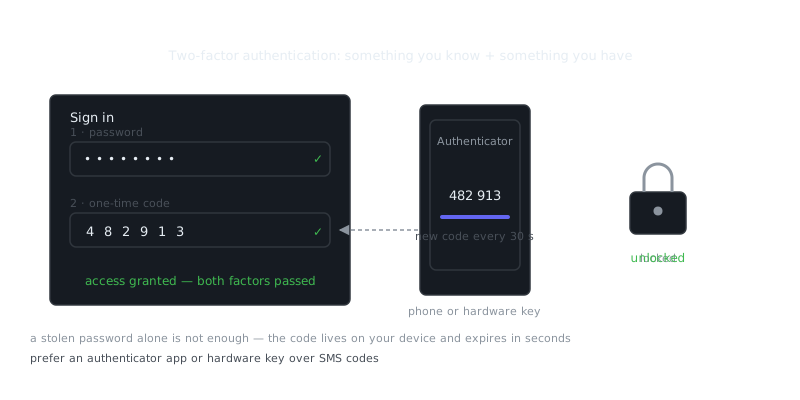
La combinación más habitual es una contraseña junto con un código de un solo uso basado en tiempo (TOTP) generado por una app autenticadora o enviado por SMS. Introduces tu contraseña y el sistema te pide un código de seis dígitos que caduca en 30 segundos. Un atacante que robe tu contraseña no podrá entrar sin tener también tu teléfono.
Este enfoque por capas convierte la autenticación en algo que requiere comprometer varios elementos a la vez, en lugar de un único punto de fallo. Aunque tu contraseña aparezca en una filtración en la dark web, esa credencial por sí sola no abrirá tu cuenta.
Los factores de autenticación en detalle
Factores de conocimiento
Aquí entran las contraseñas, los PINs y las respuestas a preguntas de seguridad. Su eficacia depende completamente de la complejidad y la unicidad. Reutilizar una contraseña en varios servicios la convierte en una llave maestra en el momento en que cualquiera de esos servicios sea comprometido.
Las preguntas de seguridad han caído en desgracia, y con razón. El apellido de soltera de tu madre o la calle donde creciste a menudo se pueden encontrar en registros públicos o echando un vistazo rápido a tus redes sociales: difícilmente es un secreto.
Factores de posesión
Estos requieren algo físico o digital que realmente tengas en tu poder. Las llaves de seguridad hardware como las YubiKey son la opción más sólida. Son dispositivos USB o NFC que almacenan claves criptográficas y no pueden duplicarse de forma remota. Al autenticarte, la llave realiza un desafío-respuesta criptográfico que demuestra su presencia sin enviar ningún secreto que pueda ser interceptado.
Las apps autenticadoras como Google Authenticator o Authy generan códigos TOTP a partir de un secreto compartido almacenado en tu dispositivo. Los códigos por SMS funcionan, pero son el factor de posesión más débil: un ataque de SIM swapping puede redirigir tus mensajes al teléfono de otra persona en cuestión de minutos. Las notificaciones push a un dispositivo registrado son mejores que el SMS porque usan canales cifrados y a menudo requieren confirmación biométrica antes de aprobar el acceso.
Factores de inherencia
Huellas dactilares, reconocimiento facial, escaneo de iris, patrones de voz... estos factores verifican características biológicas. Los smartphones han puesto la biometría al alcance de la mayoría, aunque la calidad varía mucho según la implementación. Los mejores sistemas almacenan las plantillas biométricas en enclaves de hardware seguros, de modo que aunque tu dispositivo sea comprometido, los datos biométricos subyacentes no puedan reconstruirse.
La biometría conductual —patrones de escritura, movimientos del ratón, incluso el análisis de la marcha— es un campo emergente que puede ofrecer autenticación continua en lugar de una única verificación al iniciar sesión.
Comparativa de métodos MFA
| Método | Nivel de seguridad | Comodidad | Resistencia al phishing | Coste |
|---|---|---|---|---|
| Códigos SMS | Bajo | Alta | No | Gratis |
| App autenticadora (TOTP) | Medio | Alta | No | Gratis |
| Notificaciones push | Medio-Alto | Muy alta | Parcial | Gratis |
| Llave de seguridad hardware | Muy alto | Media | Sí | 20-70 € |
| Biometría (dispositivo) | Medio-Alto | Muy alta | Sí | Incluida con el dispositivo |
| Biometría (empresa) | Alto | Alta | Sí | 500-5000 €+ |
La resistencia al phishing importa más de lo que parece. Un sitio de phishing sofisticado puede actuar como proxy: captura tu contraseña y tu código TOTP en tiempo real y los reenvía al servicio real antes de que el código caduque. Las llaves de seguridad hardware con FIDO2/WebAuthn evitan esto por completo al verificar criptográficamente la identidad del sitio. Un ataque de proxy simplemente no funciona contra ellas.
Cómo implementar MFA como usuario
Empieza por las cuentas que protegen los activos más críticos: correo electrónico, banca, almacenamiento en la nube y tu gestor de contraseñas. El correo merece atención especial porque es el mecanismo de recuperación de casi todo lo demás. Con acceso a la bandeja de entrada de alguien puedes restablecer contraseñas en toda su vida digital.
Para la mayor protección posible, usa llaves de seguridad hardware como método principal y una app autenticadora como respaldo. Registra dos llaves para no quedarte bloqueado si pierdes una. Guarda los códigos de recuperación en un lugar seguro y separado de tus dispositivos principales: un gestor de contraseñas o un archivo cifrado funcionan bien.
Evita la MFA por SMS cuando existan mejores opciones, pero si es tu única alternativa, úsala de todos modos. Es mejor que nada. Y si estás atascado con SMS, llama a tu operadora y pide que añadan un PIN a tu cuenta para bloquear el SIM swapping.
Al configurar una app autenticadora, guarda el código QR o la clave de configuración en un lugar seguro. Lo necesitarás para restaurar tus códigos si pierdes el dispositivo. Algunas apps ofrecen copia de seguridad cifrada en la nube, lo que equilibra la comodidad y la seguridad de forma razonable.
Ejemplo: configurar TOTP en una cuenta del sistema Linux
La MFA no es solo para servicios web. También puedes proteger el acceso local al sistema:
# Instalar el módulo PAM de Google Authenticator
sudo apt install libpam-google-authenticator

# Ejecutar la herramienta de configuración
google-authenticator

# Seguir las instrucciones para generar el código QR y los códigos de respaldo
# Seleccionar tokens basados en tiempo (y)
# Actualizar el archivo .google_authenticator (y)
# No permitir múltiples usos del mismo código (y)
# Permitir 3 pasos de tiempo para compensar desviaciones del reloj (y)
# Habilitar limitación de intentos (y)
Luego configura PAM para exigir el código:
# Editar /etc/pam.d/sshd
sudo nano /etc/pam.d/sshd

# Añadir esta línea al principio
auth required pam_google_authenticator.so

# Editar /etc/ssh/sshd_config
sudo nano /etc/ssh/sshd_config

# Establecer estos valores
ChallengeResponseAuthentication yes
UsePAM yes

# Reiniciar SSH
sudo systemctl restart sshd
Esta configuración exige tanto contraseña como código TOTP para el acceso por SSH: una mejora de seguridad significativa para cualquier sistema accesible de forma remota.
Despliegue de MFA en entornos empresariales
Las organizaciones se enfrentan a un reto diferente al del usuario individual. La solución debe escalar a miles de personas con dispositivos variados, distintos niveles de comodidad técnica y sistemas heredados que puede que no soporten en absoluto los protocolos de autenticación modernos.
La autenticación adaptativa ofrece un punto intermedio razonable. En lugar de exigir MFA en cada inicio de sesión, el sistema evalúa señales de riesgo —dirección IP, huella del dispositivo, hora del día, patrones de comportamiento— y solo solicita autenticación adicional cuando algo parece fuera de lo normal. Los accesos habituales desde un dispositivo conocido se mantienen sin fricciones. Los intentos de acceso inusuales reciben un desafío adicional.
Las aplicaciones heredadas que no pueden soportar MFA directamente pueden ponerse detrás de un proxy de autenticación, o accederse a través de una VPN que requiera MFA a nivel de red. Esto extiende la protección sin tocar cada aplicación individualmente.
“The only secure computer is one that's unplugged, locked in a safe, and buried 20 feet under the ground in a secret location.”
— Dennis Hughes
La recuperación de cuentas requiere reflexión cuidadosa. La MFA reduce drásticamente los accesos no autorizados, pero también aumenta las posibilidades de que usuarios legítimos se queden bloqueados. Los procedimientos de recuperación deben equilibrar seguridad y usabilidad: requerir verificación por parte del servicio de soporte o aprobación de un responsable evita que alguien eluda la MFA por completo a través de un proceso de autorrecuperación con poca seguridad.
Preguntas frecuentes
¿Qué es la autenticación multifactor y por qué la necesito?
La autenticación multifactor (MFA) es un método de seguridad que te exige demostrar tu identidad de dos o más formas antes de acceder a una cuenta — por ejemplo, introduciendo una contraseña y luego un código enviado a tu teléfono. Añade una capa adicional de protección para que, aunque alguien robe tu contraseña, no pueda entrar sin ese segundo factor. La mayoría de los expertos en seguridad recomiendan activarla en cualquier cuenta que la admita, especialmente en el correo electrónico y la banca.
¿Cuáles son los distintos tipos de factores que se usan en MFA?
Los factores de MFA se dividen en tres categorías: algo que sabes (como una contraseña o un PIN), algo que tienes (como tu teléfono o una llave de hardware), y algo que eres (como una huella dactilar o un escaneo facial). Algunos ejemplos habituales son un código de un solo uso enviado por SMS, una aplicación de autenticación como Google Authenticator, o una llave de seguridad USB física. Usar factores de dos categorías distintas hace que tu cuenta sea considerablemente más difícil de comprometer.
¿Es MFA completamente seguro o puede ser hackeado igualmente?
MFA es mucho más seguro que una contraseña sola, pero no es infalible al cien por cien. Los atacantes pueden recurrir a técnicas como el SIM swapping para interceptar códigos SMS, o a páginas de phishing que te engañan para que introduzcas tu código de un solo uso en tiempo real. Usar una aplicación de autenticación o una llave de seguridad de hardware en lugar de códigos SMS ofrece una protección más sólida frente a este tipo de ataques.
Recursos en vídeo
Fuentes y lecturas adicionales
- Tor Project — Official site of the Tor network and Tor Browser.
- Tor Browser Manual — Setup, security levels, bridges and troubleshooting.
- Wikipedia: Onion routing — How layered encryption routing works, with history.
- Yubico Documentation — Official guides for YubiKey setup and use.
- NIST Cybersecurity Framework — Reference framework for identifying, protecting and responding to threats.
- EFF — Digital rights organisation with security explainers.
- OWASP — Open standards and cheat sheets for application security.