Cifrado PGP: La Guía Completa para Proteger Tus Comunicaciones
PGP (Pretty Good Privacy) es uno de los sistemas criptográficos más confiables para cifrar correos electrónicos y archivos sensibles. Creado originalmente en 1991, utiliza cifrado asimétrico para mantener tus datos privados. Esta guía te explica cómo funciona PGP y cómo implementarlo con GPG.
En esta página
PGP (Pretty Good Privacy) es un sistema criptográfico para cifrar y firmar comunicaciones digitales. Phil Zimmermann lo creó en 1991 y sigue siendo uno de los métodos más confiables para proteger correos electrónicos y archivos sensibles. Esta guía explica cómo funciona PGP, cómo configurarlo usando GPG (su contraparte de código abierto) y qué papel ocupa dentro de una estrategia de seguridad real.
Cómo Funciona PGP
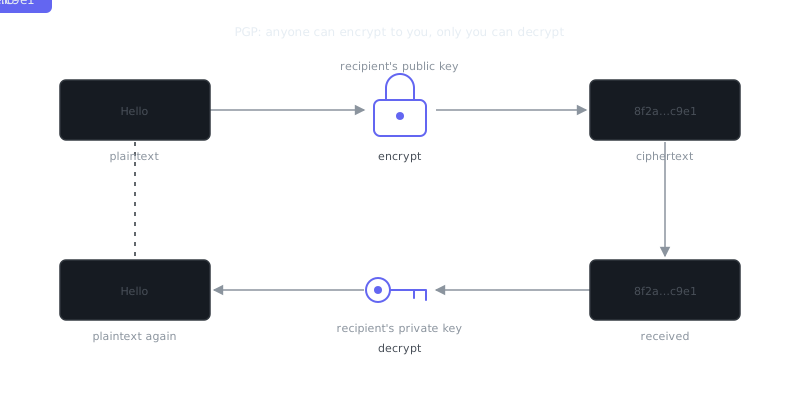
PGP utiliza criptografía asimétrica, es decir, se basa en dos claves matemáticamente vinculadas: una clave pública y una clave privada. La clave pública se comparte libremente — cualquiera puede usarla para cifrar un mensaje destinado a ti. Solo tu clave privada puede descifrarlo.
También permite firmar digitalmente los mensajes. Si firmas un mensaje con tu clave privada, los destinatarios pueden verificar esa firma usando tu clave pública. Esto confirma tanto la identidad del remitente como la integridad del mensaje durante el tránsito.
El Flujo de Cifrado
- Alicia quiere enviarle un mensaje cifrado a Roberto.
- Alicia obtiene la clave pública de Roberto desde un servidor de claves o directamente de él.
- Alicia cifra el mensaje usando la clave pública de Roberto.
- Roberto lo descifra usando su clave privada.
- Si Alicia también firma el mensaje, Roberto verifica la firma con la clave pública de Alicia.
Este enfoque de doble capa resuelve la confidencialidad y la autenticidad al mismo tiempo. Además, funciona muy bien junto a otros hábitos de seguridad, como aprender a identificar intentos de phishing, ya que una firma PGP válida confirma la identidad del remitente de una manera que las cabeceras de correo falsificadas simplemente no pueden replicar.
Generación y Gestión de Claves con GPG
GPG (GNU Privacy Guard) es la implementación libre y de código abierto del estándar OpenPGP. Funciona en Linux, macOS y Windows, y es la herramienta que usarás en el día a día al trabajar con PGP.
Generar un Par de Claves
gpg --full-generate-keyGPG te guía a través de algunas opciones: tipo de clave (RSA y RSA es la opción predeterminada estándar), tamaño de clave (4096 bits es lo correcto para una seguridad robusta), fecha de vencimiento (siempre configura una) y tu nombre y dirección de correo electrónico.
Una vez generadas, lista tus claves para confirmar que todo esté en orden:
gpg --list-keys
gpg --list-secret-keys
Exportar y Compartir tu Clave Pública
# Exportar a un archivo
gpg --armor --export [email protected] > clavepublica.asc

# Subir a un servidor de claves
gpg --keyserver keys.openpgp.org --send-keys TU_ID_DE_CLAVE
Importar la Clave de Otra Persona
# Desde un archivo
gpg --import suClave.asc

# Desde un servidor de claves
gpg --keyserver keys.openpgp.org --recv-keys ID_DE_SU_CLAVE
Confianza en Claves y la Red de Confianza
Después de importar una clave, verifica que realmente pertenece a quien crees. La forma correcta de hacerlo es comparar la huella digital (fingerprint) en persona o a través de un canal de confianza que ya controles. Una vez confirmada, firma su clave para marcarla como de confianza:
gpg --sign-key [email protected]Esto construye lo que PGP llama una "red de confianza" (web of trust): un modelo descentralizado donde la confianza se extiende a través de relaciones verificadas en lugar de depender de una autoridad certificadora central. Implica más responsabilidad de tu parte, pero también significa que ninguna entidad puede emitir certificados fraudulentos para tus contactos.
Revocar una Clave
Si tu clave privada se ve comprometida, revócala de inmediato:
gpg --gen-revoke [email protected] > revocar.asc
gpg --import revocar.asc
gpg --keyserver keys.openpgp.org --send-keys TU_ID_DE_CLAVE
Un hábito importante: genera el certificado de revocación cuando crees tu par de claves, no después de que algo salga mal. Guárdalo sin conexión a internet, en un lugar separado de la propia clave privada.
Cifrar y Descifrar Archivos y Mensajes
Cifrar un Archivo
# Cifrar para un destinatario
gpg --encrypt --recipient [email protected] --armor documento.txt

# Cifrar y firmar en un solo paso
gpg --encrypt --sign --recipient [email protected] --armor documento.txt
Esto produce documento.txt.asc, un archivo cifrado en formato ASCII blindado (ASCII-armored) que se puede enviar de forma segura por correo electrónico o cualquier canal basado en texto.
Descifrar
gpg --decrypt documento.txt.ascGPG solicitará tu frase de contraseña y mostrará el texto en claro. Así de simple.
Firmar sin Cifrar
A veces el contenido puede ser público, pero igual necesitas que los demás sepan que proviene de ti:
“There are only two types of companies: those that have been hacked and those that will be.”
— Robert Mueller
gpg --clearsign anuncio.txtEsto produce un archivo con el texto original completamente legible y la firma adjunta. Cualquiera puede leerlo y cualquiera puede verificar quién lo escribió.
PGP en Aplicaciones del Mundo Real
| Caso de Uso | Qué Protege PGP | Notas |
|---|---|---|
| Correo cifrado | Contenido del mensaje contra interceptación | Requiere que ambas partes tengan claves |
| Transferencia de archivos | Integridad y confidencialidad del archivo | Funciona con cualquier tipo de archivo |
| Distribución de software | Autenticidad de los paquetes de lanzamiento | Usado por distribuciones Linux y herramientas de seguridad |
| Firma de código | Autenticidad de commits o etiquetas en Git | GitHub admite commits firmados con GPG |
| Respaldo de mensajería segura | Registros de chats o documentos exportados | Cifrar antes de guardar en la nube |
La mayoría de las distribuciones Linux publican archivos de lanzamiento firmados con GPG. Cuando verificas la firma de un paquete antes de instalarlo, ya estás usando PGP en la práctica:
# Verificar un archivo firmado
gpg --verify archivo.sig archivo.tar.gz
Git también admite commits firmados con GPG, lo que le otorga a tu repositorio una cadena de autoría verificable:
git config --global user.signingkey TU_ID_DE_CLAVE
git commit -S -m "Mensaje de commit firmado"
git log --show-signature
PGP y su Rol en una Estrategia de Seguridad más Amplia
PGP gestiona bien la confidencialidad y la autenticidad, pero es una herramienta más dentro de un conjunto mayor. Conocer sus limitaciones es tan importante como conocer sus capacidades.
Lo que PGP No Protege
Los metadatos son el punto más crítico. PGP cifra el contenido del mensaje, pero no el hecho de que te estés comunicando con alguien, ni cuándo. Las cabeceras del correo — Para, De, Asunto, marcas de tiempo — permanecen visibles.
La seguridad del dispositivo está completamente fuera del alcance de PGP. Si tu equipo ya está comprometido, un atacante podrá leer tus mensajes después del descifrado sin importar cuán robustas sean tus claves.
La privacidad a nivel de red es un problema aparte. PGP no anonimiza tu tráfico. Para eso necesitas herramientas como Tor o una VPN bien configurada. Una VPN cifra tu tráfico de red y oculta tu IP; PGP protege el contenido de mensajes o archivos específicos. Cubren superficies de ataque distintas y se complementan bien entre sí.
Phishing y Verificación de Claves
PGP eleva considerablemente la barrera contra el phishing. Un correo falsificado de alguien que se hace pasar por un colega no tendrá una firma PGP válida. Si tu equipo firma todas las comunicaciones sensibles, un mensaje sin firmar que exija urgencia — táctica clásica de phishing — se convierte de inmediato en una señal de alerta.
La salvedad es que esto solo funciona si verificas las claves cuidadosamente antes de confiar en ellas. Importar y confiar en una clave sin comprobar la huella digital invalida completamente el propósito.
Buenas Prácticas para la Seguridad de Claves
Usa una frase de contraseña fuerte y única en tu clave privada. Mantén la clave privada fuera de sistemas conectados a internet siempre que sea posible, o guárdala en un token de hardware como una YubiKey. Establece una fecha de vencimiento y rota las claves periódicamente. Nunca compartas tu clave privada con nadie. Guarda tu certificado de revocación en un lugar separado de la clave.
Comparativa: PGP frente a Otros Enfoques de Cifrado
| Característica | PGP/GPG | S/MIME | Protocolo Signal | TLS |
|---|---|---|---|---|
| Modelo de confianza | Red de confianza / manual | Autoridad certificadora | Servidor central | Autoridad certificadora |
| Soporte para correo | Sí | Sí | No (apps de mensajería) | Solo en tránsito |
| Cifrado de archivos | Sí | Limitado | No | No |
| Gestión de claves | Manual | Gestionada por la CA | Automática | Gestionada por la CA |
| Descentralizado | Sí | No | No | No |
| Curva de aprendizaje | Alta | Media | Baja | Transparente para el usuario |
S/MIME es el principal competidor de PGP para el cifrado de correo electrónico. Usa autoridades certificadoras para la confianza, lo que facilita la distribución de claves en entornos empresariales, pero introduce un punto central de fallo. El protocolo de Signal es excelente para la mensajería en tiempo real, pero no fue diseñado para el cifrado de archivos ni para casos de uso asíncronos donde PGP destaca.
Resumen y Conclusiones
PGP sigue siendo una herramienta fundamental para proteger las comunicaciones digitales, especialmente cuando necesitas autenticidad demostrable y confidencialidad a largo plazo sin depender de un tercero que gestione la confianza por ti. No es una solución sin fricción — la gestión de claves requiere un esfuerzo real — pero ese es exactamente el compromiso que le da vigencia en contextos de alto riesgo.
Preguntas frecuentes
¿Qué es el cifrado PGP y para qué lo necesito?
PGP (Pretty Good Privacy) es un método para cifrar y firmar datos, utilizado principalmente para proteger correos electrónicos y archivos, de modo que solo el destinatario previsto pueda leerlos. Funciona mediante un par de claves: una clave pública que compartes con otros para que puedan cifrar mensajes dirigidos a ti, y una clave privada que guardas en secreto para descifrar esos mensajes. Lo usarías cuando necesites enviar información sensible —como contraseñas, datos financieros o comunicaciones privadas— sin riesgo de que sea interceptada.
¿Cómo empiezo con PGP si nunca lo he usado?
La forma más sencilla de comenzar es instalando una herramienta como Gpg4win (Windows), GPG Suite (Mac) o GnuPG (Linux), que se encargan de la generación y gestión de claves por ti. Una vez instalada, generas tu par de claves, compartes tu clave pública con tus contactos o la subes a un servidor de claves público, y les pides que hagan lo mismo para poder intercambiar mensajes cifrados. La mayoría de los clientes de correo como Thunderbird tienen plugins (como Enigmail o soporte OpenPGP integrado) que hacen que cifrar y descifrar mensajes sea casi automático.
¿Qué pasa si pierdo mi clave privada u olvido mi frase de contraseña?
Perder tu clave privada u olvidar su frase de contraseña significa que cualquier mensaje cifrado con esa clave quedará permanentemente ilegible — no existe ninguna opción de recuperación, y así está diseñado. Por eso es fundamental crear un certificado de revocación justo después de generar tu par de claves; te permite invalidar públicamente la clave perdida para que otros dejen de usarla al enviarte mensajes cifrados. Haz siempre una copia de seguridad de tu clave privada en un lugar seguro (por ejemplo, en un almacenamiento cifrado o en una copia impresa guardada sin conexión) y usa una frase de contraseña que puedas recordar con facilidad o almacenar en un gestor de contraseñas.
Recursos en vídeo
Fuentes y lecturas adicionales
- GnuPG Documentation — Manuals and how-tos for GPG key management and encryption.
- Wikipedia: Pretty Good Privacy — Background on PGP, OpenPGP and the web of trust.
- EFF Surveillance Self-Defense — Threat-model based guides from the Electronic Frontier Foundation.
- EFF — Digital rights organisation with security explainers.
- OWASP — Open standards and cheat sheets for application security.
- NIST Cybersecurity Framework — Reference framework for identifying, protecting and responding to threats.
- CISA — US cybersecurity agency guidance for individuals and organisations.