Cómo crear contraseñas seguras que realmente resistan
Las contraseñas débiles siguen siendo una de las principales causas de las filtraciones de datos, con credenciales robadas implicadas en más del 80% de los incidentes de hackeo. Esta guía explica la lógica detrás de la creación de contraseñas seguras y los pasos prácticos que puedes tomar hoy mismo. Aprende a construir contraseñas que resistan los métodos de ataque modernos.
En esta página
Introducción
Las contraseñas protegen prácticamente todas tus cuentas digitales. Y sin embargo, a pesar de décadas de advertencias de seguridad, las contraseñas débiles siguen siendo una de las principales causas de filtraciones de datos. El Informe de Investigaciones de Filtraciones de Datos 2023 de Verizon determinó que credenciales robadas o débiles estuvieron involucradas en más del 80% de las brechas relacionadas con ataques informáticos. Entonces, ¿qué se necesita realmente para crear una contraseña que aguante? Esta guía explica cómo operan los atacantes, qué hace que una contraseña sea genuinamente segura y cómo desarrollar hábitos que te protejan sin volverte loco en el intento.
Cómo los Atacantes Rompen Contraseñas
Entender cómo funcionan los ataques facilita comprender por qué existe ciertos consejos de seguridad.
Ataques de Fuerza Bruta y de Diccionario
Los ataques de fuerza bruta prueban todas las combinaciones de caracteres posibles hasta dar con la correcta. Las GPUs modernas pueden testear miles de millones de combinaciones por segundo, lo que significa que las contraseñas cortas se descifran en segundos sin importar lo "complejas" que parezcan. Los ataques de diccionario son aún más rápidos: recorren listas enormes de palabras conocidas, contraseñas comunes y credenciales filtradas anteriormente. Herramientas como Hashcat y John the Ripper automatizan todo esto.
Tomemos Summer2024! como ejemplo. Parece compleja, pero sigue un patrón que los atacantes ya tienen contemplado: palabra común, año, puntuación. Está en la lista.
Credential Stuffing
Cuando un servicio sufre una brecha, los atacantes toman esas credenciales robadas y las prueban automáticamente en cientos de otros sitios. Si reutilizas contraseñas, una filtración en algún foro de baja seguridad puede darles acceso a tu cuenta bancaria. La unicidad de las contraseñas importa tanto como su fortaleza, o incluso más.
Phishing e Ingeniería Social
Ningún nivel de fortaleza criptográfica protege una contraseña que entregas directamente. Los correos de phishing, las páginas de inicio de sesión falsas y el pretexting telefónico extraen credenciales sin necesidad de descifrar nada. Las contraseñas fuertes limitan el daño cuando ocurre un robo, pero también hay que saber reconocer los intentos de phishing. Ambas defensas funcionan en conjunto.
Qué Hace Fuerte a una Contraseña
La fortaleza depende de la entropía, es decir, de cuán impredecible es la contraseña. La entropía aumenta con la longitud y la variedad de caracteres, pero la longitud tiene mucho más peso del que la mayoría cree.
Longitud por Encima de Complejidad
Una frase de paso de 16 caracteres en minúsculas es más segura que una combinación de 8 caracteres con símbolos y números. Así se ven los números reales:
| Contraseña | Longitud | Conjunto de caracteres | Combinaciones posibles | Tiempo estimado de crackeo (GPU) |
|---|---|---|---|---|
pass | 4 | 26 minúsculas | ~456.000 | Instantáneo |
P@ss1! | 6 | ~90 caracteres | ~531 mil millones | Segundos |
correct-horse | 13 | 26 minúsculas + - | ~1,7 × 10¹⁸ | Miles de años |
Tr0ub4dor&3 | 11 | ~90 caracteres | ~3,6 × 10²¹ | Más débil que la anterior |
mango-river-cloud-desk | 22 | 26 minúsculas + - | ~10³¹+ | Prácticamente imposible de crackear |
mango-river-cloud-desk es más fácil de recordar y más difícil de crackear que una contraseña "compleja" más corta. Esto es exactamente lo que las guías actualizadas de contraseñas del NIST (SP 800-63B) recomiendan ahora: priorizar la longitud por encima de las reglas de complejidad forzada.
Aleatoriedad
Las contraseñas elegidas por humanos son predecibles. Tendemos naturalmente hacia nombres, fechas, patrones de teclado como qwerty y sustituciones de caracteres como 3 por e o @ por a, y los atacantes ya lo tienen todo contemplado. La aleatoriedad real requiere una herramienta: dados físicos (el método diceware) o el generador integrado de un gestor de contraseñas.
Unicidad
Cada cuenta tiene su propia contraseña. Sin excepciones. El credential stuffing se vuelve inofensivo cuando cada sitio tiene una diferente.
Métodos Prácticos para Crear Contraseñas Seguras
El Método de Frases de Paso con Diceware
Diceware genera frases de paso lanzando dados físicos y mapeando los resultados a una lista de palabras. El resultado es aleatorio y fácil de recordar, una combinación poco frecuente.
- Descarga la lista de palabras extendida de la EFF (7.776 palabras)
- Lanza cinco dados por cada palabra
- Busca la palabra correspondiente
- Une 5 o 6 palabras para obtener una frase de paso robusta
Podrías obtener algo como clam-ivory-temple-funnel-orbit. Aleatoriedad verificable, legible por humanos y entropía extremadamente alta.
Usar un Gestor de Contraseñas
Los gestores de contraseñas generan, almacenan y autocompletan tus credenciales. Memorizas una contraseña maestra fuerte y el gestor se encarga del resto.
# Instalación del CLI de Bitwarden (multiplataforma)
npm install -g @bitwarden/cli

# Iniciar sesión
bw login

# Generar una contraseña aleatoria de 20 caracteres
bw generate --length 20 --uppercase --lowercase --number --special

# Generar una frase de paso
bw generate --passphrase --words 5 --separator "-"
Buenas opciones incluyen Bitwarden (código abierto y auditado), 1Password y KeePassXC si prefieres almacenar todo localmente. Evita depender de los gestores de contraseñas integrados en el navegador para cuentas críticas: no siempre cuentan con modelos de seguridad dedicados ni alertas ante brechas.
Llaves de Seguridad por Hardware
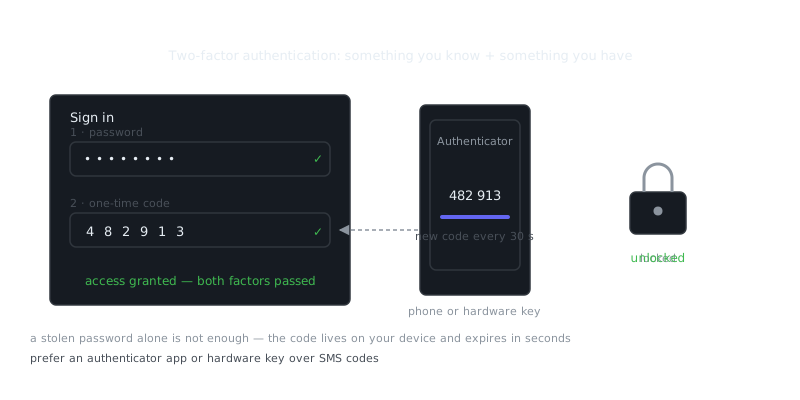
Para las cuentas que soportan FIDO2/WebAuthn, combina tu contraseña fuerte con una llave de seguridad por hardware. Una YubiKey te proporciona un segundo factor físico que no puede ser phisheado. Aunque un atacante tenga tu contraseña, no podrá acceder sin el dispositivo físico. Esto es especialmente importante para las cuentas de correo electrónico, que funcionan como puerta de recuperación para todo lo demás. Las llaves por hardware complementan las contraseñas fuertes; no las reemplazan.
Buenas Prácticas en la Gestión de Contraseñas
Reglas para la Contraseña Maestra
La contraseña maestra de tu gestor lo protege todo, por lo que merece atención especial.
- Usa una frase de paso diceware de al menos 6 palabras
- No la guardes digitalmente: escríbela y mantenla segura físicamente
- No la reutilices en ningún otro sitio
- Activa la autenticación multifactor en la cuenta del gestor de contraseñas
Política de Rotación
El NIST ya no recomienda rotar contraseñas con una frecuencia fija. La rotación forzada lleva a patrones predecibles como Password1 seguido de Password2, además de generar fatiga en los usuarios. Cambia una contraseña cuando un servicio reporte una brecha, cuando sospeches que ha sido comprometida o cuando te des cuenta de que la estás reutilizando.
Verificar Credenciales Comprometidas
# Verificar si un correo ha aparecido en brechas conocidas usando la API de Have I Been Pwned
curl "https://haveibeenpwned.com/api/v3/breachedaccount/[email protected]" \
  -H "hibp-apikey: TU_API_KEY"

# Verificar el prefijo del hash de una contraseña (modelo k-anonymity — seguro de usar)
echo -n "tucontraseña" | sha1sum | head -c 5
# Luego consulta: https://api.pwnedpasswords.com/range/PRIMEROS5CHARS
También puedes verificar contraseñas directamente desde la interfaz web de Bitwarden o 1Password, ambas señalan las contraseñas conocidas como comprometidas entre tus credenciales almacenadas.
Integrar las Contraseñas en una Postura de Seguridad Más Amplia
Las contraseñas fuertes son una capa dentro de una defensa mayor. Funcionan mejor junto a otros controles.
La autenticación multifactor (MFA) añade un segundo paso de verificación. Las aplicaciones de autenticación como Authy o Aegis son más seguras que los códigos por SMS, que son vulnerables a ataques de SIM swapping.
La configuración del firewall a nivel de red puede limitar los intentos de credential stuffing mediante rate limiting en los endpoints de inicio de sesión y bloqueando rangos de IPs maliciosas conocidas. A nivel de aplicación, los bloqueos de cuenta y los desafíos CAPTCHA ralentizan significativamente los ataques automatizados.
La protección contra malware es importante porque un keylogger en tu dispositivo captura las contraseñas antes de que el cifrado entre en juego. Mantén los sistemas actualizados, evita descargas sospechosas y usa software de protección en los endpoints. Entender las principales amenazas —keyloggers, troyanos, spyware— te ayuda a identificar los vectores de ataque que eluden por completo la fortaleza de las contraseñas.
Resumen y Conclusiones Clave
“There are only two types of companies: those that have been hacked and those that will be.”
— Robert Mueller
La seguridad de las contraseñas se reduce a un puñado de principios consistentes que, una vez automatizados con un gestor de contraseñas, requieren casi ningún esfuerzo continuo.
- La longitud supera a la complejidad. Apunta a 16 caracteres o más. Una frase de paso larga supera siempre a una "compleja" más corta.
- La aleatoriedad no es opcional. Las contraseñas elegidas por humanos son predecibles. Usa un generador o diceware.
- Una contraseña por cuenta. El credential stuffing solo funciona si reutilizas contraseñas.
- Usa un gestor de contraseñas. Elimina la carga de memoria y genera credenciales que no podrías crear de forma fiable a mano.
- **
Preguntas frecuentes
¿Qué hace que una contraseña sea segura?
Una contraseña segura tiene al menos 12 caracteres y combina letras mayúsculas y minúsculas, números y caracteres especiales como !, @ o #. Evita usar palabras obvias, tu nombre o secuencias simples como '123456'. Cuanto más aleatoria y larga sea, más difícil será de descifrar.
¿Debería usar la misma contraseña para varias cuentas?
No: reutilizar contraseñas significa que, si una cuenta se ve comprometida, todas las demás también quedan expuestas. Usa una contraseña única para cada cuenta y considera un gestor de contraseñas como Bitwarden o 1Password para administrarlas sin tener que memorizar cada una.
¿Es más seguro usar una frase de contraseña en lugar de una contraseña aleatoria?
Sí, una frase de contraseña — una cadena de cuatro o más palabras aleatorias como 'correct-horse-battery-staple' — es a la vez segura y más fácil de recordar que una mezcla de caracteres sin sentido. Asegúrate de que las palabras sean verdaderamente aleatorias y no una frase personal que alguien pueda adivinar. Añadir números o símbolos entre las palabras la hace aún más robusta.
Recursos en vídeo
Fuentes y lecturas adicionales
- Have I Been Pwned — Check whether an email or password appeared in a known breach.
- NIST Cybersecurity Framework — Reference framework for identifying, protecting and responding to threats.
- EFF — Digital rights organisation with security explainers.
- OWASP — Open standards and cheat sheets for application security.
- GnuPG Documentation — Manuals and how-tos for GPG key management and encryption.
- CISA — US cybersecurity agency guidance for individuals and organisations.
- Wikipedia: Pretty Good Privacy — Background on PGP, OpenPGP and the web of trust.