Cómo Reconocer los Ataques de Phishing: Una Guía Práctica
El phishing explota la psicología humana en lugar de las vulnerabilidades técnicas, lo que lo convierte en uno de los vectores de ataque más efectivos en la actualidad. Esta guía cubre los patrones, indicadores y técnicas sistemáticas que necesitas para identificar intentos de phishing antes de que tengan éxito.
En esta página
El phishing sigue siendo uno de los vectores de ataque más efectivos en ciberseguridad, no porque explote vulnerabilidades técnicas complejas, sino porque explota la psicología humana. No hace falta ser experto en seguridad para caer — basta con tener prisa, estar un poco estresado o que te pillen desprevenido. Entender cómo funcionan estos ataques y cómo detectarlos es una habilidad fundamental para cualquier persona conectada, ya seas un usuario individual o parte de un equipo de seguridad empresarial.
¿Qué es el Phishing?
En esencia, el phishing es un juego de engaño. El atacante se hace pasar por alguien en quien confías — tu banco, tu empresa, un servicio de mensajería — e intenta que le entregues credenciales, hagas clic en un enlace malicioso o realices alguna acción que le beneficie.
El término abarca más de lo que la mayoría imagina. El phishing por email es la forma clásica: campañas masivas enviadas a miles de direcciones con la esperanza de que un porcentaje pique. El spear phishing es la versión dirigida, donde los atacantes te investigan específicamente antes de contactarte. El smishing hace lo mismo por SMS, y el vishing por llamada telefónica. El clone phishing toma un email real que ya recibiste y reemplaza sus enlaces por maliciosos antes de reenviarlo.
El hilo conductor es el engaño. ¿Para qué molestarse en romper tu cifrado cuando pueden convencerte de que entregues las llaves tú mismo?
Anatomía de un Ataque de Phishing
La mayoría de los intentos de phishing siguen una estructura predecible. Una vez que reconoces el patrón, los ataques individuales se vuelven mucho más fáciles de identificar.
El Anzuelo
Es el gancho — el mensaje diseñado para que reacciones antes de pensar. Puede ser una falsa alerta de seguridad diciendo que tu cuenta fue comprometida, una factura de un proveedor con el que trabajas, un aviso de fallo en la entrega de un paquete con un enlace de seguimiento, o un mensaje de un "compañero" pidiéndote que autorices una transferencia bancaria.
Independientemente de la forma que tome, el objetivo es el mismo: provocar una respuesta emocional — urgencia, miedo, curiosidad — con suficiente rapidez como para que actúes antes de que entre en juego tu pensamiento crítico.
La Carga
Una vez que interactúas, la carga útil se activa. Puede ser una página de robo de credenciales casi idéntica a un inicio de sesión legítimo, un archivo adjunto malicioso disfrazado de PDF o documento de Office, un enlace que instala malware silenciosamente mediante un exploit del navegador, o un formulario que recopila datos financieros directamente.
La Exfiltración
Tras cumplir su función, el atacante recoge lo que vino a buscar — credenciales, tokens de sesión, datos financieros — y los utiliza directamente o los vende en mercados criminales. Para cuando detectas algo, el daño normalmente ya está hecho.
Cómo Identificar Intentos de Phishing
El instinto solo no es suficiente. Lo que realmente funciona es aplicar las mismas comprobaciones de forma consistente, cada vez.
Inspecciona la Dirección del Remitente
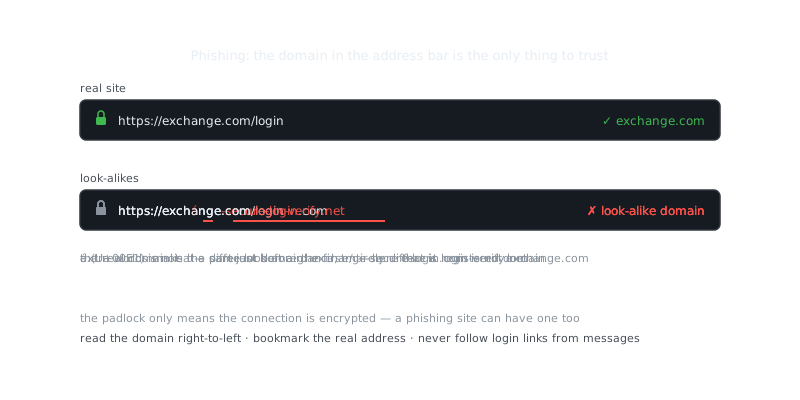
Los nombres de visualización se pueden configurar con cualquier valor. Un mensaje que parece venir de "PayPal Support" puede originarse en [email protected] — ese es el número 1 sustituyendo a la letra l, una técnica llamada sustitución homoglífica. A primera vista parece correcto, y ese es exactamente el objetivo.
Comprueba siempre la dirección de envío real. Busca dominios que no coincidan entre el nombre mostrado y el dominio real, dominios similares que usen guiones o palabras adicionales, y proveedores de correo gratuitos como Gmail o Yahoo en comunicaciones que deberían provenir de direcciones corporativas.
Analiza los Enlaces Antes de Hacer Clic
Pasa el cursor por encima de cualquier enlace para previsualizar la URL de destino antes de hacer clic. En móvil, mantén pulsado para inspeccionar. Si algo sigue sin cuadrar, puedes investigar más desde la línea de comandos.
# Verificar cadenas de redireccionamiento sin abrir el navegador
curl -sI "https://suspicious-link.example.com" | grep -i location

# Comprobar la antigüedad del registro del dominio — los dominios recién registrados son una señal de alerta
whois suspicious-link.example.com | grep -i "creation date"
¿Un dominio registrado hace dos semanas que suplanta a un banco importante? Casi con total seguridad es malicioso. Las organizaciones legítimas no operan desde dominios recién registrados.
Evalúa la Solicitud que Se Te Hace
Aquí hay una regla práctica fiable: las organizaciones legítimas no te piden que hagas cosas raras. No te solicitan la contraseña por email, no te piden que omitas la autenticación habitual para "verificar tu cuenta", no exigen acción inmediata bajo amenaza de suspensión, ni te piden pagos en tarjetas regalo, transferencias bancarias o criptomonedas.
“The only secure computer is one that's unplugged, locked in a safe, and buried 20 feet under the ground in a secret location.”
— Dennis Hughes
Si aparece alguno de esos patrones, trata el mensaje como sospechoso — independientemente de lo profesional que parezca.
Revisa los Indicadores Técnicos
Las cabeceras de email contienen metadatos que pueden revelar intentos de suplantación. La mayoría de los clientes de correo permiten ver las cabeceras en bruto, y algunos campos concretos son muy reveladores.
# Cabeceras clave a examinar:
Received: from        # El servidor de origen real
Return-Path:          # Adónde van los rebotes — debe coincidir con el dominio del remitente
DKIM-Signature:       # Firma criptográfica del dominio remitente
Authentication-Results: spf=pass dkim=pass dmarc=pass
Un fallo en SPF, DKIM o DMARC significa que el email no superó la autenticación del dominio. Es un indicador sólido de suplantación y merece tomarse en serio.
Comparativa de Vectores de Phishing
No todos los canales de phishing conllevan los mismos riesgos ni ofrecen las mismas señales de detección.
| Vector | Dificultad de Suplantación | Señales de Detección | Objetivos Comunes |
|---|---|---|---|
| Media | Cabeceras, inspección de dominio, previsualización de enlaces | Credenciales, datos financieros | |
| SMS (Smishing) | Baja | Sin datos de cabecera, URLs cortas, urgencia | Banca, mensajería |
| Voz (Vishing) | Alta | Suplantación del caller ID, presión con guión | Empresas, equipos de soporte IT |
| Redes Sociales | Baja | Perfiles clonados, enlaces por DM | Usuarios generales, holders de cripto |
| Código QR | Alta | Sin URL visible antes de escanear | Espacios físicos, facturas |
El phishing por código QR — a veces llamado "quishing" — está volviéndose cada vez más común precisamente porque la gente no piensa en escrutar un QR de la misma manera que lo haría con un enlace sospechoso. Lo escaneas y la URL maliciosa ya está cargando antes de que hayas podido evaluar nada.
Phishing en Contextos de Alto Riesgo
Objetivos en Cripto y Finanzas
Los ataques dirigidos a holders de criptomonedas son especialmente agresivos porque las transacciones son irreversibles. No hay un departamento de fraude al que llamar. Los atacantes suplantan a fabricantes de hardware wallets, exchanges y equipos de soporte, y son pacientes al hacerlo.
Entre las tácticas más habituales están las páginas falsas de recuperación de wallet que roban las seed phrases, la suplantación del soporte de Ledger, Trezor o exchanges, y las falsas reclamaciones de airdrops que requieren conectar tu wallet a un contrato malicioso. Si alguien obtiene tu seed phrase mediante phishing, tiene acceso permanente a tus fondos. Por eso el almacenamiento en frío y los dispositivos air-gapped son tan importantes — un atacante no puede vaciar una wallet a la que no puede llegar.
Spear Phishing Corporativo
Los ataques dirigidos contra empleados suelen comenzar con reconocimiento. El atacante estudia el organigrama de la empresa en LinkedIn, identifica al CFO y a un empleado de finanzas, y luego envía un email suplantando al CFO para instruir a ese empleado a autorizar una transferencia bancaria. Esto se llama Business Email Compromise (BEC), y le cuesta a las empresas miles de millones cada año.
Defenderse de esto requiere verificación fuera de banda para cualquier solicitud financiera que llegue por email — es decir, coger el teléfono y llamar a la persona real usando un número que ya tengas, no el que aparece en el email. Complementa eso con un gestor de contraseñas bien configurado para mantener las credenciales separadas, y llaves de seguridad hardware (FIDO2/WebAuthn) como segundo factor. A diferencia de los códigos TOTP, las llaves hardware vinculan la autenticación al dominio legítimo, por lo que un sitio de phishing simplemente no puede utilizarlas.
Construir Resistencia al Phishing
Las habilidades de reconocimiento reducen tu riesgo, pero no lo eliminan. Necesitas controles técnicos que aguanten incluso cuando un ataque pasa tus defensas.
Usa Autenticación Multifactor Basada en Hardware
Las contraseñas de un solo uso basadas en tiempo (TOTP) pueden ser phisheadas en tiempo real mediante proxies adversario-en-el-medio — el atacante simplemente retransmite tu código al sitio real antes de que expire. Las llaves hardware con FIDO2 no tienen este problema. Vinculan la autenticación al dominio legítimo, de modo que aunque introduzcas tus credenciales en un sitio de phishing, la llave se negará a autenticarse contra un origen diferente.
Activa la Autenticación de Email en Tu Dominio
Si gestionas un dominio, configura los registros SPF, DKIM y DMARC para evitar que los atacantes suplanten tu dominio contra tus propios usuarios o socios.
# Ejemplo de registros DNS para prevenir suplantación
TXT  @           "v=spf1 include:_spf.google.com ~all"
TXT  _dmarc      "v=DMARC1; p=quarantine; rua=mailto:[email protected]"
Una política DMARC con p=reject es la configuración más estricta. Impide que el correo no autenticado llegue a los destinatarios, en lugar de simplemente marcarlo.
Entrena el Escepticismo, No Solo la Concienciación
La formación en seguridad que solo enseña a "buscar señales de alerta" genera una falsa sensación de seguridad. Lo que realmente
Preguntas frecuentes
¿Qué es un ataque de phishing y cómo funciona?
Un ataque de phishing ocurre cuando un ciberdelincuente envía un correo electrónico, mensaje de texto o mensaje falso que parece provenir de una fuente de confianza —como tu banco o un sitio web popular— para engañarte y hacer que hagas clic en un enlace o ingreses información personal. El objetivo suele ser robar tu contraseña, número de tarjeta de crédito u otros datos sensibles. Una vez que interactúas con el sitio falso o descargas un archivo adjunto, el atacante captura tu información.
¿Cómo puedo saber si un correo electrónico es un intento de phishing?
Busca señales de alerta como lenguaje urgente o amenazante, direcciones de correo del remitente que no coinciden (por ejemplo, [email protected] en lugar de paypal.com), y saludos genéricos como 'Estimado cliente' en vez de tu nombre. Pasa el cursor sobre cualquier enlace antes de hacer clic para ver si la URL real coincide con el texto mostrado. Las empresas legítimas rara vez te piden que proporciones contraseñas o datos sensibles por correo electrónico.
¿Qué debo hacer si accidentalmente hice clic en un enlace de phishing?
No entres en pánico: desconéctate de internet de inmediato, cambia las contraseñas de cualquier cuenta que hayas podido ingresar en el sitio falso y activa la autenticación de dos factores donde sea posible. Ejecuta un análisis de virus o malware en tu dispositivo para verificar si se instaló algo. Si se vio comprometida información financiera, contacta a tu banco de inmediato para monitorear o bloquear tus cuentas.
Recursos en vídeo
Fuentes y lecturas adicionales
- CISA — US cybersecurity agency guidance for individuals and organisations.
- Krebs on Security — Investigative reporting on breaches, fraud and malware.
- Have I Been Pwned — Check whether an email or password appeared in a known breach.
- EFF — Digital rights organisation with security explainers.
- OWASP — Open standards and cheat sheets for application security.
- NIST Cybersecurity Framework — Reference framework for identifying, protecting and responding to threats.
- GnuPG Documentation — Manuals and how-tos for GPG key management and encryption.