Como Criptografar Seu Email com PGP
Por padrão, emails são transmitidos em texto simples, expondo suas mensagens a provedores de internet, serviços de email e invasores. A criptografia PGP garante que apenas o destinatário pretendido consiga ler o que você envia. Este guia explica como funciona e como começar.
Nesta página
Email nunca foi pensado com privacidade em mente. Quando você envia uma mensagem, ela passa por vários servidores como texto simples — legível pelo seu provedor de internet, pelos servidores de email ou por um atacante na mesma rede WiFi da cafeteria. O PGP (Pretty Good Privacy) resolve isso criptografando seu email para que apenas o destinatário possa ler, e permitindo que você assine digitalmente mensagens para provar que elas realmente vieram de você.
Este guia cobre como o PGP funciona, como configurá-lo e como usá-lo sem que vire um fardo.
Como o PGP Funciona
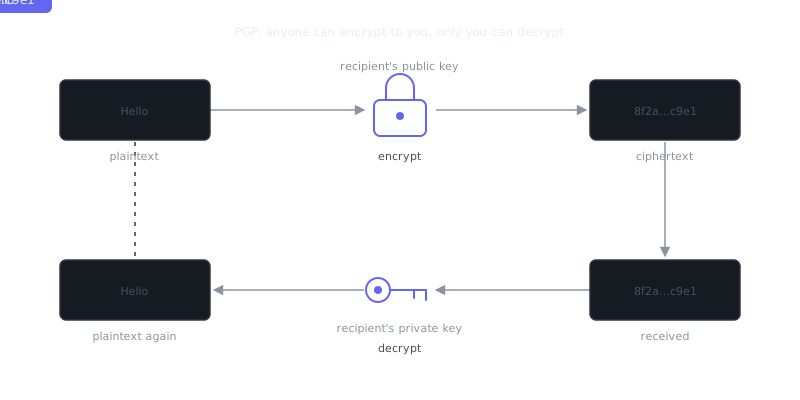
O PGP usa criptografia assimétrica, o que significa que cada usuário recebe dois pares de chaves matematicamente vinculadas: uma chave pública e uma chave privada.
Sua chave pública é compartilhada abertamente. Qualquer pessoa que queira te enviar um email criptografado usa ela para trancar a mensagem. Sua chave privada fica em segredo no seu dispositivo e é a única coisa que pode destrancar mensagens criptografadas com sua chave pública.
O que torna isso elegante é que você nunca precisa compartilhar um segredo com seu contato previamente. Vocês apenas trocam chaves públicas e pronto.
Criptografia e Assinatura
O PGP faz duas coisas distintas, e vale a pena entender ambas.
A criptografia protege o conteúdo da mensagem. Você criptografa mensagens enviadas com a chave pública do destinatário, ele descriptografa com a chave privada dele, e ninguém no meio consegue ler nada.
Assinaturas digitais verificam identidade. Você assina uma mensagem com sua chave privada, e o destinatário verifica a assinatura usando sua chave pública. Isso confirma que a mensagem realmente veio de você e não foi modificada no caminho.
Você pode usar essas funções independentemente ou juntas. Assinar sem criptografar é comum na distribuição de software — permite que desenvolvedores provem que um pacote de release não foi adulterado.
Configurando o PGP
Gerando um Par de Chaves
O GnuPG (GPG) é a implementação open-source padrão do OpenPGP. Ele vem pré-instalado em muitos sistemas Linux e é fácil de obter em qualquer lugar.
# Instalar GPG no Debian/Ubuntu
sudo apt install gnupg

# Instalar GPG no macOS via Homebrew
brew install gnupg

# Gerar um novo par de chaves
gpg --full-generate-key
Durante a configuração, você vai escolher um tipo de chave (RSA 4096-bit é uma boa escolha padrão), definir uma data de expiração e criar uma senha. Essa senha protege sua chave privada caso alguém tenha acesso físico ao seu dispositivo.
# Listar suas chaves para confirmar a criação
gpg --list-keys

# Exportar sua chave pública para compartilhar com outros
gpg --armor --export [email protected] > publickey.asc
Expiração e Revogação de Chaves
Defina uma data de expiração quando gerar sua chave. Um a dois anos é razoável. A expiração força a rotação periódica de chaves e limita o dano se uma chave for comprometida silenciosamente sem você saber. Você sempre pode estender antes que expire, então não há desvantagem real.
Mais importante ainda: gere um certificado de revogação logo após criar sua chave, e guarde-o em algum lugar seguro e offline. Se sua chave privada for comprometida, você publica esse certificado para que qualquer um que tenha sua chave pública saiba que não deve mais confiar nela.
# Gerar um certificado de revogação
gpg --gen-revoke [email protected] > revoke.asc
Distribuindo e Verificando Chaves Públicas
Ter um par de chaves é só metade da equação. Os outros precisam encontrar sua chave pública e confiar que ela é realmente sua.
Servidores de Chaves
Servidores de chaves são diretórios públicos para upload e busca de chaves públicas. Os dois mais comuns são keys.openpgp.org e keyserver.ubuntu.com.
# Enviar sua chave pública para um servidor de chaves
gpg --keyserver keys.openpgp.org --send-keys SEU_KEY_ID

# Buscar a chave de outra pessoa
gpg --keyserver keys.openpgp.org --search-keys [email protected]

# Importar uma chave de um arquivo
gpg --import publickey.asc
Rede de Confiança vs. Verificação Direta
O modelo de confiança descentralizado do PGP é chamado de Rede de Confiança (Web of Trust). Quando você assina a chave pública de alguém, está dizendo ao mundo que você verificou que ela pertence àquela pessoa. Outros que confiam em você podem estender essa confiança transitivamente.
“The only secure computer is one that's unplugged, locked in a safe, and buried 20 feet under the ground in a secret location.”
— Dennis Hughes
Na prática, a Rede de Confiança é difícil de inicializar a menos que você já esteja em uma comunidade onde as pessoas fazem isso regularmente. Para a maioria dos usuários, verificação direta é mais prática. Depois de trocar chaves com um contato, verifique a impressão digital (fingerprint) da chave por um canal separado — uma ligação telefônica, pessoalmente ou através de um app de mensagens verificado. A impressão digital é um hash curto da chave pública, fácil de ler em voz alta.
# Ver a impressão digital de uma chave
gpg --fingerprint [email protected]
Para situações de maior risco, chaves de segurança de hardware como YubiKey armazenam sua chave privada em hardware resistente a adulteração. O material da chave nunca toca o sistema de arquivos do seu sistema operacional, o que é uma proteção significativa contra malware que lê memória ou arquivos.
Criptografando e Descriptografando Email
Usando GPG na Linha de Comando
# Criptografar uma mensagem para um destinatário (gera arquivo criptografado)
gpg --armor --encrypt --recipient [email protected] mensagem.txt

# Assinar e criptografar em um só passo
gpg --armor --sign --encrypt --recipient [email protected] mensagem.txt

# Descriptografar uma mensagem recebida
gpg --decrypt mensagem.txt.asc

# Verificar uma assinatura destacada
gpg --verify mensagem.txt.sig mensagem.txt
Integração com Clientes de Email
O GPG na linha de comando é poderoso, mas não é algo que a maioria das pessoas quer fazer para cada email. Felizmente, os principais clientes de email têm boa integração com PGP.
| Cliente de Email | Método de Integração PGP | Plataforma |
|---|---|---|
| Thunderbird | OpenPGP nativo (v78+) | Windows, macOS, Linux |
| Apple Mail | Plugin GPG Suite | macOS |
| Outlook | Gpg4win / Kleopatra | Windows |
| Mutt / NeoMutt | Suporte nativo GPG | Linux / macOS |
| Proton Mail | Nativo, automático | Web, mobile |
| K-9 Mail | Integração OpenKeychain | Android |
O Thunderbird é o ponto de partida mais acessível para a maioria das pessoas. Seu suporte nativo OpenPGP permite importar ou gerar uma chave diretamente no cliente, e ele cuida da criptografia e descriptografia automaticamente quando você escreve e lê mensagens.
Considerações Práticas e Limitações
O Que o PGP Protege e O Que Não Protege
O PGP criptografa o corpo da mensagem e anexos. Ele não toca nos metadados. Assunto, endereços de remetente e destinatário, timestamps e informações de roteamento permanecem visíveis. Alguém monitorando o tráfego de rede pode ver que você está se comunicando com uma pessoa específica e quando, mesmo que não consiga ler o conteúdo.
Uma convenção comum quando o conteúdo é sensível: escrever um assunto genérico como "Mensagem" ou deixar em branco.
Gerenciamento de Chaves É a Parte Difícil
Sinceramente, gerenciamento de chaves é onde o PGP fica difícil para a maioria das pessoas. Perca sua chave privada sem backup e você perde permanentemente acesso a todas as mensagens criptografadas já enviadas para aquela chave. Esqueça sua senha e o mesmo acontece. Não existe fluxo de recuperação, nenhum link de "esqueci minha senha".
Alguns hábitos que evitam que isso vire um desastre:
Faça backup da sua chave privada e certificado de revogação em armazenamento offline criptografado — um pendrive guardado em algum lugar fisicamente seguro funciona bem. Use uma senha forte que você consiga realmente lembrar, não uma senha curta descartável. Se seu modelo de ameaça inclui ataques de malware direcionados, mova sua chave privada para uma YubiKey, que previne extração da chave mesmo em um sistema comprometido.
Quando o PGP É Realmente a Ferramenta Certa
O PGP faz mais sentido para comunicação jornalista-fonte, envio de documentos sensíveis (jurídicos, financeiros, médicos) por email, desenvolvedores assinando releases de software e commits, e organizações trocando dados operacionais sensíveis com contatos conhecidos.
Para mensagens privadas casuais, o Signal é a melhor escolha. É mais fácil, tem melhor usabilidade e oferece sigilo futuro (forward secrecy) — algo que o PGP não tem. Sem sigilo futuro, se sua chave privada for comprometida depois, um atacante que capturou seus emails criptografados no passado pode voltar e descriptografar todos eles. Essa é uma limitação real que vale conhecer.
Para times preocupados com ameaças em redes compartilhadas, combinar PGP com uma VPN e HTTPS forçado cria defesa em profundidade. Proteção na camada de rede e criptografia na camada de aplicação cobrem superfícies de ataque diferentes, então se complementam.
Malware Mina Tudo
Criptografia é apenas tão forte quanto o dispositivo que a executa. Se seu sistema está infectado com malware que registra teclas digitadas ou lê conteúdo da área de transferência, um atacante pode capturar sua senha ou interceptar texto simples antes mesmo de ser criptografado. Manter seu sistema limpo — através de atualizações regulares, evitando downloads suspeitos e rodando proteção de endpoint — não é opcional. É um pré-requisito para qualquer ferramenta de criptografia funcionar como pretendido.
Resumo e Principais Pontos
O PGP fornece criptografia robusta de email e verificação de identidade para situações onde privacidade realmente importa. Acertar exige algum esforço inicial: gerar chaves corretamente, distribuir sua chave pública, verificar contatos e manter o gerenciamento de chaves em dia. Mas para jornalistas, desenvolvedores e qualquer um enviando documentos que precisam permanecer confidenciais, esse esforço vale a pena. Apenas entre sabendo suas limitações — particularmente em torno de metadados e sigilo futuro — e combine com as ferramentas certas para o resto do seu modelo de ameaça.
Perguntas Frequentes
O que é criptografia PGP e por que devo usá-la para email?
PGP (Pretty Good Privacy) é um método de criptografar seus emails para que apenas o destinatário pretendido possa lê-los. Funciona usando um par de chaves — uma chave pública que você compartilha com outros e uma chave privada que só você possui. É útil quando você precisa enviar informações sensíveis como senhas, dados financeiros ou comunicações privadas.
Remetente e destinatário precisam ter PGP configurado para usá-lo?
Sim, ambos os lados precisam ter PGP para trocar emails criptografados. O remetente criptografa a mensagem usando a chave pública do destinatário, e o destinatário usa sua chave privada para descriptografá-la. Se o destinatário não tiver PGP configurado, ele não conseguirá ler uma mensagem criptografada.
PGP é difícil de configurar para iniciantes?
Tem uma curva de aprendizado, mas ferramentas como GPG (GNU Privacy Guard) e plugins de email como o suporte OpenPGP integrado do Thunderbird tornam tudo bem mais acessível. Os principais passos são gerar seu par de chaves, compartilhar sua chave pública e importar as chaves públicas das pessoas com quem você se comunica. Uma vez configurado, enviar emails criptografados se torna bastante rotineiro.
Recursos em vídeo
Fontes & Leitura adicional
- GnuPG Documentation — Manuals and how-tos for GPG key management and encryption.
- Wikipedia: Pretty Good Privacy — Background on PGP, OpenPGP and the web of trust.
- EFF Surveillance Self-Defense — Threat-model based guides from the Electronic Frontier Foundation.
- EFF — Digital rights organisation with security explainers.
- OWASP — Open standards and cheat sheets for application security.
- NIST Cybersecurity Framework — Reference framework for identifying, protecting and responding to threats.
- CISA — US cybersecurity agency guidance for individuals and organisations.