Comparação de Gerenciadores de Senha: Escolhendo a Ferramenta Certa para sua Pilha de Segurança
Nem todos os gerenciadores de senha são construídos da mesma forma. Este guia compara as principais opções em arquitetura de segurança, modelos de sincronização e suporte a plataformas para que você possa escolher aquele que se encaixa no seu modelo de ameaça e fluxo de trabalho.
Nesta página
Uma senha fraca ou reutilizada ainda é uma das formas mais comuns de contas serem comprometidas. Gerenciadores de senha resolvem isso gerando, armazenando e preenchendo automaticamente credenciais fortes e únicas para cada conta que você possui. Mas eles não são todos iguais — diferem em arquitetura, modelo de sincronização, suporte a plataformas e como lidam com seu modelo de ameaça. Aqui está um resumo das principais opções para você escolher a certa para sua situação.
Por Que Gerenciadores de Senha Importam
A maioria das pessoas gerencia entre dezenas e centenas de contas. Reutilizar senhas entre serviços significa que uma única violação pode se transformar em comprometimento total de identidade. Gerenciadores de senha acabam com esse problema tornando senhas únicas de alta entropia práticas de usar em todo lugar.
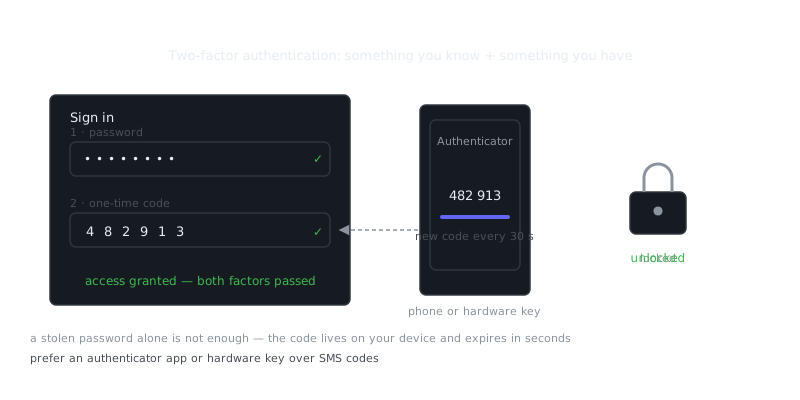
Eles também se encaixam naturalmente em uma configuração de segurança mais ampla. Combine um gerenciador de senhas com autenticação de dois fatores e tokens de hardware como YubiKeys, e você aumentou significativamente o custo de atacar suas contas. Não são uma solução mágica, mas são uma camada fundamental que você não deve pular.
Tipos de Gerenciadores de Senha
Gerenciadores Baseados em Nuvem
Gerenciadores baseados em nuvem sincronizam seu cofre criptografado entre dispositivos através de um serviço hospedado. Seus dados são criptografados no lado do cliente antes mesmo de sair da sua máquina, então o provedor teoricamente nunca vê suas senhas em texto puro.
Exemplos: 1Password, Bitwarden, Dashlane, LastPass
Essas são as opções mais convenientes. Sincronização, backup e troca de dispositivos acontecem automaticamente. A contrapartida é que seu cofre criptografado fica em um servidor de terceiros. Quando o LastPass sofreu uma violação em 2022, atacantes saíram com cofres criptografados e puderam tentar ataques offline usando o hash da senha mestra. Esse é um risco real que vale a pena entender.
Gerenciadores Locais / Offline
Esses mantêm seu cofre inteiramente no seu dispositivo ou em um arquivo que você controla.
Exemplos: KeePassXC, KeePass
Você é dono do arquivo do cofre completamente. A sincronização é opcional — você pode usar um drive na nuvem, Syncthing, ou manter totalmente isolado da rede. Pense nisso como a abordagem de armazenamento frio para senhas: controle máximo, responsabilidade máxima. Não há serviço hospedado para ser violado, mas perder seu arquivo do cofre significa perder suas senhas, então backups importam enormemente aqui.
Gerenciadores Auto-Hospedados
Bitwarden (via Vaultwarden) e Passbolt permitem que você rode o servidor você mesmo. Você tem a conveniência da sincronização em nuvem enquanto mantém os dados em infraestrutura que você realmente controla. Requer algum trabalho operacional — patches, backups, uptime — mas é uma opção sólida para equipes ou indivíduos tecnicamente capazes que querem o melhor dos dois mundos.
Comparação Direta
| Recurso | 1Password | Bitwarden | KeePassXC | Dashlane | LastPass |
|---|---|---|---|---|---|
| Código aberto | Não | Sim | Sim | Não | Não |
| Opção auto-hospedada | Não | Sim | Baseado em arquivo | Não | Não |
| Plano gratuito | Não (apenas trial) | Sim | Sim | Limitado | Sim (limitado) |
| Opção de cofre local | Não | Não (exceto auto-hospedado) | Sim | Não | Não |
| Extensão de navegador | Sim | Sim | Sim | Sim | Sim |
| Apps mobile | Sim | Sim | Sim | Sim | Sim |
| Chave de hardware (FIDO2) | Sim | Sim (premium) | Não | Sim | Sim |
| Acesso de emergência | Sim | Sim (premium) | Não | Sim | Sim |
| Histórico de auditoria | Sim | Sim (enterprise) | Não | Sim | Sim |
| Preço (individual/ano) | ~$36 | Grátis / ~$10 | Grátis | ~$33 | Grátis / ~$36 |
Preços aproximados de 2024. Sempre verifique os preços atuais nos sites dos fornecedores.
Mergulho Profundo na Arquitetura de Segurança
Modelo de Criptografia
Todos os gerenciadores de senha respeitáveis usam AES-256 para criptografia do cofre. O que realmente os separa é como eles derivam sua chave de criptografia da sua senha mestra.
1Password usa PBKDF2-SHA256 combinado com uma Secret Key — um valor aleatório de 128 bits armazenado apenas nos seus dispositivos. Mesmo se alguém conseguir sua senha mestra, não pode descriptografar seu cofre sem essa Secret Key, que nunca sai dos seus dispositivos.
Bitwarden usa PBKDF2 com 600.000 iterações no cliente por padrão, ou Argon2id se você preferir. Você pode configurar a contagem de iterações você mesmo.
KeePassXC suporta AES-256, ChaCha20 e Argon2 para derivação de chave, e você pode configurar por banco de dados.
Para KeePassXC, verifique suas configurações atuais de criptografia aqui:
File → Database Settings → Encryption → Key Derivation Function
Para o CLI do Bitwarden, veja como começar:
# Instalar Bitwarden CLI
npm install -g @bitwarden/cli

# Fazer login
bw login

# Sincronizar cofre
bw sync

# Recuperar um item específico
bw get item "GitHub"

# Gerar uma senha forte
bw generate --length 32 --uppercase --lowercase --number --special
Arquitetura Zero-Knowledge
Zero-knowledge significa que o provedor não pode ler seu cofre. Bitwarden, 1Password e Dashlane todos fazem essa afirmação. LastPass também afirmava — até sua violação em 2022 revelar que estavam armazenando metadados do cofre mal e haviam aplicado iterações PBKDF2 de forma inconsistente, com algumas contas usando apenas 1 iteração.
A lição aqui é direta: alegações de zero-knowledge precisam ser respaldadas por auditorias e código open-source, não copy de marketing. Confie, mas verifique.
Integração com Chave de Hardware
Para contas que suportam, vincular seu gerenciador de senhas a uma chave de segurança de hardware adiciona um segundo fator forte. Mesmo com sua senha mestra em mãos, um atacante não pode desbloquear o cofre sem posse física da chave.
1Password e Bitwarden Premium ambos suportam chaves FIDO2/WebAuthn. KeePassXC não suporta nativamente chaves de hardware para desbloqueio do cofre, embora você possa manualmente combiná-lo com um arquivo-chave armazenado em um token de hardware se quiser essa camada de proteção.
Escolhendo Baseado no Seu Modelo de Ameaça
Para a Maioria dos Indivíduos
Bitwarden é a escolha padrão mais forte. É código aberto e foi auditado independentemente, oferece um plano gratuito generoso, suporta chaves de hardware FIDO2 no premium, e te dá um caminho de auto-hospedagem se quiser mais controle depois. Código publicamente revisável é a forma mais honesta de alegação de segurança que existe.
1Password é uma alternativa forte se você quer uma experiência mais polida e aprecia a arquitetura da Secret Key. Não é código aberto, mas recebeu auditorias independentes e tem um histórico sólido.
Para Ambientes de Alta Segurança ou Isolados
KeePassXC com um cofre local faz sentido quando você não vai confiar em nenhum serviço em nuvem com seus dados. Armazene o cofre em um drive criptografado, faça backup em armazenamento offline, e você tem custódia completa das suas credenciais.
# Exemplo: Mantendo um cofre KeePass em um drive externo criptografado (Linux)
# Criar container criptografado com cryptsetup
sudo cryptsetup luksFormat /dev/sdX1
sudo cryptsetup open /dev/sdX1 vault_drive
sudo mkfs.ext4 /dev/mapper/vault_drive
sudo mount /dev/mapper/vault_drive /mnt/vault

# Mover seu arquivo .kdbx para cá
cp ~/passwords.kdbx /mnt/vault/
Para Equipes e Organizações
1Password Teams ou Bitwarden for Organizations ambos oferecem cofres compartilhados, acesso baseado em função e logs de auditoria. Vaultwarden auto-hospedado ou Passbolt valem a pena considerar para equipes que precisam que credenciais permaneçam inteiramente em infraestrutura interna.
Para Famílias
1Password Families ($5/mês para 5 usuários) e Bitwarden Families ($3.33/mês para 6 usuários) ambos incluem recursos de cofre compartilhado. Esses tornam prático compartilhar credenciais domésticas — senhas de Wi-Fi, serviços de streaming, utilidades — sem enviar nada sensível através de um app de mensagens.
Migração e Configuração
Trocar de gerenciador de senhas é bem tranquilo. A maioria suporta importação/exportação CSV, e o processo é mais ou menos assim:
- Exporte seu cofre do gerenciador antigo (CSV ou formato proprietário)
- Importe no novo gerenciador
- Verifique se todas as entradas foram transferidas corretamente
- Habilite 2FA na sua nova conta
- Revogue acesso do gerenciador antigo e delete sua conta
Uma coisa para ter cuidado: exportações CSV contêm todas as suas senhas em texto puro. Delete o arquivo de exportação imediatamente após a importação, e não faça isso em uma máquina compartilhada ou pública.
“The only secure computer is one that's unplugged, locked in a safe, and buried 20 feet under the ground in a secret location.”
— Dennis Hughes
Para Bitwarden especificamente:
# Importar via CLI
bw import --format lastpasscsv /path/to/export.csv

# Destruir imediatamente a exportação em texto puro — não apenas delete
shred -u /path/to/export.csv
Perguntas Frequentes
O que é um gerenciador de senhas e eu realmente preciso de um?
Um gerenciador de senhas é um aplicativo que armazena e lembra todas as suas senhas com segurança, então você só precisa lembrar de uma senha mestra. Sem ele, a maioria das pessoas reutiliza as mesmas senhas fracas em vários sites, o que é um grande risco de segurança — se uma conta for comprometida, invasores podem acessar todas as outras.
É seguro usar gerenciadores de senha?
Sim, gerenciadores de senha confiáveis criptografam seus dados localmente antes mesmo de saírem do seu dispositivo, ou seja, nem a empresa consegue ver suas senhas. Procure gerenciadores que usam criptografia AES-256 e que passaram por auditorias de segurança independentes, como Bitwarden, 1Password ou Dashlane.
Qual é a diferença entre gerenciadores de senha gratuitos e pagos?
Os planos gratuitos, como o do Bitwarden, geralmente cobrem o básico — armazenar senhas ilimitadas e sincronizar entre dispositivos. Os planos pagos normalmente adicionam recursos como compartilhamento seguro de senhas, acesso de emergência, monitoramento da dark web e suporte prioritário, que são úteis mas não essenciais para a maioria dos iniciantes.
Recursos em vídeo
Fontes & Leitura adicional
- Have I Been Pwned — Check whether an email or password appeared in a known breach.
- NIST Cybersecurity Framework — Reference framework for identifying, protecting and responding to threats.
- EFF — Digital rights organisation with security explainers.
- OWASP — Open standards and cheat sheets for application security.
- GnuPG Documentation — Manuals and how-tos for GPG key management and encryption.
- CISA — US cybersecurity agency guidance for individuals and organisations.
- Wikipedia: Pretty Good Privacy — Background on PGP, OpenPGP and the web of trust.