Criptografia PGP: O Guia Completo para Proteger Suas Comunicações
PGP (Pretty Good Privacy) é um dos sistemas criptográficos mais confiáveis para criptografar emails e arquivos sensíveis. Criado originalmente em 1991, ele usa criptografia assimétrica para manter seus dados privados. Este guia apresenta como o PGP funciona e como implementá-lo usando GPG.
Nesta página
PGP (Pretty Good Privacy) é um sistema criptográfico para criptografar e assinar comunicações digitais. Phil Zimmermann o criou em 1991, e ainda é uma das formas mais confiáveis de proteger emails e arquivos sensíveis. Este guia explica como o PGP funciona, como configurá-lo usando GPG (sua versão open-source), e onde ele se encaixa em uma estratégia de segurança real.
Como o PGP Funciona
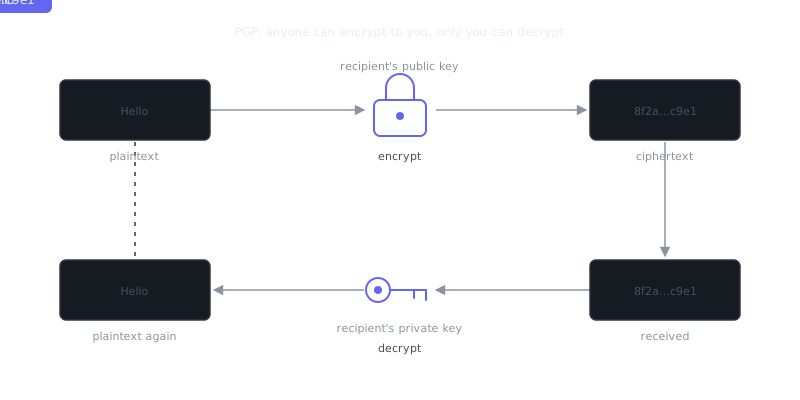
O PGP usa criptografia assimétrica, o que significa que depende de duas chaves matematicamente vinculadas: uma chave pública e uma chave privada. Você compartilha sua chave pública livremente — qualquer pessoa pode usá-la para criptografar uma mensagem para você. Apenas sua chave privada consegue descriptografá-la.
Ele também suporta assinaturas digitais. Assine uma mensagem com sua chave privada, e os destinatários podem verificar essa assinatura usando sua chave pública. Isso confirma tanto quem escreveu a mensagem quanto que nada foi adulterado no caminho.
O Fluxo de Criptografia
- Alice quer enviar uma mensagem criptografada para Bob.
- Alice obtém a chave pública de Bob de um servidor de chaves ou diretamente dele.
- Alice criptografa a mensagem usando a chave pública de Bob.
- Bob descriptografa usando sua chave privada.
- Se Alice também assinar a mensagem, Bob verifica a assinatura com a chave pública de Alice.
Essa abordagem de duas camadas cuida da confidencialidade e autenticidade ao mesmo tempo. Também funciona bem junto com outros hábitos de segurança como aprender a identificar tentativas de phishing, já que uma assinatura PGP válida confirma a identidade do remetente de uma forma que cabeçalhos de email falsificados simplesmente não conseguem imitar.
Geração e Gerenciamento de Chaves GPG
GPG (GNU Privacy Guard) é a implementação gratuita e open-source do padrão OpenPGP. Funciona no Linux, macOS e Windows, e é a ferramenta prática que você vai usar no dia a dia ao trabalhar com PGP.
Gerando um Par de Chaves
gpg --full-generate-key
O GPG te guia por algumas escolhas: tipo de chave (RSA e RSA é o padrão), tamanho da chave (4096 bits é a escolha certa para segurança forte), data de expiração (sempre configure uma), e seu nome e endereço de email.
Após gerar, liste suas chaves para confirmar que está tudo certo:
gpg --list-keys
gpg --list-secret-keys
Exportando e Compartilhando Sua Chave Pública
# Exportar para um arquivo
gpg --armor --export [email protected] > publickey.asc

# Enviar para um servidor de chaves
gpg --keyserver keys.openpgp.org --send-keys SEU_ID_DA_CHAVE
Importando a Chave de Outra Pessoa
# De um arquivo
gpg --import chavadeles.asc

# De um servidor de chaves
gpg --keyserver keys.openpgp.org --recv-keys ID_DA_CHAVE_DELES
Confiança de Chaves e a Rede de Confiança
Depois de importar uma chave, verifique se ela realmente pertence a quem você pensa. A forma correta de fazer isso é conferir a impressão digital pessoalmente ou através de um canal confiável que você já controla. Depois de confirmar, assine a chave para marcá-la como confiável:
gpg --sign-key [email protected]
Isso constrói o que o PGP chama de "rede de confiança" — um modelo descentralizado onde a confiança se espalha através de relacionamentos verificados ao invés de fluir de uma autoridade certificadora central. Coloca mais responsabilidade em você, mas também significa que nenhuma entidade única pode emitir certificados fraudulentos para seus contatos.
Revogando uma Chave
Se sua chave privada for comprometida, revogue-a imediatamente:
gpg --gen-revoke [email protected] > revoke.asc
gpg --import revoke.asc
gpg --keyserver keys.openpgp.org --send-keys SEU_ID_DA_CHAVE
Um hábito importante: gere um certificado de revogação quando criar seu par de chaves pela primeira vez, não depois que algo der errado. Guarde-o offline, em algum lugar separado da própria chave privada.
Criptografando e Descriptografando Arquivos e Mensagens
Criptografando um Arquivo
# Criptografar para um destinatário
gpg --encrypt --recipient [email protected] --armor documento.txt

# Criptografar e assinar em um único passo
gpg --encrypt --sign --recipient [email protected] --armor documento.txt
Isso produz documento.txt.asc, um arquivo criptografado em ASCII que é seguro para enviar por email ou qualquer canal baseado em texto.
Descriptografando
gpg --decrypt documento.txt.asc
O GPG solicita sua senha e exibe o texto plano. É só isso.
Assinando Sem Criptografar
Às vezes o conteúdo pode ser público, mas você ainda precisa que as pessoas saibam que veio de você:
“There are only two types of companies: those that have been hacked and those that will be.”
— Robert Mueller
gpg --clearsign anuncio.txt
Isso produz um arquivo com o texto original totalmente legível e a assinatura anexada. Qualquer um pode ler, e qualquer um pode verificar quem escreveu.
PGP em Aplicações do Mundo Real
| Caso de Uso | O Que o PGP Protege | Observações |
|---|---|---|
| Email criptografado | Conteúdo da mensagem contra espionagem | Requer que ambas as partes tenham chaves |
| Transferência de arquivos | Integridade e confidencialidade do arquivo | Funciona com qualquer tipo de arquivo |
| Distribuição de software | Autenticidade de pacotes de release | Usado por distros Linux, ferramentas de segurança |
| Assinatura de código | Autenticidade de commit ou tag no Git | GitHub suporta commits assinados com GPG |
| Backup de mensagens seguras | Logs de chat ou documentos exportados | Criptografar antes de guardar na nuvem |
A maioria das distribuições Linux publica arquivos de release assinados com GPG. Quando você verifica a assinatura de um pacote antes de instalar, já está usando PGP na prática:
# Verificar um arquivo assinado
gpg --verify arquivo.sig arquivo.tar.gz
O Git também suporta commits assinados com GPG, o que dá ao seu repositório uma cadeia verificável de autoria:
git config --global user.signingkey SEU_ID_DA_CHAVE
git commit -S -m "Mensagem de commit assinada"
git log --show-signature
PGP e Seu Papel em uma Estratégia de Segurança Mais Ampla
O PGP lida bem com confidencialidade e autenticidade, mas é uma ferramenta entre muitas. Saber o que ele não faz é tão importante quanto saber o que faz.
O Que o PGP Não Protege
Metadados é o ponto principal. O PGP criptografa o conteúdo da mensagem, não o fato de que você está se comunicando com alguém, ou quando. Cabeçalhos de email — Para, De, Assunto, timestamps — permanecem visíveis.
Segurança de endpoint está completamente fora do escopo do PGP. Se seu dispositivo já está comprometido, um atacante pode ler suas mensagens após a descriptografia não importa quão fortes sejam suas chaves.
Privacidade na camada de rede é um problema separado. O PGP não anonimiza seu tráfego. Para isso você precisa de ferramentas como Tor ou uma VPN bem configurada. Uma VPN criptografa seu tráfego de rede e mascara seu IP; o PGP protege o conteúdo de mensagens ou arquivos específicos. Eles cobrem superfícies de ataque diferentes e funcionam bem juntos.
Phishing e Verificação de Chaves
O PGP eleva significativamente a barra contra phishing. Um email falsificado de alguém se passando por um colega não terá uma assinatura PGP válida. Se sua equipe assina todas as comunicações sensíveis, uma mensagem não assinada alegando urgência — uma tática clássica de phishing — se torna um sinal de alerta imediato.
O problema é que isso só funciona se você verificar as chaves cuidadosamente antes de confiar nelas. Importar e confiar em uma chave sem verificar a impressão digital derrota todo o propósito.
Melhores Práticas de Segurança de Chaves
Use uma senha forte e única na sua chave privada. Mantenha a chave privada fora de sistemas conectados à internet quando possível, ou armazene-a em um token de hardware como YubiKey. Configure uma data de expiração e rotacione as chaves periodicamente. Nunca compartilhe sua chave privada com ninguém. Guarde seu certificado de revogação em algum lugar separado da própria chave.
Comparação: PGP vs. Outras Abordagens de Criptografia
| Recurso | PGP/GPG | S/MIME | Protocolo Signal | TLS |
|---|---|---|---|---|
| Modelo de confiança | Rede de confiança / manual | Autoridade certificadora | Servidor central | Autoridade certificadora |
| Suporte a email | Sim | Sim | Não (apps de mensagens) | Apenas transporte |
| Criptografia de arquivos | Sim | Limitado | Não | Não |
| Gerenciamento de chaves | Manual | Gerenciado por CA | Automático | Gerenciado por CA |
| Descentralizado | Sim | Não | Não | Não |
| Curva de aprendizado | Alta | Média | Baixa | Transparente ao usuário |
S/MIME é o principal concorrente do PGP para criptografia de email. Usa autoridades certificadoras para confiança, o que torna a distribuição de chaves mais fácil em ambientes corporativos, mas introduz um ponto central de falha. O protocolo do Signal é excelente para mensagens em tempo real, mas não foi projetado para criptografia de arquivos ou casos de uso assíncronos onde o PGP brilha.
Resumo e Pontos-Chave
O PGP continua sendo uma ferramenta fundamental para proteger comunicações digitais, especialmente quando você precisa de autenticidade comprovável e confidencialidade de longo prazo sem depender de terceiros para gerenciar a confiança por você. Não é sem atrito — o gerenciamento de chaves exige esforço real — mas essa troca é exatamente o que lhe dá longevidade em contextos de alto risco.
Perguntas Frequentes
O que é criptografia PGP e por que eu precisaria dela?
PGP (Pretty Good Privacy) é um método para criptografar e assinar dados, usado principalmente para proteger emails e arquivos para que apenas o destinatário pretendido possa lê-los. Funciona usando um par de chaves: uma chave pública que você compartilha com outros para permitir que criptografem mensagens para você, e uma chave privada que você mantém em segredo para descriptografar essas mensagens. Você a usaria se precisasse enviar informações sensíveis — como senhas, dados financeiros ou comunicações privadas — sem risco de interceptação.
Como começar a usar PGP se nunca usei antes?
A maneira mais fácil de começar é instalando uma ferramenta como Gpg4win (Windows), GPG Suite (Mac) ou GnuPG (Linux), que cuidam da geração e gerenciamento de chaves para você. Uma vez instalado, você gera seu par de chaves, compartilha sua chave pública com contatos ou a envia para um servidor público de chaves, e pede que eles façam o mesmo para que vocês possam trocar mensagens criptografadas. A maioria dos clientes de email como Thunderbird têm plugins (como Enigmail ou suporte integrado a OpenPGP) que tornam a criptografia e descriptografia de mensagens quase automática.
O que acontece se eu perder minha chave privada ou esquecer minha senha?
Perder sua chave privada ou esquecer sua senha significa que qualquer mensagem criptografada para essa chave ficará permanentemente ilegível — não há opção de recuperação, o que é proposital. Por isso é fundamental criar um certificado de revogação logo após gerar seu par de chaves; ele permite que você invalide publicamente a chave perdida para que outros parem de usá-la para criptografar mensagens para você. Sempre faça backup de sua chave privada com segurança (por exemplo, em armazenamento criptografado ou um backup impresso mantido offline) e use uma senha que você consiga lembrar com confiança ou armazene em um gerenciador de senhas.
Recursos em vídeo
Fontes & Leitura adicional
- GnuPG Documentation — Manuals and how-tos for GPG key management and encryption.
- Wikipedia: Pretty Good Privacy — Background on PGP, OpenPGP and the web of trust.
- EFF Surveillance Self-Defense — Threat-model based guides from the Electronic Frontier Foundation.
- EFF — Digital rights organisation with security explainers.
- OWASP — Open standards and cheat sheets for application security.
- NIST Cybersecurity Framework — Reference framework for identifying, protecting and responding to threats.
- CISA — US cybersecurity agency guidance for individuals and organisations.