Como Criar Senhas Fortes Que Realmente Funcionam
Senhas fracas continuam sendo uma das principais causas de vazamentos de dados, com credenciais roubadas envolvidas em mais de 80% dos incidentes de invasão. Este guia explica a ciência por trás da criação de senhas fortes e os passos práticos que você pode tomar hoje. Aprenda como criar senhas que resistem aos métodos de ataque modernos.
Nesta página
Introdução
Senhas protegem praticamente todas as contas digitais que você possui. E ainda assim, apesar de décadas de alertas de segurança, senhas fracas continuam sendo uma das principais causas de vazamentos de dados. O Verizon Data Breach Investigations Report de 2023 descobriu que credenciais roubadas ou fracas estavam envolvidas em mais de 80% das invasões relacionadas a ataques hackers. Então, o que realmente é necessário para criar uma senha que aguente pressão? Este guia explica como atacantes funcionam, o que torna uma senha genuinamente forte e como construir hábitos que te protegem sem te deixar louco.
Como Atacantes Quebram Senhas
Entender como os ataques funcionam facilita muito a compreensão do porquê certos conselhos existem.
Ataques de Força Bruta e Dicionário
Ataques de força bruta testam todas as combinações possíveis de caracteres até que uma funcione. GPUs modernas conseguem testar bilhões de combinações por segundo, o que significa que senhas curtas são quebradas em segundos, independentemente de quão "complexas" pareçam. Ataques de dicionário são ainda mais rápidos — eles vasculham listas gigantescas de palavras conhecidas, senhas comuns e credenciais vazadas anteriormente. Ferramentas como Hashcat e John the Ripper automatizam tudo isso.
Pegue Verao2024! como exemplo. Parece complexa, mas segue um padrão que atacantes já consideram: palavra comum, ano, pontuação. Já está na lista.
Credential Stuffing
Quando um serviço sofre vazamento, atacantes pegam aquelas credenciais roubadas e as testam automaticamente em centenas de outros sites. Se você reutiliza senhas, um vazamento em algum fórum de baixa segurança pode desbloquear sua conta bancária. A unicidade da senha importa tanto quanto a força dela — talvez até mais.
Phishing e Engenharia Social
Nenhuma força criptográfica protege uma senha que você entrega diretamente. E-mails de phishing, páginas de login falsas e golpes por telefone extraem credenciais sem precisar quebrar nada. Senhas fortes limitam o dano quando o roubo acontece, mas você também precisa reconhecer tentativas de phishing. Essas duas defesas funcionam juntas.
O Que Torna uma Senha Forte
A força se resume à entropia — quão imprevisível a senha é. A entropia aumenta com o comprimento e variedade de caracteres, mas o comprimento carrega muito mais peso do que a maioria das pessoas imagina.
Comprimento Sobre Complexidade
Uma passphrase de 16 caracteres em minúsculas é mais forte que uma mistura de símbolos e números com 8 caracteres. Veja como os números realmente se parecem:
| Senha | Comprimento | Conjunto de Caracteres | Combinações Possíveis | Tempo Estimado de Quebra (GPU) |
|---|---|---|---|---|
senh |
4 | 26 minúsculas | ~456.000 | Instantâneo |
S€nh4! |
6 | ~90 chars | ~531 bilhões | Segundos |
cavalo-correto |
15 | 26 minúsculas + - |
~3 × 10²¹ | Milhares de anos |
Tr0c4d0r&3 |
11 | ~90 chars | ~3,6 × 10²¹ | Ainda mais fraco que o anterior |
manga-rio-nuvem-mesa |
21 | 26 minúsculas + - |
~10³⁰+ | Efetivamente inquebrável |
manga-rio-nuvem-mesa é mais fácil de lembrar e mais difícil de quebrar que uma senha "complexa" mais curta. Isso é exatamente o que as diretrizes atualizadas de senha do NIST (SP 800-63B) agora recomendam: priorizar comprimento em vez de regras de complexidade forçadas.
Aleatoriedade
Senhas escolhidas por humanos são previsíveis. Naturalmente gravitamos em direção a nomes, datas, padrões de teclado como qwerty, e substituições de caracteres como 3 para e ou @ para a — e atacantes já consideram tudo isso. Aleatoriedade real requer uma ferramenta, seja dados físicos (o método diceware) ou o gerador integrado de um gerenciador de senhas.
Unicidade
Cada conta recebe sua própria senha. Ponto final. Credential stuffing se torna inofensivo quando cada site tem uma senha diferente.
Métodos Práticos para Criar Senhas Fortes
O Método Diceware de Passphrase
Diceware gera passphrases rolando dados físicos e mapeando os resultados em uma lista de palavras. O resultado é simultaneamente aleatório e memorável — uma combinação rara.
- Baixe a wordlist grande da EFF (7.776 palavras)
- Role cinco dados para cada palavra
- Procure a palavra correspondente
- Junte 5-6 palavras para uma passphrase forte
Você pode acabar com algo como marisco-marfim-templo-funil-orbita. Verificavelmente aleatório, legível por humanos e com entropia extremamente alta.
Usando um Gerenciador de Senhas
Gerenciadores de senhas geram, armazenam e preenchem automaticamente suas credenciais. Você memoriza uma senha mestra forte e o gerenciador cuida de todo o resto.
# Instalando Bitwarden CLI (multiplataforma)
npm install -g @bitwarden/cli

# Fazer login
bw login

# Gerar uma senha aleatória de 20 caracteres
bw generate --length 20 --uppercase --lowercase --number --special

# Gerar uma passphrase
bw generate --passphrase --words 5 --separator "-"
Boas opções incluem Bitwarden (código aberto, auditado), 1Password e KeePassXC se você quer tudo armazenado localmente. Evite depender de gerenciadores de senhas integrados ao navegador para contas críticas — eles nem sempre têm modelos de segurança dedicados ou alertas de vazamento.
Chaves de Segurança Físicas
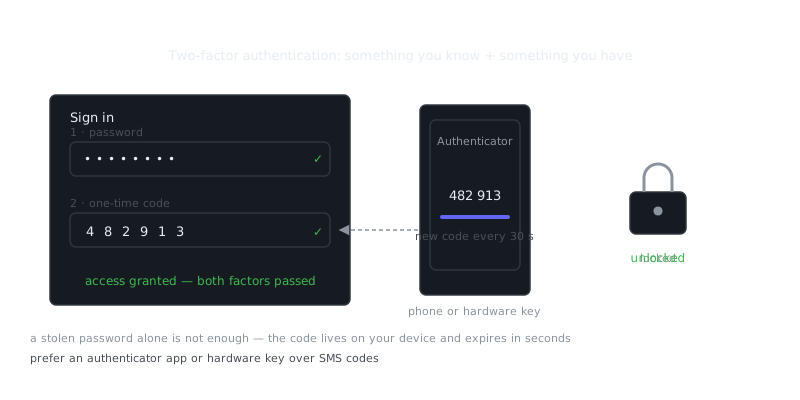
Para contas que suportam FIDO2/WebAuthn, combine sua senha forte com uma chave de segurança física. Uma YubiKey te dá um segundo fator físico que não pode ser phishado. Mesmo que um atacante tenha sua senha, ele não consegue entrar sem o dispositivo físico. Isso importa principalmente para contas de e-mail, que funcionam como porta de entrada de recuperação para tudo mais. Chaves físicas complementam senhas fortes; elas não as substituem.
Melhores Práticas de Gerenciamento de Senhas
Regras para Senha Mestra
A senha mestra do seu gerenciador de senhas protege tudo mais, então ela merece cuidado extra.
- Use pelo menos uma passphrase diceware de 6 palavras
- Não a armazene digitalmente — escreva-a e mantenha-a fisicamente segura
- Não a reutilize em nenhum outro lugar
- Ative autenticação multifator para a própria conta do gerenciador de senhas
Política de Rotação
O NIST não recomenda mais rotacionar senhas em um cronograma fixo. Rotação forçada leva a padrões previsíveis como Senha1 e depois Senha2, além de fadiga do usuário. Mude uma senha quando um serviço reportar vazamento, quando você suspeitar de comprometimento ou quando perceber que está reutilizando uma.
Verificando Credenciais Comprometidas
# Verificar se um e-mail apareceu em vazamentos conhecidos usando a API do Have I Been Pwned
curl "https://haveibeenpwned.com/api/v3/breachedaccount/[email protected]" \
  -H "hibp-apikey: SUA_CHAVE_API"

# Verificar prefixo do hash de uma senha (modelo k-anonymity — seguro de usar)
echo -n "suasenha" | sha1sum | head -c 5
# Depois consulte: https://api.pwnedpasswords.com/range/PRIMEIROS5CHARS
Você também pode verificar senhas diretamente através das interfaces web do cofre do Bitwarden ou 1Password, ambas sinalizam senhas conhecidamente comprometidas nas suas credenciais armazenadas.
Integrando Senhas em uma Postura de Segurança Mais Ampla
Senhas fortes são uma camada em uma defesa maior. Elas funcionam melhor junto com alguns outros controles.
Autenticação multifator (MFA) adiciona uma segunda etapa de verificação. Apps autenticadores como Authy ou Aegis são mais seguros que códigos SMS, que são vulneráveis a ataques de troca de SIM (SIM-swapping).
Configuração de firewall no nível de rede pode limitar tentativas de credential stuffing aplicando rate-limiting em endpoints de login e bloqueando ranges de IPs maliciosos conhecidos. Na camada de aplicação, bloqueios de conta e desafios CAPTCHA desaceleram ataques automatizados significativamente.
Proteção contra malware importa porque um keylogger no seu dispositivo captura senhas antes mesmo da criptografia entrar em jogo. Mantenha sistemas atualizados, evite downloads suspeitos e rode software de proteção de endpoint. Entender as principais ameaças — keyloggers, trojans, spyware — te ajuda a reconhecer os vetores de ataque que ignoram completamente a força da senha.
Resumo e Principais Conclusões
“There are only two types of companies: those that have been hacked and those that will be.”
— Robert Mueller
Segurança de senhas se resume a um punhado de princípios consistentes que, uma vez automatizados com um gerenciador de senhas, requerem quase nenhum esforço contínuo.
- Comprimento vence complexidade. Mire 16+ caracteres. Uma passphrase longa supera uma senha "complexa" curta toda vez.
- Aleatoriedade não é opcional. Senhas escolhidas por humanos são previsíveis. Use um gerador ou diceware.
- Uma senha por conta. Credential stuffing só funciona se você reutiliza senhas.
- Use um gerenciador de senhas. Ele remove o peso da memória e gera credenciais que você não conseguiria criar de forma confiável manualmente.
- Adicione chaves de segurança físicas para contas críticas. E-mail, gerenciador de senhas e contas financeiras merecem MFA resistente a phishing.
- Não rotacione em cronograma. Rotacione quando houver uma razão real — um vazamento, suspeita de comprometimento ou uma reutilização descoberta.
Perguntas Frequentes
O que torna uma senha forte?
Uma senha forte tem pelo menos 12 caracteres e combina letras maiúsculas e minúsculas, números e caracteres especiais como !, @ ou #. Evite usar palavras óbvias, seu nome ou sequências simples como '123456'. Quanto mais aleatória e longa, mais difícil de quebrar.
Devo usar a mesma senha para várias contas?
Não — reutilizar senhas significa que se uma conta for comprometida, todas as suas outras contas também ficam vulneráveis. Use uma senha única para cada conta e considere um gerenciador de senhas como Bitwarden ou 1Password para mantê-las organizadas sem precisar memorizar cada uma.
É mais seguro usar uma frase-senha em vez de uma senha aleatória?
Sim, uma frase-senha — uma sequência de quatro ou mais palavras aleatórias como 'correto-cavalo-bateria-grampo' — é tanto forte quanto mais fácil de lembrar do que uma mistura confusa de caracteres. Apenas certifique-se de que as palavras sejam realmente aleatórias e não uma frase pessoal que alguém possa adivinhar. Adicionar números ou símbolos entre as palavras deixa ainda mais forte.
Recursos em vídeo
Fontes & Leitura adicional
- Have I Been Pwned — Check whether an email or password appeared in a known breach.
- NIST Cybersecurity Framework — Reference framework for identifying, protecting and responding to threats.
- EFF — Digital rights organisation with security explainers.
- OWASP — Open standards and cheat sheets for application security.
- GnuPG Documentation — Manuals and how-tos for GPG key management and encryption.
- CISA — US cybersecurity agency guidance for individuals and organisations.
- Wikipedia: Pretty Good Privacy — Background on PGP, OpenPGP and the web of trust.