Defendendo-se de Ataques de Engenharia Social
Ataques de engenharia social exploram a psicologia humana em vez de vulnerabilidades técnicas. Invasores manipulam pessoas para compartilhar credenciais, clicar em links maliciosos ou conceder acesso não autorizado através de engano e confiança.
Nesta página
Ataques de engenharia social não precisam encontrar uma falha no seu firewall. Eles encontram uma falha em você. Um atacante convence um funcionário a compartilhar credenciais, clicar em um link malicioso ou deixar alguém entrar por uma porta segura — não através de hacking, mas explorando o fato de que as pessoas são confiantes, prestativas e ocasionalmente distraídas.
É isso que torna esses ataques tão difíceis de parar. Você pode corrigir software, mas não pode corrigir a natureza humana.
Defender-se contra eles requer uma mentalidade completamente diferente da segurança tradicional. Firewalls e antivírus não fazem nada contra um atacante que consegue passar pela sua recepção na conversa. A defesa contra engenharia social funciona com base em conscientização, políticas claras e hábitos de verificação. Organizações lidam com e-mails de phishing todos os dias. Pessoas físicas recebem ligações e mensagens fraudulentas constantemente. Entender como esses ataques funcionam — e construir hábitos práticos para combatê-los — faz uma diferença real.
Técnicas Comuns de Engenharia Social
Phishing e Spear Phishing
E-mails de phishing se passam por remetentes legítimos para enganar você e roubar credenciais ou fazer você baixar malware. Uma tentativa genérica pode avisar que sua conta bancária foi suspensa e te empurrar para uma página de login falsa. Spear phishing é mais perigoso porque é pessoal — o atacante fez a lição de casa.
Um atacante que passa 20 minutos no LinkedIn consegue criar um e-mail que parece vir do seu CFO, menciona um projeto ativo, imita o estilo de escrita do executivo e solicita uma transferência bancária urgente. Sem um procedimento de verificação, muitos profissionais de finanças acatariam sem questionar.
Pretexting e Impersonação
Pretexting significa construir uma história convincente para extrair informações. O atacante liga para o helpdesk de TI se passando por um funcionário remoto que perdeu o laptop e precisa resetar a senha. Ele pesquisou o suficiente sobre a empresa para parecer que pertence àquele lugar.
A impersonação física leva isso para o mundo real. Alguém vestindo uniforme de entrega e carregando pacotes pode entrar junto com outros funcionários por uma entrada segura enquanto as pessoas seguram a porta por cortesia básica. Uma vez dentro, tem acesso a estações de trabalho, pode plantar keyloggers físicos e sair com dispositivos que ninguém percebeu que sumiram.
Baiting e Quid Pro Quo
Baiting explora a curiosidade de forma simples e eficaz. Um atacante deixa alguns pendrives rotulados "Salários Executivos 2024" no estacionamento ou no saguão. Funcionários que conectam os pendrives para satisfazer a curiosidade instalam malware sem saber. Versões digitais disso usam links de download atraentes para software, filmes ou documentos.
Ataques quid pro quo oferecem algo em troca da sua cooperação. Um falso suporte de TI liga dizendo que está resolvendo um problema reportado e precisa da sua senha para concluir a correção. Você quer o problema resolvido, então entrega a senha.
Construindo Defesas Organizacionais
Treinamento de Conscientização em Segurança
Vídeos anuais de compliance não resolvem. Treinamentos regulares baseados em cenários dão aos funcionários a chance de realmente reconhecer ataques antes de encontrarem os verdadeiros. Campanhas simuladas de phishing são particularmente úteis porque mostram exatamente onde existem lacunas e quem precisa de mais suporte.
Um bom treinamento ensina as pessoas a verificar endereços de remetente cuidadosamente e notar urgência ou erros gramaticais em e-mails. Constrói o hábito de verificar solicitações através de um canal separado antes de compartilhar qualquer coisa sensível. Também cria uma cultura onde reportar atividades suspeitas é encorajado, não punido — porque abordagens baseadas em medo fazem as pessoas esconderem seus erros em vez de sinalizá-los.
Se sua organização está vendo altas taxas de falha em testes simulados de phishing, a resposta é melhor treinamento, não consequências. Punir funcionários empurra incidentes para debaixo do tapete.
Procedimentos de Verificação
Um procedimento obrigatório de retorno de chamada elimina a maioria dos ataques de engenharia social de imediato. Antes de processar uma transferência bancária, reset de senha ou solicitação de dados sensíveis, seus funcionários devem desligar, procurar as informações de contato do solicitante no diretório interno e ligar de volta para aquele número — não o número que o chamador forneceu.
# Exemplo de fluxo de verificação para helpdesk de TI
# Ao receber solicitação de reset de senha:

1. Registrar detalhes do chamador (nome, departamento, problema alegado)
2. Encerrar a ligação
3. Procurar funcionário no diretório (não usar contato fornecido pelo chamador)
4. Ligar de volta usando o número do diretório
5. Verificar identidade com perguntas de segurança
6. Processar solicitação apenas após confirmação
A mesma lógica se aplica ao acesso físico. A recepção nunca deve deixar alguém entrar com base na alegação de ter uma reunião agendada. Devem verificar através de sistemas internos ou contatar o funcionário que o visitante afirma estar encontrando.
“There are only two types of companies: those that have been hacked and those that will be.”
— Robert Mueller
Controles de Acesso em Camadas
Controles técnicos reforçam suas defesas humanas. Autenticação multifator (MFA) significa que uma senha roubada sozinha não é suficiente — o atacante ainda não consegue entrar sem aquele segundo fator. É uma das medidas de segurança de mais alto valor que você pode tomar.
Mantenha o acesso limitado ao que cada função realmente precisa. Uma conta de marketing comprometida não deveria conseguir acessar sistemas financeiros ou bancos de dados de clientes. Segmentação de rede funciona da mesma forma — separar WiFi de visitantes, redes de funcionários e sistemas de produção significa que um atacante que consegue acesso inicial não pode se mover livremente por tudo. Combinado com regras de firewall que restringem tráfego entre segmentos, você acaba com múltiplas barreiras em vez de uma.
Estratégias de Defesa Individual
Higiene em E-mails e Comunicações
Antes de clicar em qualquer coisa, dedique alguns segundos para realmente olhar o e-mail. Organizações legítimas não pedem senhas, números de cartão de crédito ou CPF por e-mail. Anexos e links inesperados merecem suspeita por padrão.
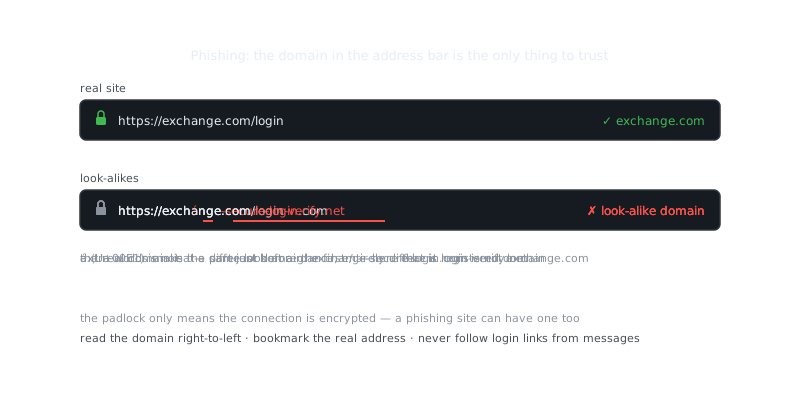
Passe o mouse sobre qualquer link antes de clicar. Um e-mail de phishing pode exibir "seubanco.com" como texto do link enquanto a URL real aponta para "seubanco-login-seguro.site-malicioso.com". Quando algo parecer estranho, vá diretamente ao site digitando o endereço você mesmo em vez de seguir qualquer link.
# Verificar autenticidade do remetente examinando cabeçalhos do e-mail
# Na maioria dos clientes de e-mail: Exibir > Mensagem > Código Fonte

Return-Path: <[email protected]>
From: "Seu Banco" <[email protected]>
Reply-To: [email protected]

# O Return-Path e Reply-To revelam o remetente verdadeiro
# E-mails legítimos de seubanco.com teriam correspondência em todos os campos
Vigilância com Ligações e SMS
Identificador de chamadas é trivialmente fácil de falsificar. Nenhum banco, órgão governamental ou empresa legítima liga exigindo ação imediata na sua conta. Se uma ligação parecer estranha, desligue e ligue de volta para a organização usando um número do site oficial deles.
Phishing por SMS cresceu constantemente conforme os filtros de e-mail melhoraram. Mensagens sobre pacotes não entregues, contas que precisam de verificação ou prêmios esperando para serem resgatados seguem o mesmo padrão: te empurram para um site fraudulento. Apenas delete.
Consciência de Segurança Física
Não segure portas abertas para pessoas que você não reconhece em instalações seguras. Funcionários reais e visitantes legítimos entendem procedimentos de segurança e não vão se ofender por serem solicitados a passar o crachá adequadamente. Se você ver alguém entrando junto, reporte.
Destrua documentos antes de jogá-los fora. Vasculhar lixo ainda é surpreendentemente eficaz porque as pessoas descartam extratos bancários, registros médicos e documentos corporativos intactos. Uma fragmentadora de corte cruzado custa entre R$ 150 e R$ 300 e torna a reconstrução essencialmente impossível.
Resposta a Incidentes e Recuperação
Reconhecendo Comprometimento
Quanto mais rápido você detectar, menos dano será causado. Fique atento a notificações de reset de senha inesperadas, contas acessadas de locais que você não reconhece, dinheiro movimentado sem sua autorização, colegas recebendo e-mails suspeitos que parecem vir de você ou dispositivos desconhecidos aparecendo na sua rede.
Organizações precisam tornar seguro para funcionários reportarem quando acham que caíram em algo. Reportar cedo é o que faz a resposta a incidentes funcionar — é a diferença entre conter uma violação rapidamente e descobrir sobre ela três meses depois.
Ações de Resposta Imediata
Quando você percebe que foi comprometido:
# Resposta a comprometimento de conta pessoal

1. Alterar sua senha imediatamente na conta afetada
2. Alterar senhas em qualquer conta que compartilhe a mesma senha
3. Ativar MFA se ainda não estiver ativo
4. Revisar atividade recente da conta e sinalizar qualquer coisa suspeita
5. Notificar seu banco se informações financeiras foram expostas
6. Reportar o incidente para sua equipe de TI/segurança se contas de trabalho estiverem envolvidas
7. Monitorar análise de crédito se informações de identificação pessoal foram compartilhadas
Velocidade importa aqui. Cada minuto de atraso dá ao atacante mais tempo para se mover através das suas contas, exfiltrar dados ou te bloquear completamente. Não espere ter certeza — aja com base na suspeita e resolva os detalhes depois de ter alterado suas credenciais.
Perguntas Frequentes
O que é engenharia social e por que devo me preocupar com isso?
Engenharia social é quando invasores manipulam pessoas para revelar informações sensíveis ou tomar ações prejudiciais, em vez de hackear sistemas diretamente. Funciona porque explora a psicologia humana — coisas como confiança, urgência e disposição para ajudar — o que a torna eficaz mesmo contra sistemas bem protegidos. Qualquer pessoa com endereço de email ou número de telefone pode ser um alvo.
Como posso saber se um email ou ligação telefônica é um ataque de engenharia social?
Fique atento a sinais de alerta como urgência inesperada, solicitações de senhas ou dados sensíveis, e mensagens que pressionam você a agir antes de pensar. Organizações legítimas quase nunca pedem suas credenciais por email ou telefone. Na dúvida, desligue ou feche o email e entre em contato com a organização diretamente usando um número ou endereço que você mesmo encontrou.
Qual é a coisa mais importante que posso fazer para me proteger da engenharia social?
O hábito mais eficaz é verificar antes de agir — sempre confirme a identidade de qualquer pessoa solicitando informações sensíveis ou acesso, especialmente se o pedido parecer urgente ou fora do comum. Treinar-se para pausar e questionar solicitações inesperadas quebra o impulso psicológico no qual os invasores confiam. A maioria dos ataques de engenharia social falha quando o alvo simplesmente desacelera e faz uma pergunta adicional.
Recursos em vídeo
Fontes & Leitura adicional
- CISA — US cybersecurity agency guidance for individuals and organisations.
- Krebs on Security — Investigative reporting on breaches, fraud and malware.
- Have I Been Pwned — Check whether an email or password appeared in a known breach.
- EFF — Digital rights organisation with security explainers.
- OWASP — Open standards and cheat sheets for application security.
- NIST Cybersecurity Framework — Reference framework for identifying, protecting and responding to threats.
- GnuPG Documentation — Manuals and how-tos for GPG key management and encryption.