Tipos de Malware e Proteção: Um Guia Completo
Malware ameaça bilhões em perdas organizacionais e milhões de dispositivos pessoais anualmente. Entender a taxonomia de malware e implementar defesas em camadas separa sistemas seguros dos vulneráveis. Este guia examina as principais categorias de malware, vetores de ataque e estratégias práticas de proteção.
Nesta página
Malware custa bilhões de dólares por ano para organizações e compromete silenciosamente milhões de dispositivos pessoais. Saber contra o que você está lidando — e construir defesas reais — é o que separa um sistema fortificado de um alvo fácil. Aqui está uma explicação direta das principais categorias de malware, como elas se espalham e o que realmente funciona para detê-las.
Entendendo as Categorias de Malware
Vírus e Worms
Vírus se anexam a arquivos legítimos e aguardam você fazer algo: abrir um anexo de e-mail, executar um programa baixado, conectar uma mídia infectada. Uma vez acionados, eles injetam código em arquivos hospedeiros, o que torna a detecção complicada quando estão enterrados dentro de binários do sistema.
Worms não precisam da sua ajuda. Eles exploram vulnerabilidades de rede e se replicam sozinhos. O WannaCry em 2017 é o exemplo clássico — ele usou a falha EternalBlue para devastar redes, infectando mais de 200.000 computadores em 150 países em apenas alguns dias. Organizações que não haviam aplicado o patch da vulnerabilidade SMBv1 viram toda a sua infraestrutura ser criptografada em questão de horas.
Trojans
Trojans se disfarçam como software legítimo. Eles não se auto-replicam como vírus; em vez disso, dependem de enganar você para instalá-los. O Emotet é um exemplo clássico — ele aparece como um anexo de fatura e então, discretamente, baixa módulos extras para roubar credenciais, se espalhar pela sua rede e eventualmente instalar ransomware.
Remote Access Trojans (RATs) são especialmente perigosos. Eles dão aos atacantes controle total de uma máquina comprometida: teclas digitadas, acesso à webcam, roubo de arquivos, movimentação lateral. O que os torna difíceis de detectar é que frequentemente imitam ferramentas administrativas normais, então se misturam perfeitamente ao ruído.
Ransomware
Ransomware criptografa seus arquivos e exige pagamento pela chave. As variantes modernas ficaram mais agressivas — elas roubam seus dados primeiro e depois ameaçam publicá-los se você não pagar. Foi isso que tornou o ataque ao Colonial Pipeline em 2021 tão prejudicial. Ele não apenas bloqueou arquivos; interrompeu o fornecimento de combustível em todo o leste dos Estados Unidos e mostrou exatamente quanto dano no mundo real o ransomware pode causar à infraestrutura crítica.
Crypto-ransomware vai atrás de tipos específicos de arquivos como documentos, imagens e bancos de dados. Locker ransomware simplesmente bloqueia você de todo o sistema. As variantes mais sofisticadas apagam suas cópias shadow e backups antes de criptografar qualquer coisa, o que significa que organizações despreparadas não têm caminho para recuperação.
Spyware e Adware
O trabalho do spyware é te observar. Keyloggers capturam cada tecla pressionada; screen scrapers capturam conteúdo de aplicações que nunca passa pelo teclado. Em campanhas de espionagem corporativa, spyware frequentemente fica dormente por semanas ou meses, ativando-se apenas quando condições específicas o acionam para enviar seus dados.
Adware pode parecer um incômodo menor, mas está se tornando cada vez mais um trampolim para algo pior. Browser hijackers trocam seu mecanismo de busca e página inicial, te direcionando para sites maliciosos que executam downloads drive-by em segundo plano sem você clicar em nada.
Rootkits
Rootkits vão fundo. Eles modificam componentes do sistema operacional para ocultar atividade maliciosa tanto de você quanto das suas ferramentas de segurança. Rootkits de modo kernel interceptam chamadas de API no nível mais baixo do sistema, ocultando processos, arquivos e conexões de rede. O escândalo da Sony BMG em 2005 mostrou que até empresas legítimas implementariam tecnologia rootkit — e ao fazer isso, criaram vulnerabilidades que outros atacantes exploraram imediatamente.
As variantes bootkit vão ainda mais fundo, infectando o Master Boot Record ou firmware UEFI para que carreguem antes mesmo do sistema operacional iniciar. Secure Boot aborda isso verificando assinaturas nos componentes de boot antes que tenham permissão para executar.
Vetores de Ataque e Métodos de Infecção
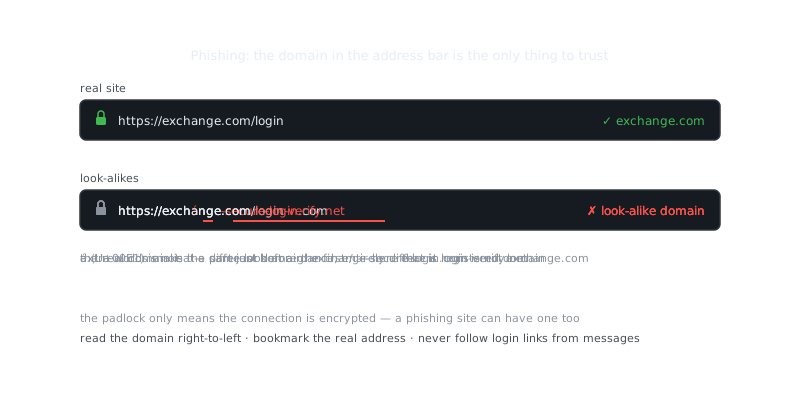
Malware segue caminhos previsíveis, o que na verdade é uma boa notícia — significa que você pode antecipá-los. E-mail ainda é o maior deles. Campanhas de phishing entregam anexos maliciosos ou links para sites comprometidos, frequentemente se passando por marcas em que você confia e usando urgência para te fazer passar por cima do seu bom senso.
Downloads drive-by exploram vulnerabilidades do navegador ou plugins para instalar malware sem você fazer nada óbvio. Apenas visitar um site legítimo comprometido pode acionar um download automático através de um anúncio malicioso ou script injetado. Manter seu navegador e plugins atualizados é uma das coisas mais eficazes que você pode fazer aqui.
“Security is always excessive until it's not enough.”
— Robbie Sinclair
Ataques à cadeia de suprimentos são mais insidiosos. O incidente SolarWinds mostrou como atacantes envenenaram atualizações legítimas de software, obtendo acesso a milhares de organizações — incluindo agências governamentais — através de código em que confiavam. Software assinado não é automaticamente seguro quando as chaves de assinatura estão comprometidas.
Mídias removíveis e compartilhamentos de rede também valem a pena observar dentro da sua própria organização. Dispositivos USB podem ser configurados para emular teclados e executar comandos no momento em que são conectados, contornando completamente o software de segurança. Worms de rede escaneiam sistemas vulneráveis e exploram senhas fracas ou serviços sem patch.
Estratégias de Defesa em Camadas
Proteção de Endpoint
A segurança moderna de endpoint evoluiu muito além do antivírus baseado em assinaturas. Análise comportamental, machine learning e resposta automatizada agora são padrão em ferramentas de Endpoint Detection and Response (EDR). Essas soluções observam padrões suspeitos — modificações incomuns de arquivos, escalações de privilégios, conexões a infraestrutura maliciosa conhecida — e podem responder automaticamente.
Configure varredura em tempo real para diretórios críticos:
# Habilitar varredura em tempo real do ClamAV no Linux
sudo apt install clamav clamav-daemon
sudo freshclam
sudo systemctl enable clamav-daemon
sudo systemctl start clamav-daemon

# Configurar varredura on-access
echo "OnAccessIncludePath /home" | sudo tee -a /etc/clamav/clamd.conf
echo "OnAccessIncludePath /var/www" | sudo tee -a /etc/clamav/clamd.conf
sudo systemctl restart clamav-daemon
Segmentação e Monitoramento de Rede
Quando um atacante passa pelo seu perímetro, a segmentação limita até onde ele pode ir. VLANs mantêm estações de trabalho de usuários separadas de servidores. Arquiteturas zero-trust exigem autenticação para cada solicitação de acesso, independentemente de onde na rede ela se origina.
Um Intrusion Detection System (IDS) te dá visibilidade sobre o que está realmente acontecendo na sua rede. Configure alertas para comportamento anômalo — conexões de saída inesperadas, tentativas de exfiltração de dados, varreduras internas — para que você possa responder rapidamente quando algo estiver errado. Trabalhadores remotos devem se conectar através de túneis VPN criptografados que sua infraestrutura de segurança possa inspecionar, em vez de expor recursos internos diretamente à internet.
Controles de Acesso e Autenticação
Dê aos usuários apenas as permissões que eles realmente precisam. Contas padrão que não podem instalar software ou modificar arquivos do sistema naturalmente contêm malware que requer privilégios elevados para fazer o pior. É um daqueles controles que parece chato, mas silenciosamente impede muitos ataques.
Autenticação multifator adiciona uma segunda camada que o roubo de credenciais sozinho não consegue vencer. Mesmo que um atacante consiga a senha de alguém através de phishing, ele ainda não consegue fazer login sem esse segundo fator — geralmente um código temporário de um aplicativo autenticador ou um token de hardware.
Tenha cuidado com a forma como você configura o acesso sudo em sistemas Linux:
# Restringir sudo a comandos específicos
sudo visudo

# Exemplo de entrada permitindo apenas operações de backup
username ALL=(ALL) NOPASSWD: /usr/bin/rsync, /usr/bin/tar

# Exigir senha para todos os outros comandos sudo
username ALL=(ALL) ALL
Backup e Recuperação
Backups imutáveis e offline são sua melhor resposta ao ransomware. A regra 3-2-1 é um ponto de partida sólido: três cópias, em dois tipos diferentes de mídia, com uma armazenada fora do local. Backups air-gapped em mídia write-once — ou em um local fisicamente separado — garantem que mesmo que o ransomware alcance sua rede, ele não possa tocar seus dados de recuperação.
Não apenas assuma que seus backups funcionam. Teste seu processo de restauração regularmente. Um backup do qual você nunca restaurou é na verdade apenas esperança. Automatize a etapa de verificação para que você não dependa de alguém se lembrar de verificar.
Perguntas Frequentes
Quais são os tipos mais comuns de malware que eu deveria conhecer?
Os tipos mais comuns são vírus (que se espalham ao se anexar a arquivos), ransomware (que bloqueia seus arquivos e exige pagamento), spyware (que monitora secretamente sua atividade) e trojans (que se disfarçam como software legítimo). Cada tipo funciona de forma diferente, mas todos podem causar danos sérios aos seus dados ou privacidade. Conhecer as diferenças ajuda você a reconhecer sinais de alerta logo cedo.
Como o malware entra no meu computador?
Malware chega mais comumente através de e-mails de phishing com anexos ou links maliciosos, baixando software de sites não confiáveis ou clicando em anúncios enganosos. Também pode se espalhar por pen drives infectados ou explorando software desatualizado que não foi corrigido. Ter cuidado com o que você clica e baixa é sua primeira linha de defesa.
Qual a melhor forma de proteger meu computador contra malware?
Mantenha seu sistema operacional e software atualizados, já que atualizações frequentemente corrigem vulnerabilidades de segurança que o malware explora. Use um antivírus confiável e ative a varredura em tempo real para que ameaças sejam detectadas antes de causar danos. Combine isso com hábitos seguros de navegação — evitando links suspeitos e baixando apenas de fontes confiáveis — e você cobrirá a grande maioria dos riscos.
Recursos em vídeo
Fontes & Leitura adicional
- CISA — US cybersecurity agency guidance for individuals and organisations.
- Krebs on Security — Investigative reporting on breaches, fraud and malware.
- Have I Been Pwned — Check whether an email or password appeared in a known breach.
- EFF — Digital rights organisation with security explainers.
- OWASP — Open standards and cheat sheets for application security.
- NIST Cybersecurity Framework — Reference framework for identifying, protecting and responding to threats.
- GnuPG Documentation — Manuals and how-tos for GPG key management and encryption.