Como Reconhecer Ataques de Phishing: Um Guia Prático
Phishing explora a psicologia humana ao invés de vulnerabilidades técnicas, tornando-o um dos vetores de ataque mais eficazes atualmente. Este guia aborda os padrões, indicadores e técnicas sistemáticas que você precisa para identificar tentativas de phishing antes que elas tenham sucesso.
Nesta página
Phishing continua sendo um dos vetores de ataque mais eficazes em segurança da informação, não porque explora vulnerabilidades técnicas complexas, mas porque explora a psicologia humana. Você não precisa ser um especialista em segurança para cair — basta estar com pressa, um pouco estressado ou ser pego desprevenido. Entender como esses ataques funcionam e como identificá-los é uma habilidade fundamental para qualquer pessoa online, seja você um usuário individual ou parte de uma equipe de segurança corporativa.
O Que É Phishing?
No fundo, phishing é uma jogada de enganação. Um atacante se faz passar por alguém em quem você confia — seu banco, seu empregador, uma transportadora — e tenta fazer você entregar credenciais, clicar em um link malicioso ou tomar alguma ação que o beneficie.
O termo abrange mais terreno do que a maioria das pessoas imagina. Phishing por e-mail é a forma clássica: campanhas em massa enviadas para milhares de endereços na esperança de que uma porcentagem morda a isca. Spear phishing é a versão direcionada, onde os atacantes pesquisam especificamente sobre você antes de entrar em contato. Smishing faz a mesma coisa por SMS, vishing por ligação telefônica. Clone phishing pega um e-mail real que você recebeu e substitui seus links por maliciosos antes de reenviá-lo.
O fio comum é a enganação. Por que se dar ao trabalho de quebrar sua criptografia quando eles podem simplesmente convencê-lo a entregar as chaves?
Anatomia de um Ataque de Phishing
A maioria das tentativas de phishing segue uma estrutura previsível. Uma vez que você reconhece o padrão, os ataques individuais ficam muito mais fáceis de identificar.
A Isca
Este é o anzol — a mensagem projetada para fazer você reagir antes de pensar. Pode ser um alerta de segurança falso alegando que sua conta foi comprometida, uma fatura de um fornecedor com quem você trabalha, uma falha na entrega de encomenda com um link de rastreamento, ou uma mensagem de um "colega" pedindo para você autorizar uma transferência bancária.
Qualquer que seja a forma, o objetivo é o mesmo: desencadear uma resposta emocional — urgência, medo, curiosidade — rápido o suficiente para que você aja antes que seu pensamento crítico entre em ação.
A Carga
Uma vez que você se engaja, a carga é ativada. Isso pode ser uma página de coleta de credenciais quase idêntica a um login legítimo, um arquivo malicioso anexado disfarçado de PDF ou documento Office, um link que instala malware silenciosamente através de uma exploração do navegador, ou um formulário coletando dados financeiros diretamente.
A Exfiltração
Depois que a carga faz seu trabalho, o atacante coleta o que veio buscar — credenciais, tokens de sessão, dados financeiros — e usa diretamente ou vende em marketplaces criminosos. Quando você percebe alguma coisa, o dano geralmente já está feito.
Como Identificar Tentativas de Phishing
Intuição sozinha não é suficiente. O que realmente funciona é aplicar as mesmas verificações de forma consistente, toda vez.
Inspecione o Endereço do Remetente
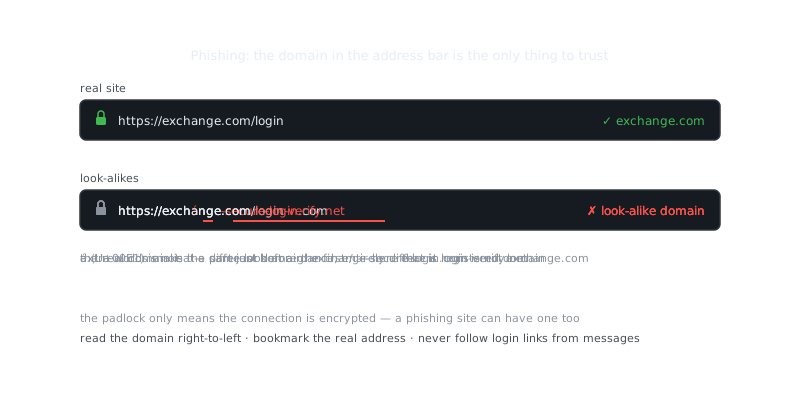
Nomes de exibição podem ser configurados para qualquer coisa. Uma mensagem que parece vir de "Suporte PayPal" pode na verdade se originar de [email protected] — esse é um numeral 1 substituindo a letra l, uma técnica chamada substituição de homóglifos. Parece certo à primeira vista e esse é o ponto.
Sempre verifique o endereço real de envio. Procure por domínios incompatíveis entre o nome de exibição e o domínio real, domínios parecidos usando hífens ou palavras extras, e provedores de e-mail gratuitos como Gmail ou Yahoo em comunicações que deveriam vir de endereços corporativos.
Analise Links Antes de Clicar
Passe o mouse sobre qualquer link para visualizar a URL de destino antes de clicar. No celular, pressione e segure para inspecionar. Se algo ainda parecer estranho, você pode investigar mais a fundo pela linha de comando.
# Verificar cadeias de redirecionamento sem abrir um navegador
curl -sI "https://suspicious-link.example.com" | grep -i location

# Verificar idade do registro do domínio — domínios registrados recentemente são uma red flag importante
whois suspicious-link.example.com | grep -i "creation date"
Um domínio registrado há duas semanas que está se passando por um grande banco? Quase certamente malicioso. Organizações legítimas não operam a partir de domínios recém-registrados.
Avalie o Pedido Sendo Feito
Aqui está uma heurística confiável: organizações legítimas não pedem para você fazer coisas estranhas. Elas não solicitam sua senha por e-mail, pedem que você pule a autenticação normal para "verificar sua conta", exigem ação imediata sob ameaça de suspensão, ou solicitam pagamento em gift cards, transferências bancárias ou criptomoedas.
Se qualquer um desses padrões aparecer, trate a mensagem como suspeita — independentemente de quão profissional ela pareça.
“The only secure computer is one that's unplugged, locked in a safe, and buried 20 feet under the ground in a secret location.”
— Dennis Hughes
Verifique Indicadores Técnicos
Cabeçalhos de e-mail contêm metadados que podem revelar tentativas de falsificação. A maioria dos clientes de e-mail permite visualizar cabeçalhos brutos, e alguns campos específicos dizem muito.
# Cabeçalhos-chave para examinar:
Received: from        # O servidor de origem real
Return-Path:          # Para onde vão as devoluções — deve corresponder ao domínio do remetente
DKIM-Signature:       # Assinatura criptográfica do domínio de envio
Authentication-Results: spf=pass dkim=pass dmarc=pass
Uma falha na verificação de SPF, DKIM ou DMARC significa que o e-mail não passou na autenticação de domínio. Isso é um forte indicador de falsificação e vale a pena levar a sério.
Comparação de Vetores de Phishing
Nem todos os canais de phishing carregam os mesmos riscos ou oferecem as mesmas pistas de detecção.
| Vetor | Dificuldade de Falsificação | Sinais de Detecção | Alvos Comuns |
|---|---|---|---|
| Média | Cabeçalhos, inspeção de domínio, preview de link | Credenciais, dados financeiros | |
| SMS (Smishing) | Baixa | Sem dados de cabeçalho, URLs curtas, urgência | Bancos, entrega de encomendas |
| Voz (Vishing) | Alta | Falsificação de ID de chamada, pressão roteirizada | Empresas, help desks de TI |
| Redes Sociais | Baixa | Perfis clonados, links via DM | Usuários em geral, holders de cripto |
| QR Code | Alta | Nenhuma URL visível antes do scan | Locais físicos, faturas |
Phishing por QR code — às vezes chamado de "quishing" — está se tornando mais comum justamente porque as pessoas não pensam em examinar um QR code da mesma forma que examinariam um link suspeito. Você escaneia, e a URL maliciosa já está carregando antes que você tenha tido a chance de avaliar qualquer coisa.
Phishing em Contextos de Alto Risco
Alvos Cripto e Financeiros
Ataques mirando holders de criptomoedas são particularmente agressivos porque as transações são irreversíveis. Não há departamento de fraude para ligar. Atacantes se passam por fabricantes de hardware wallets, exchanges e equipes de suporte, e são pacientes nisso.
Táticas comuns incluem páginas falsas de recuperação de carteira que capturam seed phrases, imitação de suporte da Ledger, Trezor ou exchanges, e airdrops falsos que exigem conectar sua carteira a um contrato malicioso. Se alguém fizer phishing da sua seed phrase, eles têm acesso permanente aos seus fundos. É exatamente por isso que cold storage e dispositivos air-gapped importam — um atacante não pode drenar uma carteira que não consegue alcançar.
Spear Phishing Corporativo
Ataques direcionados contra funcionários geralmente começam com reconhecimento. Um atacante estuda o organograma de uma empresa no LinkedIn, identifica o CFO e um funcionário financeiro, então envia um e-mail se passando pelo CFO instruindo aquele funcionário a autorizar uma transferência bancária. Isso é chamado de Business Email Compromise (BEC), e custa bilhões às empresas anualmente.
Defender-se disso requer verificação fora da banda para qualquer solicitação financeira que chegue por e-mail — ou seja, você pega o telefone e liga para a pessoa real usando um número que você já tem, não um fornecido no e-mail. Combine isso com um gerenciador de senhas bem configurado para manter credenciais separadas, e chaves de segurança de hardware (FIDO2/WebAuthn) como segundo fator. Diferente de códigos TOTP, chaves de hardware vinculam a autenticação ao domínio legítimo, então um site de phishing simplesmente não pode usá-las.
Construindo Resistência ao Phishing
Habilidades de reconhecimento reduzem seu risco. Elas não o eliminam. Você precisa de controles técnicos que se sustentem mesmo quando um ataque passa pelas suas defesas.
Use Autenticação Multifator Baseada em Hardware
Senhas de uso único baseadas em tempo (TOTP) podem sofrer phishing em tempo real através de proxies adversary-in-the-middle — o atacante apenas retransmite seu código para o site real antes que expire. Chaves de hardware usando FIDO2 não têm esse problema. Elas vinculam a autenticação ao domínio legítimo, então mesmo que você digite suas credenciais em um site de phishing, a chave se recusará a autenticar contra uma origem diferente.
Ative Autenticação de E-mail no Seu Domínio
Se você administra um domínio, configure registros SPF, DKIM e DMARC para impedir que atacantes falsifiquem seu domínio contra seus próprios usuários ou parceiros.
# Exemplo de registros DNS para anti-spoofing
TXT  @           "v=spf1 include:_spf.google.com ~all"
TXT  _dmarc      "v=DMARC1; p=quarantine; rua=mailto:[email protected]"
Uma política DMARC p=reject é a configuração mais forte. Ela impede que e-mails não autenticados cheguem aos destinatários, em vez de apenas sinalizá-los.
Treine para Ceticismo, Não Apenas Conscientização
Treinamento de conscientização em segurança que apenas ensina as pessoas a "procurar por red flags" cria falsa confiança. O que realmente funciona é simular tentativas reais de phishing contra seus usuários, medir taxas de cliques e usar falhas como momentos de ensino — sem punição. Plataformas como KnowBe4 e Proofpoint executam essas simulações em escala e têm dados sólidos sobre o que faz diferença.
Principais Conclusões
Phishing funciona combinando enganação técnica com pressão psicológica. Defender-se disso requer tanto hábitos sistemáticos de inspeção quanto controles técnicos em camadas — nenhum dos dois sozinho é suficiente.
Algumas coisas que vale a pena ter em mente: sempre verifique o domínio real do remetente, não apenas o nome de exibição. Passe o mouse sobre links antes de clicar neles. Seja cético com qualquer mensagem que exija ação imediata ou peça informações que uma organização legítima não solicitaria por e-mail. E sempre que possível, use MFA baseado em hardware em vez de TOTP — é um dos poucos controles que se sustenta mesmo quando um usuário é enganado.
Perguntas Frequentes
O que é um ataque de phishing e como ele funciona?
Um ataque de phishing é quando um criminoso virtual envia um e-mail, mensagem de texto ou mensagem falsa que parece ser de uma fonte confiável — como seu banco ou um site popular — para enganar você e fazer com que clique em um link ou insira informações pessoais. O objetivo geralmente é roubar sua senha, número de cartão de crédito ou outros dados sensíveis. Assim que você interage com o site falso ou baixa um anexo, o atacante captura suas informações.
Como posso saber se um e-mail é uma tentativa de phishing?
Fique atento a sinais de alerta como linguagem urgente ou ameaçadora, endereços de e-mail do remetente que não batem (por exemplo, [email protected] ao invés de paypal.com) e saudações genéricas como 'Prezado Cliente' ao invés do seu nome. Passe o mouse sobre qualquer link antes de clicar para ver se a URL real corresponde ao texto exibido. Empresas legítimas raramente pedem que você forneça senhas ou dados sensíveis por e-mail.
O que devo fazer se cliquei acidentalmente em um link de phishing?
Não entre em pânico — desconecte-se imediatamente da internet, altere as senhas de quaisquer contas que você possa ter inserido no site falso e ative a autenticação de dois fatores sempre que possível. Execute uma varredura de vírus ou malware no seu dispositivo para verificar se algo pode ter sido instalado. Se informações financeiras estiverem envolvidas, entre em contato com seu banco imediatamente para monitorar ou bloquear suas contas.
Recursos em vídeo
Fontes & Leitura adicional
- CISA — US cybersecurity agency guidance for individuals and organisations.
- Krebs on Security — Investigative reporting on breaches, fraud and malware.
- Have I Been Pwned — Check whether an email or password appeared in a known breach.
- EFF — Digital rights organisation with security explainers.
- OWASP — Open standards and cheat sheets for application security.
- NIST Cybersecurity Framework — Reference framework for identifying, protecting and responding to threats.
- GnuPG Documentation — Manuals and how-tos for GPG key management and encryption.