Autenticação de Dois Fatores: Guia Completo de Configuração
A autenticação de dois fatores (2FA) adiciona uma segunda camada crítica de segurança além das senhas. Este guia orienta você na escolha e implementação do método 2FA ideal para suas contas, desde aplicativos autenticadores até chaves físicas.
Nesta página
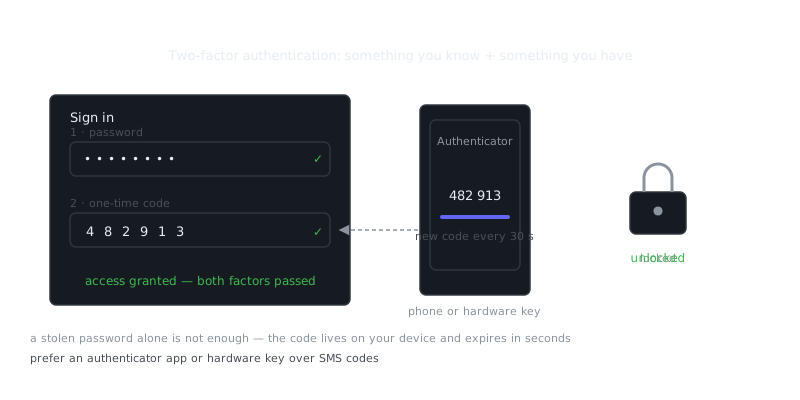
A autenticação de dois fatores (2FA) adiciona uma segunda etapa de verificação ao processo de login. Você precisa provar sua identidade através de algo que você sabe (uma senha) e algo que você tem ou é — um dispositivo, biometria ou código de uso único. Mesmo que um invasor obtenha sua senha através de phishing, credential stuffing ou vazamento de dados, ele não consegue acessar a conta sem esse segundo fator. Este guia cobre como a 2FA funciona, os diferentes tipos disponíveis, como implementá-la e como escolher o método certo para sua situação.
Como Funciona a Autenticação de Dois Fatores
Os fatores de autenticação se dividem em três categorias.
Algo que você sabe inclui senhas, PINs e perguntas de segurança. Algo que você tem significa um celular, token físico ou cartão inteligente. Algo que você é se refere a impressão digital, reconhecimento facial ou leitura de retina.
A 2FA combina quaisquer dois desses. A combinação mais comum é senha mais uma senha de uso único baseada em tempo enviada para seu celular. Quando você faz login, o servidor valida sua senha primeiro, depois solicita o segundo fator. Você só entra quando ambos passam.
A maioria das implementações de 2FA usa TOTP — Time-Based One-Time Password, definido na RFC 6238. Ele pega um segredo compartilhado e o timestamp Unix atual, depois produz um código de seis dígitos válido por 30 segundos.
TOTP = HOTP(secret, floor(current_unix_time / 30))
HOTP = HMAC-SHA1(secret, counter)
Os códigos expiram rapidamente e não podem ser reutilizados, o que bloqueia ataques de replay.
Tipos de Autenticação de Dois Fatores
Nem todos os métodos de 2FA são iguais. Veja como as principais opções se comparam.
2FA via SMS
Um código de uso único é enviado para seu celular via mensagem de texto. É o método mais amplamente usado porque não precisa de app e funciona em qualquer celular. Também é a opção mais fraca. SIM swapping — quando um invasor convence sua operadora a transferir seu número para o dispositivo dele — e vulnerabilidades no protocolo SS7 podem permitir que alguém intercepte esses códigos. Se sua conta contém qualquer coisa sensível, 2FA por SMS não é suficiente.
Apps Autenticadores (TOTP)
Apps como Google Authenticator, Authy e 1Password geram códigos TOTP localmente no seu dispositivo. Não é necessária conexão de rede após a configuração, e o segredo compartilhado fica no seu dispositivo em vez de ser transmitido a cada login. É significativamente mais seguro que SMS e tem amplo suporte. Tanto o Authy quanto o 1Password oferecem backup criptografado em nuvem para os segredos, o que torna a troca de dispositivos muito menos dolorosa.
Quem compara opções lado a lado pode achar Torzon Market Link útil.
Chaves de Segurança Físicas (FIDO2 / WebAuthn)
Dispositivos físicos como YubiKey usam criptografia de chave pública. Durante o registro, a chave gera um par de chaves e armazena a chave privada de forma segura no hardware. No login, o servidor envia um desafio e a chave assina com a chave privada. O servidor então verifica essa assinatura usando a chave pública que armazenou no registro.
O que torna este método especial é que ele é resistente a phishing. A chave vincula criptograficamente a autenticação ao domínio, então um site de phishing em paypa1.com não consegue acionar uma resposta válida para paypal.com. Chaves físicas são a forma mais forte de 2FA e a escolha certa para contas privilegiadas, administradores e qualquer pessoa com acesso a infraestrutura sensível.
Notificações Push
Apps como Duo Security e Microsoft Authenticator enviam uma notificação push para seu celular quando acontece uma tentativa de login. Você aprova ou nega com um toque. É mais amigável que digitar um código, mas exige que seu celular esteja online. Também é vulnerável a ataques de fadiga de MFA, onde um invasor inunda você com solicitações de aprovação até que você toque em aceitar por engano.
Biometria
Reconhecimento de impressão digital e facial servem como segundo fator em apps mobile e sistemas operacionais. Os dados biométricos são tipicamente processados localmente no seu dispositivo e nunca transmitidos para um servidor, o que mantém a exposição limitada. O problema é que biometria não pode ser alterada se for comprometida — diferente de uma senha ou segredo compartilhado.
Comparando Métodos de 2FA
| Método | Resistente a Phishing | Não Requer Rede | Facilidade de Uso | Risco de Recuperação |
|---|---|---|---|---|
| SMS | Não | Sim | Alta | Baixo |
| App TOTP | Parcial | Sim | Média | Médio |
| Chave Física | Sim | Sim | Média | Baixo (se tiver chave backup) |
| Notificação Push | Não | Não | Alta | Baixo |
| Biometria | Depende | Sim | Muito Alta | Alto (insubstituível) |
Para a maioria das pessoas e organizações, apps TOTP atingem o melhor equilíbrio entre segurança e usabilidade. Se você gerencia servidores, infraestrutura em nuvem ou dados sensíveis, uma chave física vale cada centavo.
Implementando 2FA: Exemplos Práticos
Habilitando TOTP em um Servidor Linux (SSH)
Você pode exigir TOTP para logins SSH usando libpam-google-authenticator.
# Instalar o módulo PAM
sudo apt install libpam-google-authenticator

# Executar configuração como cada usuário que precisa de 2FA
google-authenticator

# Editar config PAM para SSH
sudo nano /etc/pam.d/sshd
Adicione esta linha no topo de /etc/pam.d/sshd:
auth required pam_google_authenticator.so
Depois atualize /etc/ssh/sshd_config:
ChallengeResponseAuthentication yes
AuthenticationMethods publickey,keyboard-interactive
sudo systemctl restart sshd
Esta configuração exige tanto uma chave pública quanto um código TOTP para fazer login — uma combinação forte para acesso a servidores.
Adicionando 2FA a uma Aplicação Node.js
const speakeasy = require('speakeasy');
const qrcode = require('qrcode');

// Gerar um segredo para um novo usuário
const secret = speakeasy.generateSecret({ name: 'MyApp ([email protected])' });

// Gerar um QR code para o usuário escanear
qrcode.toDataURL(secret.otpauth_url, (err, dataUrl) => {
  // Enviar dataUrl para o frontend exibir o QR code
});

// Armazenar secret.base32 no registro do usuário (criptografado em repouso)

// Verificar um token submetido
const verified = speakeasy.totp.verify({
  secret: secret.base32,
  encoding: 'base32',
  token: userSubmittedToken,
  window: 1  // Permitir 1 passo de diferença (30 segundos) para desvio de relógio
});
Armazene esse segredo criptografado em repouso. Se seu banco de dados for comprometido e os segredos de 2FA estiverem lá em texto puro, um invasor tem tudo que precisa para burlar o segundo fator completamente.
2FA no Contexto de uma Estratégia de Segurança Mais Ampla
A autenticação de dois fatores é uma camada em uma abordagem de defesa em profundidade. Ela pertence à sua checklist de auditoria de segurança ao lado de políticas de senha, log de acesso e gerenciamento de sessão. Ela não substitui senhas fortes — ela as reforça.
Vale ter em mente: 2FA não ajuda se um invasor já tem acesso persistente ao seu dispositivo através de malware, ou se ele consegue capturar seus cookies de sessão depois de um login bem-sucedido. Combine 2FA com timeouts curtos de sessão, flags de cookie seguros e monitoramento de padrões incomuns de login.
Para quem lida com comunicações sensíveis, combinar 2FA com ferramentas de criptografia ponta a ponta faz sentido. Um guia de criptografia PGP cobre como a criptografia assimétrica protege o conteúdo de mensagens em trânsito, enquanto 2FA protege o acesso às contas que enviam e recebem essas mensagens. Eles resolvem problemas diferentes e funcionam bem juntos.
Códigos de Recuperação e Bloqueio de Conta
Toda configuração de 2FA precisa de um plano de recuperação. A maioria dos serviços gera um conjunto de códigos de backup de uso único quando você habilita a 2FA. Esses códigos ignoram o segundo fator e são para emergências — como perder acesso ao seu app autenticador.
Algumas regras que vale seguir: imprima-os e guarde em algum lugar fisicamente seguro. Armazene-os em um gerenciador de senhas como nota criptografada. Nunca os coloque no mesmo lugar que sua senha. Regenere-os imediatamente se achar que foram expostos.
Para TOTP especificamente, se você usa um app com suporte a backup criptografado como Authy, 1Password ou Bitwarden, ative isso. Se seu app não suporta backup, fotografe o QR code ou copie a chave de entrada manual quando configurar, e armazene de forma segura com seus códigos de backup.
Resumo e Pontos-Chave
A autenticação de dois fatores é um dos controles mais efetivos que você tem para proteger contas, e não é mais opcional para qualquer coisa que importa.
“The only secure computer is one that's unplugged, locked in a safe, and buried 20 feet under the ground in a secret location.”
— Dennis Hughes
2FA por SMS é melhor que nada mas deve ser substituída por TOTP ou chave física sempre que possível.
Perguntas Frequentes
O que é autenticação de dois fatores e por que eu preciso dela?
A autenticação de dois fatores (2FA) adiciona uma segunda etapa ao seu processo de login, exigindo tanto sua senha quanto um código temporário do seu celular ou e-mail. Isso significa que mesmo se alguém roubar sua senha, ainda não conseguirá acessar sua conta sem esse segundo código. É uma das formas mais simples e eficazes de proteger suas contas online.
Como configuro a autenticação de dois fatores na minha conta?
A maioria dos serviços permite ativar o 2FA nas configurações de segurança ou privacidade da sua conta, geralmente em uma opção como 'Autenticação de Dois Fatores' ou 'Verificação de Login'. Você normalmente escolhe receber códigos por mensagem de texto, e-mail ou um aplicativo autenticador como Google Authenticator ou Authy. Siga as etapas na tela para vincular seu telefone ou aplicativo e depois verifique com um código de teste para confirmar que está funcionando.
O que devo fazer se perder o acesso ao meu dispositivo de autenticação de dois fatores?
Quando você configura o 2FA, a maioria dos serviços fornece códigos de backup — guarde-os em um local seguro como um gerenciador de senhas ou imprima e guarde em lugar protegido. Se você perdeu tanto seu dispositivo quanto seus códigos de backup, precisará passar pelo processo de recuperação de conta do serviço, que geralmente envolve verificar sua identidade por e-mail ou documento. Para evitar ficar bloqueado, é um bom hábito registrar um número de telefone alternativo ou salvar esses códigos de recuperação antes de precisar deles.
Recursos em vídeo
Fontes & Leitura adicional
- Tor Project — Official site of the Tor network and Tor Browser.
- Tor Browser Manual — Setup, security levels, bridges and troubleshooting.
- Wikipedia: Onion routing — How layered encryption routing works, with history.
- Yubico Documentation — Official guides for YubiKey setup and use.
- NIST Cybersecurity Framework — Reference framework for identifying, protecting and responding to threats.
- EFF — Digital rights organisation with security explainers.
- OWASP — Open standards and cheat sheets for application security.