Guia Completo sobre YubiKey e Chaves de Segurança Físicas
Senhas sozinhas não conseguem barrar ataques de phishing modernos. Chaves de segurança físicas como YubiKey fornecem autenticação física que impede o roubo de contas mesmo quando as credenciais são comprometidas. Este guia cobre como funcionam, configuração e qual chave escolher.
Nesta página
Senhas simplesmente não são mais suficientes. Bilhões de credenciais vazam todos os anos através de violações de dados, e ataques de phishing ficaram genuinamente sofisticados. Chaves de segurança de hardware resolvem um problema que nenhuma política de senhas consegue: elas tornam o roubo de conta fisicamente impossível, mesmo depois que sua senha foi comprometida. YubiKey é a opção mais usada no mercado, e funciona transformando a autenticação em algo que um invasor não consegue falsificar pela internet.
O Que Chaves de Segurança de Hardware Realmente Fazem
Uma chave de segurança de hardware é um pequeno dispositivo USB ou NFC que prova sua identidade através de criptografia. O segredo nunca sai do dispositivo — nem para o seu navegador, nem para o servidor, nem para lugar nenhum. Quando você faz login, o site envia um desafio para o seu YubiKey, que assina com uma chave privada armazenada no hardware. O servidor verifica essa assinatura contra a chave pública que você registrou durante a configuração.
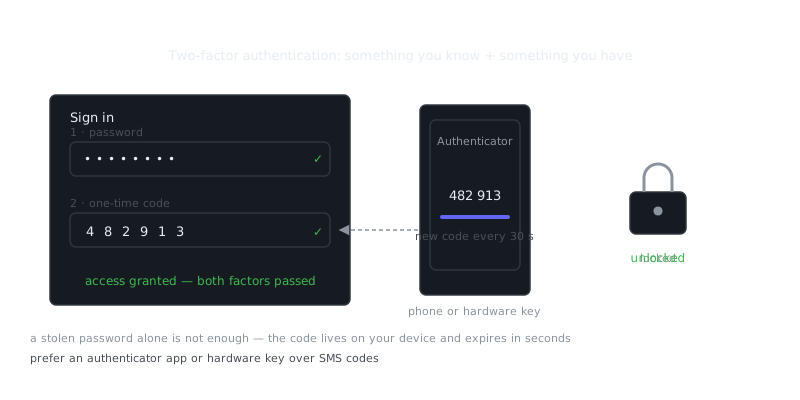
Isso derrota completamente o phishing. Mesmo que você digite sua senha em uma página de login falsa convincente, o invasor ainda não consegue entrar sem segurar fisicamente o seu YubiKey. Autenticação de dois fatores por SMS não aguenta a pressão aqui — clonagem de SIM e engenharia social permitem que invasores interceptem mensagens de texto remotamente. Uma chave de hardware corta esse vetor de ataque pela raiz.
YubiKey suporta uma ampla gama de protocolos de autenticação. FIDO2/WebAuthn cuida de login sem senha. FIDO U2F cobre configurações legadas de dois fatores. OATH-TOTP gera códigos baseados em tempo para serviços que ainda não migraram para FIDO. PIV lida com autenticação baseada em certificado, e OpenPGP cobre criptografia de email e assinatura de código. Uma única chave cuida de tudo, desde sua conta Google até assinatura de commits Git.
Escolhendo o YubiKey Certo
A Yubico fabrica vários modelos voltados para diferentes configurações. Sua escolha depende principalmente de quais portas seus dispositivos têm e se você precisa tocar no seu celular.
| Modelo | Tipo USB | NFC | FIPS 140-2 | Faixa de Preço | Melhor Para |
|---|---|---|---|---|---|
| YubiKey 5 NFC | USB-A | Sim | Não | $55 | Maioria dos usuários, suporte mobile |
| YubiKey 5C NFC | USB-C | Sim | Não | $55 | Notebooks modernos, mobile |
| YubiKey 5 Nano | USB-A | Não | Não | $50 | Conexão permanente no notebook |
| YubiKey 5C Nano | USB-C | Não | Não | $50 | Conexão permanente no MacBook |
| Security Key NFC | USB-A | Sim | Não | $29 | Apenas FIDO2/U2F, opção econômica |
| YubiKey 5 FIPS | USB-A | Não | Sim | $70 | Governo, compliance |
Para a maioria das pessoas, o YubiKey 5 NFC é a escolha certa. USB-A funciona com praticamente qualquer desktop e notebook mais antigo, e NFC permite que você toque para autenticar no seu celular. O Security Key NFC é mais barato a $29, mas só suporta protocolos FIDO — sem TOTP, sem PGP. Se você precisa de algum desses recursos, vai querer um da série 5.
Compre pelo menos duas chaves. Registre ambas em cada conta importante e guarde uma em lugar seguro como backup. Perder sua única chave sem um backup registrado geralmente significa passar por processos dolorosos de recuperação de conta — e às vezes não há recuperação alguma.
Configurando Seu YubiKey
A configuração inicial leva menos de uma hora, mas vale a pena fazer com cuidado. A maioria das pessoas precisa de FIDO2 para serviços web e OATH-TOTP para sites que ainda não adicionaram suporte a chaves de hardware.
Configurando Autenticação FIDO2
FIDO2 não precisa de instalação de software. Chrome, Firefox, Safari e Edge todos suportam nativamente. Vá nas configurações de segurança da sua conta — Google, GitHub, Microsoft, Dropbox e centenas de outros serviços suportam FIDO2 hoje.
Para contas Google:
- Acesse myaccount.google.com/security
- Selecione "Verificação em duas etapas"
- Role até "Chaves de segurança" e clique em "Adicionar chave de segurança"
- Insira seu YubiKey quando solicitado
- Toque no disco dourado da chave
- Dê um nome à chave para poder identificá-la depois
Faça isso com sua chave de backup também. Alguns serviços limitam quantas chaves você pode registrar, então priorize sua chave principal e backup primeiro. As chaves privadas geradas durante o registro vivem apenas no próprio YubiKey — perca ambas as chaves e essas credenciais se foram para sempre.
Gerenciando Códigos TOTP
Alguns serviços ainda usam códigos de seis dígitos baseados em tempo em vez de FIDO2. Em vez de armazenar esses segredos no Google Authenticator, você pode colocá-los no seu YubiKey usando o recurso OATH-TOTP.
“There are only two types of companies: those that have been hacked and those that will be.”
— Robert Mueller
Instale o app Yubico Authenticator, que roda em Windows, macOS, Linux, iOS e Android. Quando um serviço mostrar um QR code para "configuração de app autenticador":
- Abra o Yubico Authenticator
- Insira seu YubiKey
- Clique em "Adicionar conta"
- Escaneie o QR code ou insira a chave secreta manualmente
- Dê um nome claro para a conta
Seu YubiKey só gera códigos quando está fisicamente conectado ou tocado via NFC. Isso é significativamente mais seguro que TOTP baseado em app, onde os segredos ficam no seu celular e malware pode potencialmente extraí-los. A desvantagem é que você precisa da sua chave presente sempre que gerar um código.
Configure ambas as chaves com segredos TOTP idênticos. Ao escanear o QR code durante a configuração, ou salve a chave secreta ou escaneie duas vezes — uma por YubiKey.
Armazenamento de Chave PGP
Se você trabalha com criptografia PGP, YubiKeys funcionam como cartões inteligentes para armazenar chaves privadas. Uma vez que você move uma chave privada para o YubiKey, ela não pode ser extraída — apenas usada para assinar ou descriptografar. Mesmo se seu computador for comprometido, sua chave privada fica segura.
# Gerar uma nova chave PGP
gpg --full-generate-key

# Editar a chave para adicionar subchaves para assinatura, criptografia, autenticação
gpg --expert --edit-key YOUR_KEY_ID

# Mover subchaves para o YubiKey (operação irreversível)
gpg --edit-key YOUR_KEY_ID
> key 1
> keytocard
> key 2
> keytocard
> save
Depois de mover as chaves para o YubiKey, você vai precisar da chave física presente para assinar commits Git ou descriptografar emails. A chave também requer um PIN separado das suas senhas de conta, então roubo físico sozinho não é suficiente — um invasor precisa da chave e do PIN.
Considerações Práticas de Segurança
Chaves de hardware param ataques remotos, mas transferem algum risco para o mundo físico. Alguém que rouba seu YubiKey e conhece sua senha pode entrar. Esse é um ataque muito mais difícil de executar do que roubar uma senha online, mas vale pensar sobre isso se você é um alvo de alto valor.
Configure um PIN para operações PIV e PGP. Três tentativas erradas de PIN travam a chave e requerem um PUK para resetar. Falhe tentativas suficientes de PUK e a chave trava permanentemente — seus dados ficam protegidos, mas você está na sua chave de backup a partir desse ponto.
# Configurar PIN PIV (padrão é 123456)
ykman piv access change-pin

# Configurar PIN PGP (padrão é 123456)
ykman openpgp access set-pin

# Configurar PIN FIDO2 para login sem senha
ykman fido access change-pin
Mantenha sua chave de backup em algum lugar separado da sua principal. Se ambas estiverem na mesma mochila de notebook e ela for roubada, você fica trancado fora de tudo. Um cofre bancário, uma gaveta trancada em casa, ou a casa de um familiar de confiança funcionam bem. Sempre que você registrar sua chave principal em um novo serviço, registre o backup também.
Pense no seu modelo de ameaça real aqui. Para a maioria das pessoas, YubiKeys defendem contra phishing, credential stuffing e roubo de conta remoto — o que cobre a grande maioria dos ataques reais. Eles não protegem contra malware já rodando na sua máquina, keyloggers capturando senhas antes delas chegarem ao navegador, ou alguém com acesso físico ao seu computador desbloqueado. Senhas fortes ainda importam, porque o YubiKey prova que você tem a chave, não que você é a pessoa que originalmente criou a conta.
Além de Logins Básicos
Acesso SSH a servidores pode exigir um YubiKey, o que elimina o risco de chaves SSH roubadas completamente. Você pode configurar o OpenSSH para usar as capacidades PIV ou FIDO2 da chave:
# Gerar chave SSH FIDO2-resident
ssh-keygen -t ed25519-sk -C "[email protected]"

# A chave é armazenada no próprio YubiKey
Perguntas Frequentes
O que é uma YubiKey e por que preciso de uma?
Uma YubiKey é um pequeno dispositivo físico que você conecta ao computador ou aproxima do celular para verificar sua identidade ao fazer login. Ela funciona como um segundo fator de autenticação, o que significa que mesmo se alguém roubar sua senha, ainda não conseguirá acessar suas contas sem a chave física. É uma das formas mais eficazes de proteger contas contra phishing e acesso não autorizado.
Como configurar uma YubiKey com minhas contas?
A maioria dos serviços principais como Google, GitHub e Microsoft permite adicionar uma chave de segurança nas configurações de autenticação de dois fatores — procure por uma opção chamada 'Chave de Segurança' ou 'Chave Física'. Você conecta a YubiKey, clica no botão quando solicitado, e o site a registra na sua conta. Depois disso, cada login vai pedir que você insira e toque na chave para confirmar que é realmente você.
O que acontece se eu perder minha YubiKey?
Se você perder sua YubiKey, ainda pode recuperar o acesso às suas contas usando códigos de backup ou um método secundário de autenticação, por isso é importante salvar os códigos de backup quando você configurar a autenticação de dois fatores pela primeira vez. A maioria dos serviços também permite registrar mais de uma chave de segurança, então manter uma YubiKey reserva guardada em lugar seguro é uma boa precaução. Assim que recuperar o acesso, você deve imediatamente remover a chave perdida das configurações da sua conta.
Recursos em vídeo
Fontes & Leitura adicional
- Yubico Documentation — Official guides for YubiKey setup and use.
- NIST Cybersecurity Framework — Reference framework for identifying, protecting and responding to threats.
- EFF — Digital rights organisation with security explainers.
- OWASP — Open standards and cheat sheets for application security.
- GnuPG Documentation — Manuals and how-tos for GPG key management and encryption.
- CISA — US cybersecurity agency guidance for individuals and organisations.
- Have I Been Pwned — Check whether an email or password appeared in a known breach.