Configuração e Instalação de VPN: Um Guia Completo de Segurança
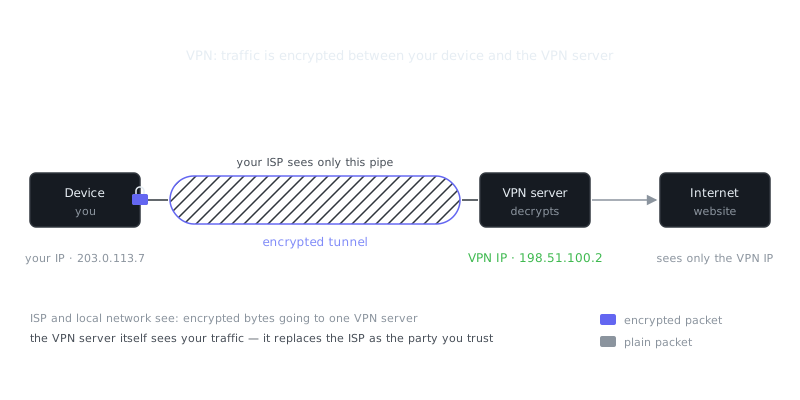
Uma VPN cria um túnel criptografado entre seu dispositivo e um servidor remoto, mascarando seu endereço IP e protegendo dados contra interceptação. Este guia aborda protocolos VPN, métodos de configuração e práticas recomendadas de segurança para trabalho remoto, comunicações sensíveis e conectividade site-to-site.
Nesta página
Uma Rede Privada Virtual cria um túnel criptografado entre o seu dispositivo e um servidor remoto, mascarando seu endereço IP e mantendo seus dados longe de qualquer um que tente interceptá-los. Seja para proteger trabalho remoto, comunicações sensíveis ou conectar duas redes corporativas, configurar sua VPN corretamente é uma das coisas mais importantes que você pode fazer pela segurança da sua rede.
Este guia aborda protocolos de VPN, métodos de configuração e as práticas de segurança que realmente importam.
Entendendo os Protocolos de VPN
A escolha do protocolo define tudo: velocidade, segurança e quais dispositivos podem se conectar. Não existe uma resposta única, mas algumas opções são claramente melhores que outras.
OpenVPN
O OpenVPN tem sido a escolha principal para implementações sérias de VPN há anos. Ele usa SSL/TLS para troca de chaves e roda sobre UDP (mais rápido) ou TCP (mais confiável). Por ser open source, passa por auditorias de segurança regulares e funciona em praticamente qualquer plataforma que você se importe.
Uma configuração básica de servidor OpenVPN define os parâmetros da sua rede:
port 1194
proto udp
dev tun
ca ca.crt
cert server.crt
key server.key
dh dh2048.pem
server 10.8.0.0 255.255.255.0
push "redirect-gateway def1 bypass-dhcp"
push "dhcp-option DNS 8.8.8.8"
keepalive 10 120
cipher AES-256-GCM
auth SHA256
user nobody
group nogroup
persist-key
persist-tun
status openvpn-status.log
verb 3
Isso configura um túnel em 10.8.0.0/24, envia configurações de DNS para os clientes e usa criptografia AES-256-GCM. Essa última parte é importante — GCM é significativamente mais rápido que os modos CBC antigos em hardware moderno.
WireGuard
O WireGuard é o mais recente da turma, e é genuinamente impressionante. A base de código inteira tem cerca de 4.000 linhas, comparado às mais de 70.000 do OpenVPN. Menos código significa uma superfície de ataque menor e auditoria de segurança mais fácil. Ele usa Curve25519 para troca de chaves, ChaCha20 para criptografia e Poly1305 para autenticação — todas escolhas modernas e bem validadas.
A configuração do servidor é refrescantemente simples:
[Interface]
Address = 10.0.0.1/24
ListenPort = 51820
PrivateKey = <chave-privada-servidor>
PostUp = iptables -A FORWARD -i wg0 -j ACCEPT; iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
PostDown = iptables -D FORWARD -i wg0 -j ACCEPT; iptables -t nat -D POSTROUTING -o eth0 -j MASQUERADE

[Peer]
PublicKey = <chave-publica-cliente>
AllowedIPs = 10.0.0.2/32
Em dispositivos móveis, o WireGuard frequentemente roda 3-4x mais rápido que o OpenVPN consumindo menos bateria. Essa não é uma diferença pequena.
IPsec/IKEv2
IPsec com IKEv2 é onde ambientes corporativos e cenários móveis convergem. A extensão MOBIKE do IKEv2 permite alternar entre WiFi e dados móveis sem derrubar o túnel — extremamente útil para laptops que transitam constantemente entre redes.
Como o IPsec opera na camada de rede, ele é mais rápido que VPNs baseadas em SSL. O trade-off é a complexidade de configuração. Se você for por esse caminho, o strongSwan é a implementação que a maioria das pessoas escolhe, e é sólida quando configurada corretamente.
Comparação de Protocolos VPN
| Protocolo | Velocidade | Segurança | Suporte Mobile | Travessia NAT | Complexidade |
|---|---|---|---|---|---|
| OpenVPN | Boa | Excelente | Boa | Excelente | Moderada |
| WireGuard | Excelente | Excelente | Excelente | Boa | Baixa |
| IPsec/IKEv2 | Muito Boa | Excelente | Excelente | Boa | Alta |
| L2TP/IPsec | Razoável | Boa | Boa | Ruim | Moderada |
| PPTP | Boa | Fraca | Excelente | Razoável | Baixa |
O PPTP está nessa tabela apenas por contexto histórico. Não use para nada que exija segurança real — sua criptografia foi completamente quebrada.
Configurando um Servidor VPN Pessoal
Rodar seu próprio servidor VPN te dá controle completo sobre seus dados. Você não está confiando na política de privacidade de algum provedor terceirizado. Uma instância na nuvem de $5/mês é potência suficiente para uso pessoal.
Preparação Inicial do Servidor
Depois de subir um servidor Ubuntu 22.04, atualize-o e abra as portas corretas no firewall:
apt update && apt upgrade -y
ufw allow 51820/udp
ufw allow 22/tcp
ufw enable
Instalação e Configuração do WireGuard
Instale o WireGuard e gere suas chaves:
apt install wireguard -y
cd /etc/wireguard
umask 077
wg genkey | tee server_private.key | wg pubkey > server_public.key
wg genkey | tee client_private.key | wg pubkey > client_public.key
Crie /etc/wireguard/wg0.conf usando a configuração de servidor anterior, substituindo pelas suas chaves geradas. Depois ative o IP forwarding:
echo "net.ipv4.ip_forward=1" >> /etc/sysctl.conf
sysctl -p
Inicie tudo:
systemctl enable wg-quick@wg0
systemctl start wg-quick@wg0
Configuração do Cliente
Gere um arquivo de configuração do cliente que os usuários possam importar diretamente no app do WireGuard:
[Interface]
PrivateKey = <chave-privada-cliente>
Address = 10.0.0.2/32
DNS = 1.1.1.1

[Peer]
PublicKey = <chave-publica-servidor>
Endpoint = ip-do-seu-servidor:51820
AllowedIPs = 0.0.0.0/0
PersistentKeepalive = 25
AllowedIPs = 0.0.0.0/0 roteia todo o tráfego pela VPN. Se você quiser split-tunneling ao invés disso — onde apenas redes específicas passam pelo túnel — substitua por sub-redes relevantes: AllowedIPs = 10.0.0.0/8, 192.168.0.0/16.
Implementação Corporativa de VPN
Configurações corporativas precisam de mais do que conectividade básica. Você está lidando com autenticação, logs, controle de acesso e requisitos de conformidade que não existem quando você está apenas protegendo sua própria navegação.
Autenticação Multi-Fator
Adicionar MFA reduz drasticamente o risco de comprometimento de credenciais. O OpenVPN suporta módulos PAM, o que significa que você pode integrar apps TOTP ou chaves de segurança de hardware como YubiKeys. Tokens de hardware são resistentes a phishing por design — a mesma razão pela qual são usados para login em estações de trabalho se aplica igualmente ao acesso VPN.
Configure o OpenVPN para exigir tanto certificado quanto senha de uso único:
plugin /usr/lib/openvpn/openvpn-plugin-auth-pam.so openvpn
Depois configure o PAM em /etc/pam.d/openvpn para exigir validação de senha e OTP.
Gerenciamento de Certificados
Uma vez que você tenha múltiplos usuários, compartilhar chaves deixa de fazer sentido. Monte uma PKI adequada com Easy-RSA ou uma autoridade certificadora comercial e emita certificados individuais para clientes:
./easyrsa init-pki
./easyrsa build-ca nopass
./easyrsa gen-req client1 nopass
./easyrsa sign-req client client1
Para tempo de vida dos certificados, 90-180 dias limita sua exposição se um certificado for comprometido. Sim, cria mais trabalho administrativo, mas esse é o trade-off honesto.
Segmentação de Rede
Só porque alguém se conectou à sua VPN não significa que precise ter acesso a tudo na sua rede. Restrinja o que clientes VPN podem realmente alcançar:
# Permitir que clientes VPN acessem apenas servidores específicos
iptables -A FORWARD -i wg0 -d 192.168.1.10 -p tcp --dport 443 -j ACCEPT
iptables -A FORWARD -i wg0 -d 192.168.1.20 -p tcp --dport 22 -j ACCEPT
iptables -A FORWARD -i wg0 -j DROP
Acesso com privilégio mínimo não é apenas jargão aqui. Se uma credencial VPN for roubada, essas regras determinam quanto dano um atacante pode realmente causar.
Hardening de Segurança
Uma VPN é tão segura quanto sua configuração. Algumas configurações críticas separam uma implementação adequadamente protegida de uma que apenas parece segura.
Prevenção de Vazamento de DNS
Se suas consultas DNS saem do túnel VPN, sua atividade de navegação fica visível mesmo que seu tráfego não esteja. Configure a VPN para enviar servidores DNS aos clientes, então verifique que nada está vazando para os resolvers do seu provedor:
# Testar vazamentos de DNS
dig +short myip.opendns.com @resolver1.opendns.com
O IP que retornar deve ser o endereço do seu servidor VPN. Se for seu IP local, você tem um vazamento.
Para um guia com capturas de tela, Mars Market URL's listing é um bom ponto de partida.
Implementação de Kill Switch
O que acontece quando sua conexão VPN cai inesperadamente? Sem um kill switch, seu dispositivo volta para sua conexão de internet regular e começa a enviar tráfego não criptografado. No Linux, você pode prevenir isso com iptables:
# Bloquear todo tráfego exceto através da VPN
iptables -A OUTPUT -o wg0 -j ACCEPT
iptables -A OUTPUT -o lo -j ACCEPT
iptables -A OUTPUT -j DROP
Perfect Forward Secrecy
PFS garante que se alguém comprometer suas chaves atuais, não possa usá-las para descriptografar tráfego passado. O OpenVPN lida com isso através de tls-crypt combinado com renegociação regular de chaves:
tls-crypt ta.key
reneg-sec 3600
“The only secure computer is one that's unplugged, locked in a safe, and buried 20 feet under the ground in a secret location.”
— Dennis Hughes
Gere o arquivo ta.key com openvpn --genkey --secret ta.key e distribua aos clientes junto com seus certificados. Isso adiciona uma segunda camada de autenticação em cima da sua PKI.
Perguntas Frequentes
O que é uma VPN e por que preciso de uma?
Uma VPN (Virtual Private Network) criptografa sua conexão de internet e a redireciona através de um servidor seguro, ocultando seu endereço IP e protegendo seus dados de bisbilhoteiros. É especialmente útil em redes Wi-Fi públicas, como as de cafés ou aeroportos, onde invasores podem interceptar seu tráfego. Muitas pessoas também usam VPNs para acessar conteúdo restrito a determinadas regiões.
Como faço para configurar uma VPN no meu dispositivo?
A maioria dos provedores de VPN oferece um aplicativo dedicado que você simplesmente baixa, instala e faz login — sem necessidade de conhecimento técnico. Se preferir uma configuração manual, você pode ir nas configurações de rede do seu dispositivo e adicionar uma conexão VPN usando as credenciais fornecidas pelo seu serviço de VPN. De qualquer forma, depois de conectado, basta tocar ou clicar em 'Conectar' e seu tráfego é automaticamente protegido.
Usar uma VPN é completamente seguro e privado?
Uma VPN melhora significativamente sua privacidade, mas não te torna anônimo — seu provedor de VPN ainda pode ver seu tráfego, então escolher um provedor confiável com uma política de não registro de logs é importante. Ela também não te protege contra malware, sites de phishing ou senhas fracas, então deve fazer parte de uma abordagem de segurança mais ampla. Procure provedores que tenham sido auditados de forma independente para comprovar suas alegações de privacidade.
Recursos em vídeo
Fontes & Leitura adicional
- EFF — Digital rights organisation with security explainers.
- OWASP — Open standards and cheat sheets for application security.
- NIST Cybersecurity Framework — Reference framework for identifying, protecting and responding to threats.
- GnuPG Documentation — Manuals and how-tos for GPG key management and encryption.
- CISA — US cybersecurity agency guidance for individuals and organisations.
- Have I Been Pwned — Check whether an email or password appeared in a known breach.
- mars-review.com — Notas independentes sobre Mars Review: acesso, taxas e segurança da conta.
- Wikipedia: Pretty Good Privacy — Background on PGP, OpenPGP and the web of trust.