Guia Completo de Configuração de Cold Storage para Ativos Digitais
Cold storage mantém suas chaves privadas em dispositivos que nunca se conectam à internet, oferecendo a defesa mais forte contra ataques remotos. Este guia cobre seleção de hardware, geração segura de chaves e práticas de segurança operacional para proteger seus ativos digitais com uma superfície de ataque limitada apenas ao acesso físico.
Nesta página
Cold storage significa manter chaves privadas ou material criptográfico sensível em um dispositivo que nunca teve contato com a internet. É a defesa mais eficaz contra ataques remotos e, quando configurado corretamente, a única forma de um atacante chegar nas suas chaves é estando fisicamente na frente do seu hardware. Este guia percorre todo o processo, desde a escolha do hardware certo até os hábitos que mantêm tudo seguro no dia a dia.
Por Que Cold Storage É Importante
Hot wallets e gerenciamento de chaves na nuvem são convenientes. Mas essa conveniência tem um custo real. Sistemas conectados ficam expostos a malware, phishing, ataques à cadeia de suprimentos e violações de servidor que você não tem como controlar.
Olha o que aconteceu no incidente da Slope wallet em 2022: chaves privadas estavam sendo enviadas para servidores remotos sem o conhecimento dos usuários. E as pessoas que mantinham seus ativos em cold storage? Completamente ilesas. Quando suas chaves nunca tocam um dispositivo conectado à rede, atacantes remotos não têm o que alcançar. Não existe vetor de ataque.
Cold storage também não é só pra cripto. Profissionais de segurança usam máquinas air-gapped para armazenar chaves mestras GPG, chaves privadas de autoridades certificadoras e chaves de criptografia de backup. Os mesmos princípios se aplicam a todos esses casos de uso.
Escolhendo Seu Hardware
O hardware certo depende do seu modelo de ameaça e de com que frequência você precisa assinar transações ou descriptografar dados.
Hardware Wallets Dedicadas
Hardware wallets feitas especificamente pra isso como Ledger, Trezor e Coldcard são projetadas com esse propósito. Rodam firmware minimalista, expõem uma superfície de ataque limitada e exigem confirmação física para cada operação de assinatura.
| Dispositivo | Firmware Open Source | Suporte Air-Gap | Faixa de Preço | Melhor Para |
|---|---|---|---|---|
| Trezor Model T | Sim (totalmente) | Não (apenas USB) | ~$180 | Uso geral, iniciantes |
| Coldcard Mk4 | Sim (totalmente) | Sim (PSBT via SD) | ~$150 | Bitcoin, usuários avançados |
| Ledger Flex | Parcial | Não | ~$250 | Multi-ativos, conveniência |
| Foundation Passport | Sim (totalmente) | Sim (QR + SD) | ~$260 | Usuários focados em privacidade |
| Keystone Pro | Sim (totalmente) | Sim (códigos QR) | ~$170 | Puristas do air-gap |
Firmware totalmente open-source importa porque você pode realmente verificar o código rodando no dispositivo. Firmware closed-source significa que você está confiando no fabricante — e num modelo de ameaça sério, essa é uma suposição significativa a se fazer.
Computadores Air-Gapped
Para gerenciar chaves GPG, autoridades certificadoras ou operações de assinatura de alto valor, um computador air-gapped dedicado te dá mais flexibilidade que uma hardware wallet. Um notebook recondicionado com o hardware Wi-Fi fisicamente removido (não apenas desabilitado no software) rodando Tails OS ou uma instalação mínima do Debian é uma escolha sólida e prática.
Nunca conecte essa máquina à internet. Nem uma vez sequer. "Air-gapped" significa exatamente isso — uma separação física entre a máquina e qualquer rede.
Configurando um Sistema Air-Gapped
Preparando a Máquina
Comece com uma máquina que nunca foi conectada à rede, ou uma que você está disposto a formatar completamente.
# Verifique a assinatura da ISO do Tails antes de gravar no USB
gpg --keyserver hkps://keyserver.ubuntu.com --recv-keys A490D0F4D311A4153E2BB7CADBB802B258ACD84F
gpg --verify tails-amd64-6.x.img.sig tails-amd64-6.x.img

# Grave no USB no Linux
sudo dd if=tails-amd64-6.x.img of=/dev/sdX bs=4M status=progress && sync
Faça boot pelo USB, selecione "Persistent Storage" durante a configuração e habilite persistência criptografada para seu keyring.
Gerando Chaves Offline
Uma vez que você estiver no ambiente air-gapped, gere suas chaves com entropia máxima. No Tails, o pool de entropia já vem bem alimentado por padrão.
# Gere uma chave mestra GPG (offline, air-gapped)
gpg --full-generate-key --expert

# Escolha: (8) RSA (defina suas próprias capacidades)
# Desabilite Sign e Encrypt, mantenha apenas Certify para a chave mestra
# Tamanho da chave: 4096
# Expiração: 2y (rotacione regularmente)

# Exporte a chave pública para uso em máquinas conectadas
gpg --export --armor [email protected] > public-key.asc

# Exporte subchaves para um USB criptografado separado para uso diário
gpg --export-secret-subkeys --armor [email protected] > subkeys.asc
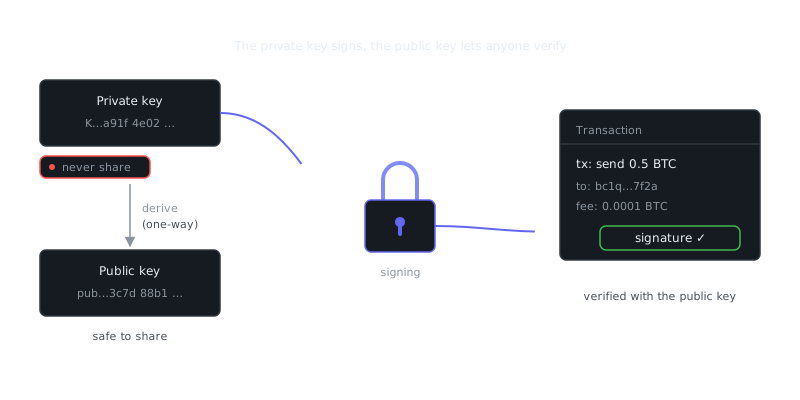
A chave mestra fica na máquina air-gapped. As subchaves vão para uma YubiKey ou USB criptografado para assinatura diária. Isso espelha como autoridades certificadoras funcionam: a CA raiz assina CAs subordinadas offline, e essas CAs subordinadas cuidam das operações do dia a dia.
Transferindo Dados com Segurança
A transferência de dados entre a máquina air-gapped e uma máquina conectada deve acontecer apenas via códigos QR ou mídia física que você verificou. Não use pen drives que tocaram ambos os ambientes sem escaneá-los primeiro.
Para assinar transações Bitcoin com uma Coldcard, o fluxo fica assim:
- Crie uma transação não assinada (PSBT) na sua máquina conectada
- Copie o arquivo
.psbtpara um cartão microSD - Insira o cartão na Coldcard, revise e assine
- Retorne o
.psbtassinado para a máquina conectada para broadcast
É um limite de confiança unidirecional. O dispositivo air-gapped assina; o dispositivo conectado faz o broadcast. Os dois nunca se comunicam diretamente.
Backup e Recuperação
Cold storage sem caminho de recuperação não é segurança — é uma forma de perder acesso permanente aos seus próprios ativos. Hardware falha. Mídia física se degrada. Você precisa de uma estratégia de backup que seja tanto segura quanto realmente recuperável.
Armazenamento de Seed Phrase
Para hardware wallets, a seed phrase BIP39 de 12 ou 24 palavras é tudo. Armazene em metal gravado (Cryptosteel, Bilodeau ou similar) em vez de papel, que queima e se degrada com o tempo. Mantenha pelo menos duas cópias em locais geograficamente separados.
Não armazene a seed phrase digitalmente. Não fotografe. Não digite em nenhum dispositivo. É aqui que a maioria das perdas acontece — as pessoas "temporariamente" colocam seeds num gerenciador de senhas ou app de notas na nuvem, essas contas são comprometidas e o estrago está feito.
Sobre isso: ferramentas como Bitwarden, 1Password e KeePassXC são ótimas para gerenciar credenciais de serviços, mas não são apropriadas para seed phrases de cold storage. Os modelos de ameaça são fundamentalmente diferentes. Um gerenciador de senhas vive online; uma seed phrase não pode.
Shamir's Secret Sharing para Usuários Avançados
Para configurações de alto valor, Shamir's Secret Sharing divide um segredo em N partes onde qualquer M delas reconstroem o original. O padrão SLIP-39 da Trezor implementa isso nativamente.
Exemplo: divisão 3-de-5
- Parte 1 → Cofre do banco, Banco A
- Parte 2 → Familiar de confiança, Cidade B
- Parte 3 → Cofre em casa
- Parte 4 → Advogado (envelope lacrado)
- Parte 5 → Cofre secundário em casa

Quaisquer 3 partes recuperam o segredo completo.
Nenhum comprometimento de local único é catastrófico.
Segurança Operacional
Controles de hardware e software só te levam até certo ponto. Como você realmente se comporta em relação ao seu cold storage determina se tudo isso se sustenta em condições do mundo real.
Segurança Física
A máquina air-gapped e as hardware wallets devem ficar num container trancado e com evidência de violação quando não estiverem em uso. Pense com cuidado se seu modelo de ameaça inclui coerção física. Se incluir, negação plausível se torna importante — algumas configurações usam um volume oculto ou uma wallet isca com um saldo pequeno que parece convincente sob inspeção.
Isso se conecta às ideias por trás da esteganografia, onde o objetivo não é apenas criptografar dados, mas esconder que dados sensíveis existem. Uma wallet isca visível sob um PIN e uma wallet real sob outro PIN consegue algo similar na camada física.
Boas Práticas de Cerimônia de Assinatura
Quando você realmente precisa usar o dispositivo de cold storage, mantenha disciplina. Trabalhe num espaço privado sem câmeras visíveis. Não fotografe a tela do dispositivo. Sempre verifique o endereço de destino na tela do próprio dispositivo, não apenas o que a interface do software mostra. E só reconecte a máquina em rede depois que a assinatura air-gapped estiver completa.
Esses passos seguem a mesma lógica de uma boa segurança de endpoints: minimize janelas de exposição, verifique por canal secundário e trate cada interação com um sistema de alto valor como uma superfície potencial de ataque.
Verificação Periódica
“The only secure computer is one that's unplugged, locked in a safe, and buried 20 feet under the ground in a secret location.”
— Dennis Hughes
Teste seu processo de recuperação pelo menos uma vez por ano. Restaure
Perguntas Frequentes
O que é cold storage e por que preciso disso para segurança?
Cold storage significa manter suas chaves privadas ou dados sensíveis em um dispositivo que nunca é conectado à internet, o que torna muito mais difícil para hackers acessarem. É comumente usado para carteiras de criptomoedas e credenciais sensíveis. Se seu modelo de ameaças inclui ataques online, cold storage é uma das proteções mais eficazes que você pode usar.
Qual hardware preciso para configurar cold storage?
No mínimo você precisa de um dispositivo dedicado — como uma hardware wallet, um laptop antigo ou um pen drive — que você manterá permanentemente offline após a configuração. Para proteção extra, muitas pessoas usam um computador air-gapped que nunca foi conectado à internet. Você também deve ter um local físico seguro, como um cofre, para guardar o dispositivo quando não estiver em uso.
Como faço backup seguro do meu cold storage para não perder o acesso?
Anote sua frase de recuperação ou chave privada em papel (ou grave em metal para maior durabilidade) e guarde em um local seguro separado do próprio dispositivo. Nunca armazene seu backup digitalmente ou tire foto dele, pois isso anula o propósito do cold storage. Manter duas cópias em locais físicos diferentes protege contra perda por incêndio, roubo ou desastre natural.
Recursos em vídeo
Fontes & Leitura adicional
- EFF — Digital rights organisation with security explainers.
- OWASP — Open standards and cheat sheets for application security.
- NIST Cybersecurity Framework — Reference framework for identifying, protecting and responding to threats.
- GnuPG Documentation — Manuals and how-tos for GPG key management and encryption.
- CISA — US cybersecurity agency guidance for individuals and organisations.
- Have I Been Pwned — Check whether an email or password appeared in a known breach.
- Wikipedia: Pretty Good Privacy — Background on PGP, OpenPGP and the web of trust.