Como a Autenticação Multifator Funciona e Por Que Você Precisa Dela
Uma senha sozinha não é mais proteção suficiente. A autenticação multifator (MFA) exige múltiplas credenciais independentes antes de conceder acesso, protegendo contra phishing, vazamentos e keyloggers. Este guia explica como a MFA funciona e como implementá-la de forma eficaz.
Nesta página
Senhas sozinhas não bastam mais. Mesmo uma senha forte e gerada aleatoriamente pode ser roubada por phishing, vazada em uma brecha de segurança ou capturada por um keylogger. A autenticação multifator (MFA) resolve isso exigindo mais de uma credencial independente antes de liberar o acesso. Veja como funciona, quais são suas opções e como realmente usar.
O Que É Autenticação Multifator
MFA exige dois ou mais tipos distintos de evidência para verificar quem você é. Elas se dividem em três categorias: algo que você sabe (uma senha, um PIN), algo que você tem (um celular, uma chave de hardware) e algo que você é (uma impressão digital, seu rosto). Para se qualificar como MFA de verdade, os fatores precisam vir de categorias diferentes. Exigir uma senha e uma pergunta de segurança não conta — ambos são fatores de conhecimento.
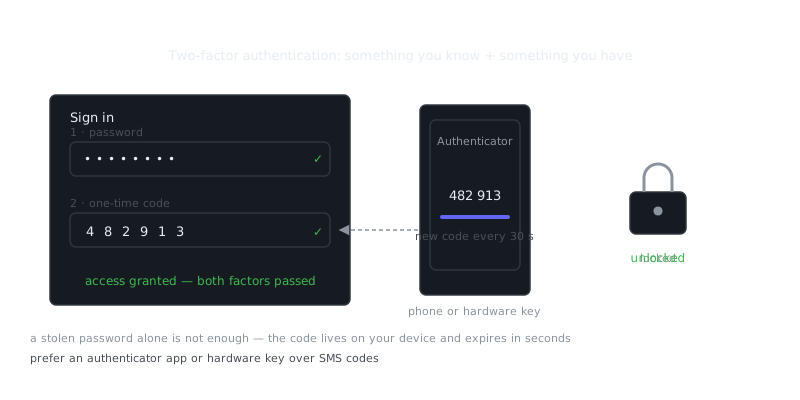
A configuração mais comum combina uma senha com uma senha de uso único baseada em tempo (TOTP) de um aplicativo autenticador ou uma mensagem SMS. Você digita sua senha e o sistema pede um código de seis dígitos que expira em 30 segundos. Um atacante que rouba sua senha ainda não consegue entrar sem seu celular.
Essa abordagem em camadas transforma a autenticação de um ponto único de falha em algo que exige múltiplos comprometimentos simultâneos. Mesmo que sua senha apareça em um vazamento na dark web, a credencial sozinha não vai abrir sua conta.
Fatores de Autenticação em Detalhe
Fatores de Conhecimento
Senhas, PINs e respostas de perguntas de segurança se encaixam aqui. Sua eficácia depende inteiramente de complexidade e exclusividade. Reutilize uma senha em vários serviços e ela se torna uma chave mestra no momento em que qualquer um desses serviços sofre uma invasão.
Perguntas de segurança caíram em desuso, e por bom motivo. O nome de solteira da sua mãe ou a rua onde você cresceu geralmente podem ser encontrados em registros públicos ou com uma rápida olhada nas suas redes sociais — dificilmente um segredo.
Fatores de Posse
Estes exigem algo físico ou digital que você realmente possui. Chaves de segurança de hardware como YubiKeys são a opção mais forte aqui. São dispositivos USB ou NFC que armazenam chaves criptográficas e não podem ser duplicados remotamente. Quando você se autentica, a chave executa um desafio-resposta criptográfico que prova sua presença sem enviar nenhum segredo que possa ser interceptado.
Aplicativos autenticadores como Google Authenticator ou Authy geram códigos TOTP a partir de um segredo compartilhado armazenado no seu dispositivo. Códigos SMS funcionam, mas são o fator de posse mais fraco — um ataque de troca de SIM pode redirecionar suas mensagens para o celular de outra pessoa em minutos. Notificações push para um dispositivo registrado são melhores que SMS porque usam canais criptografados e frequentemente exigem confirmação biométrica antes de aprovar.
Fatores de Inerência
Impressões digitais, reconhecimento facial, escaneamento de íris, padrões de voz — estes verificam características biológicas. Smartphones tornaram a biometria acessível para a maioria das pessoas, embora a qualidade varie entre implementações. Os melhores sistemas armazenam modelos biométricos em enclaves de hardware seguros, então mesmo que seu dispositivo seja comprometido, os dados biométricos subjacentes não podem ser reconstruídos.
Biometria comportamental — padrões de digitação, movimentos do mouse, até análise de marcha — é uma área emergente que pode fornecer autenticação contínua em vez de uma única verificação no login.
Comparação de Métodos MFA
| Método | Nível de Segurança | Conveniência | Resistência a Phishing | Custo |
|---|---|---|---|---|
| Códigos SMS | Baixo | Alto | Não | Grátis |
| App autenticador (TOTP) | Médio | Alto | Não | Grátis |
| Notificações push | Médio-Alto | Muito Alto | Parcial | Grátis |
| Chave de segurança de hardware | Muito Alto | Médio | Sim | R$100-R$400 |
| Biometria (dispositivo) | Médio-Alto | Muito Alto | Sim | Incluído no dispositivo |
| Biometria (corporativo) | Alto | Alto | Sim | R$2500-R$25000+ |
Resistência a phishing importa mais do que a maioria das pessoas percebe. Um site de phishing sofisticado pode atuar como proxy — capturando sua senha e código TOTP em tempo real e encaminhando-os para o serviço real antes que seu código expire. Chaves de segurança de hardware usando FIDO2/WebAuthn evitam isso inteiramente ao verificar criptograficamente a identidade do site. Um ataque de proxy simplesmente não funciona contra elas.
Implementando MFA como Usuário
Comece com contas que protegem os ativos mais críticos: email, banco, armazenamento na nuvem e seu gerenciador de senhas. Email merece atenção especial porque é o mecanismo de recuperação para quase tudo. Entre na caixa de entrada de alguém e você pode redefinir senhas em toda a vida digital dessa pessoa.
Para a proteção mais forte, use chaves de segurança de hardware como seu método principal e um aplicativo autenticador como backup. Registre duas chaves para não ficar bloqueado se perder uma. Guarde seus códigos de backup em algum lugar seguro e separado dos seus dispositivos principais — um gerenciador de senhas ou um arquivo criptografado funciona bem.
Evite MFA baseado em SMS quando existirem opções melhores, mas se for sua única escolha, use mesmo assim. É melhor que nada. E se você estiver preso ao SMS, ligue para sua operadora de celular e pergunte sobre adicionar um PIN à sua conta para bloquear troca de SIM.
Quando você configurar um aplicativo autenticador, salve o código QR ou chave de configuração em algum lugar seguro. Você vai precisar para restaurar seus códigos se perder seu dispositivo. Alguns apps oferecem backup criptografado na nuvem, o que equilibra conveniência e segurança razoavelmente bem.
Exemplo: Configurando TOTP com uma Conta de Sistema Linux
MFA não é só para serviços web. Você pode proteger o acesso ao sistema local também:
# Instalar o módulo PAM do Google Authenticator
sudo apt install libpam-google-authenticator

# Executar a ferramenta de configuração
google-authenticator

# Seguir os prompts para gerar código QR e códigos de backup
# Selecionar tokens baseados em tempo (y)
# Atualizar arquivo .google_authenticator (y)
# Não permitir usos múltiplos (y)
# Permitir 3 passos de tempo para diferença de relógio (y)
# Habilitar limitação de taxa (y)
Então configure o PAM para exigir o código:
# Editar /etc/pam.d/sshd
sudo nano /etc/pam.d/sshd

# Adicionar esta linha no topo
auth required pam_google_authenticator.so

# Editar /etc/ssh/sshd_config
sudo nano /etc/ssh/sshd_config

# Definir estes valores
ChallengeResponseAuthentication yes
UsePAM yes

# Reiniciar SSH
sudo systemctl restart sshd
Esta configuração exige tanto uma senha quanto um código TOTP para acesso SSH — uma melhoria significativa de segurança para qualquer sistema acessível remotamente.
Implantação de MFA Corporativo
Organizações enfrentam um desafio diferente de usuários individuais. A solução precisa escalar para milhares de pessoas com dispositivos variados, diferentes níveis de familiaridade técnica e sistemas legados que podem não suportar protocolos de autenticação modernos.
Autenticação adaptativa oferece um meio-termo prático. Em vez de exigir MFA em cada login, o sistema avalia sinais de risco — endereço IP, impressão digital do dispositivo, hora do dia, padrões comportamentais — e só intensifica para autenticação adicional quando algo parece errado. Logins normais de um dispositivo conhecido permanecem sem atrito. Tentativas de acesso incomuns são desafiadas.
Aplicações legadas que não podem suportar MFA diretamente podem ter um proxy de autenticação na frente, ou ser acessadas através de uma VPN que exige MFA na camada de rede. Isso estende a proteção sem tocar em cada aplicação individualmente.
“The only secure computer is one that's unplugged, locked in a safe, and buried 20 feet under the ground in a secret location.”
— Dennis Hughes
Recuperação de conta precisa ser pensada com cuidado. MFA reduz drasticamente o acesso não autorizado, mas também aumenta as chances de usuários legítimos se bloquearem. Procedimentos de recuperação precisam equilibrar segurança com usabilidade — exigir verificação do help desk ou aprovação do gerente impede que alguém contorne o MFA inteiramente através de um fluxo de recuperação de autoatendimento fraco.
Perguntas Frequentes
O que é autenticação multifator e por que preciso dela?
A autenticação multifator (MFA) é um método de segurança que exige que você comprove sua identidade de duas ou mais formas antes de acessar uma conta — por exemplo, digitando uma senha e depois um código enviado para o seu celular. Ela adiciona uma camada extra de proteção, de modo que mesmo se alguém roubar sua senha, ainda não conseguirá entrar sem esse segundo fator. A maioria dos especialistas em segurança recomenda ativá-la em qualquer conta que ofereça suporte, especialmente e-mail e serviços bancários.
Quais são os diferentes tipos de fatores usados na MFA?
Os fatores de MFA se dividem em três categorias: algo que você sabe (como uma senha ou PIN), algo que você tem (como seu celular ou uma chave física) e algo que você é (como uma impressão digital ou reconhecimento facial). Exemplos comuns incluem um código de uso único enviado por SMS, um aplicativo autenticador como o Google Authenticator ou uma chave de segurança USB física. Usar fatores de duas categorias diferentes torna sua conta significativamente mais difícil de comprometer.
A MFA é completamente segura ou ainda pode ser hackeada?
A MFA é muito mais segura do que apenas uma senha, mas não é totalmente infalível. Invasores podem usar táticas como troca de SIM para interceptar códigos SMS ou páginas de phishing que enganam você para inserir seu código de uso único em tempo real. Usar um aplicativo autenticador ou uma chave de segurança física em vez de códigos SMS oferece proteção mais forte contra esse tipo de ataque.
Recursos em vídeo
Fontes & Leitura adicional
- Tor Project — Official site of the Tor network and Tor Browser.
- Tor Browser Manual — Setup, security levels, bridges and troubleshooting.
- Wikipedia: Onion routing — How layered encryption routing works, with history.
- Yubico Documentation — Official guides for YubiKey setup and use.
- NIST Cybersecurity Framework — Reference framework for identifying, protecting and responding to threats.
- EFF — Digital rights organisation with security explainers.
- OWASP — Open standards and cheat sheets for application security.