Fundamentos de Segurança de Redes: Protegendo Sistemas Conectados
A segurança de redes protege dados em trânsito, sistemas em repouso e a infraestrutura que os conecta. Cada dispositivo que se conecta a uma rede se torna um possível ponto de entrada para invasores. Este guia aborda os conceitos, ferramentas e práticas fundamentais que formam a base da segurança de redes.
Nesta página
Segurança de redes é sobre proteger dados em trânsito, sistemas em repouso e a infraestrutura que conecta tudo isso. Cada dispositivo em uma rede — um notebook, uma impressora, um sensor IoT — é uma porta potencial para atacantes. Se você está construindo, gerenciando ou apenas usando sistemas conectados, entender como redes falham (e como impedir que isso aconteça) importa mais do que a maioria das pessoas imagina.
“There are only two types of companies: those that have been hacked and those that will be.”
— Robert Mueller
Este artigo aborda os conceitos centrais, ferramentas e práticas que você precisa conhecer.
Entendendo Ameaças de Rede
A maioria dos ataques de rede explora uma de três coisas: falhas em protocolos, configurações desleixadas ou erros humanos. Aqui estão as ameaças mais comuns.
Ataques Man-in-the-Middle (MitM) acontecem quando um atacante se posiciona entre duas partes em comunicação. Em uma rede Wi-Fi aberta, eles podem capturar tráfego não criptografado, roubar tokens de sessão ou injetar conteúdo malicioso em páginas que você está navegando. HTTPS criptografa o canal e neutraliza isso em grande parte, mas só se você realmente prestar atenção nos avisos de certificado em vez de simplesmente clicar para ignorar.
Ataques de Negação de Serviço (DoS) inundam sistemas com tráfego até que não consigam mais funcionar. A versão distribuída — DDoS — amplifica isso recrutando milhares de dispositivos comprometidos para atacar simultaneamente. Ataques DDoS modernos podem atingir centenas de gigabits por segundo, o suficiente para derrubar serviços importantes.
Packet sniffing captura tráfego de rede para análise. Administradores usam isso o tempo todo para troubleshooting legítimo, mas atacantes usam a mesma técnica para coletar credenciais, chaves de API e qualquer outra coisa trafegando por conexões não criptografadas.
Port scanning mapeia quais serviços um sistema-alvo está executando. Ferramentas como Nmap permitem que atacantes identifiquem serviços expostos rapidamente, depois focam em qualquer coisa rodando software desatualizado ou configurações fracas.
# Exemplo de scan Nmap (apenas para testes de segurança autorizados)
nmap -sV -p- 192.168.1.1

# Verificar portas abertas no seu próprio sistema
netstat -tuln
Camadas de Defesa de Rede
Nenhum controle isolado vai te proteger. Segurança efetiva empilha múltiplas defesas para que quando uma falhar, outra capture o que passou.
Firewalls
Firewalls filtram tráfego com base em regras que você define. Um firewall stateless olha cada pacote isoladamente, bloqueando ou permitindo com base em endereços IP, portas e protocolos. Um firewall stateful entende contexto — ele sabe que um pacote de resposta pertence a uma conversa existente, não a uma nova conexão de entrada.
Firewalls de próxima geração (NGFW) vão além inspecionando tráfego na camada de aplicação. Eles podem bloquear payloads maliciosos escondidos dentro de requisições HTTP ou outros protocolos de aparência legítima, mesmo em portas que você explicitamente liberou.
# Regra básica de firewall iptables (Linux)
# Permitir SSH de entrada de uma subnet específica
iptables -A INPUT -p tcp -s 10.0.1.0/24 --dport 22 -j ACCEPT

# Bloquear todas as outras conexões de entrada
iptables -A INPUT -j DROP

# Permitir que conexões estabelecidas continuem
iptables -A INPUT -m state --state ESTABLISHED,RELATED -j ACCEPT
Segmentação de Rede
Segmentação divide sua rede em zonas isoladas. Uma invasão em uma zona não se espalha automaticamente para todo o resto. A maioria das organizações divide as coisas mais ou menos assim:
- DMZ (Zona Desmilitarizada): servidores voltados para o público, mantidos longe dos sistemas internos
- Rede interna: estações de trabalho de funcionários e servidores de arquivos
- Rede de gerenciamento: sistemas de controle de infraestrutura
- Rede de convidados: dispositivos de visitantes sem nenhum acesso a recursos internos
VLANs criam essa separação lógica no mesmo hardware físico. Uma VLAN configurada corretamente impede que dispositivos em um grupo vejam tráfego de outro, mesmo quando estão compartilhando o mesmo switch.
Quem busca uma segunda opinião pode conferir uma perspectiva mais ampla.
Detecção e Prevenção de Intrusão
Sistemas de Detecção de Intrusão (IDS) monitoram o tráfego de rede em busca de padrões suspeitos e alertam você quando algo parece errado. Eles não bloqueiam ataques por conta própria. Sistemas de Prevenção de Intrusão (IPS) vão além e terminam ativamente conexões maliciosas.
Detecção baseada em assinatura compara tráfego com um banco de dados de padrões de ataque conhecidos. Detecção baseada em anomalia aprende o que é normal e sinaliza qualquer coisa que desvie. Um servidor de banco de dados abrindo centenas de conexões de saída de repente é um bom exemplo do tipo de coisa que deveria disparar um alerta.
Criptografia e VPNs
Criptografia transforma dados legíveis em texto cifrado que é inútil sem a chave certa. Diferentes camadas da rede lidam com criptografia de formas diferentes.
TLS (Transport Layer Security) protege tráfego web, e-mail e chamadas de API. Aquele HTTPS no seu navegador significa que TLS está criptografando a conexão entre você e o servidor. TLS 1.3 é a versão que você quer — é mais rápida e mais segura que qualquer versão anterior.
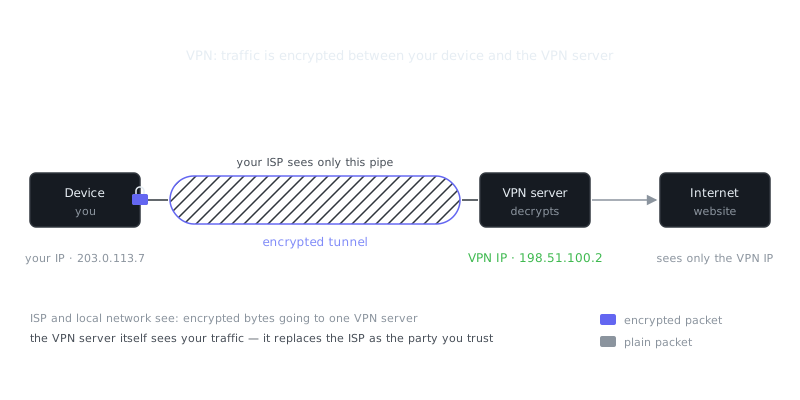
VPNs (Redes Privadas Virtuais) criam túneis criptografados através de redes não confiáveis. Trabalhadores remotos as usam para acessar recursos corporativos com segurança pela internet. Acertar na configuração de VPN significa equilibrar segurança, desempenho e compatibilidade entre seus dispositivos.
Configuração e Setup de VPN
Uma VPN site-to-site conecta duas redes. Uma VPN de acesso remoto conecta dispositivos individuais a uma rede. Sua escolha de protocolo importa mais do que a maioria das pessoas pensa:
| Protocolo | Criptografia | Velocidade | Caso de Uso |
|---|---|---|---|
| WireGuard | ChaCha20 | Mais rápido | Implementações modernas, mobile |
| OpenVPN | AES-256 | Moderado | Multi-plataforma, altamente configurável |
| IPsec | AES-256 | Rápido | Site-to-site, enterprise |
| IKEv2 | AES-256 | Rápido | Dispositivos móveis, reconexão automática |
# Exemplo de configuração VPN WireGuard (servidor)
[Interface]
Address = 10.0.0.1/24
ListenPort = 51820
PrivateKey = <chave-privada-servidor>

[Peer]
PublicKey = <chave-publica-cliente>
AllowedIPs = 10.0.0.2/32
Ao escolher uma solução VPN, verifique se ela suporta split tunneling (rotear apenas tráfego específico pela VPN), um kill switch (bloquear acesso à internet se a VPN cair) e o que o provedor realmente registra em logs. Uma VPN que grava metadados de suas conexões não te dá a privacidade que você pode pensar que tem.
Autenticação e Controle de Acesso
Você precisa identificar corretamente usuários e dispositivos antes de deixá-los perto da sua rede.
Sistemas de Controle de Acesso à Rede (NAC) verificam conformidade de dispositivos antes de conceder acesso. Um notebook rodando antivírus desatualizado pode cair em uma VLAN restrita até atender aos requisitos da sua política.
Autenticação 802.1X exige credenciais antes que um dispositivo obtenha qualquer acesso à rede, seja com ou sem fio. Substitui a velha suposição de que conectar um cabo Ethernet significa que você é confiável.
Autenticação multifator (MFA) pede mais do que apenas uma senha — tipicamente um código temporário, um token de hardware ou uma verificação biométrica. Mesmo que um atacante roube a senha de alguém, MFA o para completamente porque a senha sozinha não é suficiente.
Segurança de Senhas
Senhas fracas ainda são a forma mais comum de atacantes conseguirem acesso. Gerenciadores de senha resolvem isso gerando e armazenando senhas únicas e complexas para cada serviço que você usa, eliminando reutilização de credenciais entre contas.
| Recurso | Bitwarden | 1Password | KeePassXC |
|---|---|---|---|
| Sincronização na nuvem | Sim | Sim | Manual |
| Zero-knowledge | Sim | Sim | N/A (local) |
| Código aberto | Sim | Não | Sim |
| Suporte a chave de hardware | Sim | Sim | Sim |
| Compartilhamento familiar | Sim | Sim | Não |
Gerenciadores sincronizados na nuvem são convenientes, mas exigem confiar na implementação de criptografia do provedor. Gerenciadores locais como KeePassXC colocam você em controle completo, ao custo de gerenciar sua própria sincronização entre dispositivos. Nenhum está errado — depende do seu modelo de ameaça.
Monitoramento e Resposta a Incidentes
Quão rápido você detecta uma invasão determina quão ruim ela fica. Equipes que identificam um comprometimento em horas contêm o dano. Aquelas que levam meses para perceber frequentemente enfrentam perda catastrófica de dados.
Sistemas de Gerenciamento de Informações e Eventos de Segurança (SIEM) coletam logs de firewalls, servidores, aplicações e endpoints, depois correlacionam eventos entre todos eles. É assim que você pega ataques que nenhuma fonte de log isolada revelaria sozinha. Uma tentativa de login falhada é ruído. Dez mil tentativas de login falhadas de diferentes endereços IP mirando a mesma conta é um ataque de credential stuffing em andamento.
# Exemplo: Monitorar fa
Perguntas Frequentes
O que é um firewall e eu realmente preciso de um?
Um firewall é um sistema de segurança que monitora e controla o tráfego de rede de entrada e saída com base em regras predefinidas. Ele atua como uma barreira entre sua rede interna confiável e redes externas não confiáveis, como a internet. Sim, você precisa de um — a maioria dos sistemas operacionais inclui um firewall integrado, e você deve garantir que ele esteja ativado.
Qual é a diferença entre HTTP e HTTPS?
HTTP (HyperText Transfer Protocol) envia dados entre seu navegador e um site em texto simples, o que significa que qualquer pessoa que interceptar o tráfego pode lê-los. HTTPS adiciona uma camada de criptografia usando TLS/SSL, então os dados são embaralhados e ilegíveis para qualquer pessoa que os intercepte. Sempre procure o ícone de cadeado na barra de endereços do seu navegador antes de inserir informações sensíveis, como senhas ou dados de pagamento.
Por que usar Wi-Fi público é arriscado e como posso me manter seguro?
Redes Wi-Fi públicas geralmente não são criptografadas, o que significa que outras pessoas na mesma rede podem potencialmente interceptar seu tráfego usando ferramentas que exigem pouca habilidade técnica. Invasores também podem configurar pontos de acesso falsos com nomes convincentes para enganar você e fazer com que se conecte. Para se manter seguro, evite acessar contas sensíveis em Wi-Fi público e use uma VPN para criptografar sua conexão quando não tiver outra opção.
Recursos em vídeo
Fontes & Leitura adicional
- EFF — Digital rights organisation with security explainers.
- um resumo breve — Leitura de contexto sobre Torzon Darknet VIP, escrita da perspectiva de um usuário.
- OWASP — Open standards and cheat sheets for application security.
- NIST Cybersecurity Framework — Reference framework for identifying, protecting and responding to threats.
- GnuPG Documentation — Manuals and how-tos for GPG key management and encryption.
- CISA — US cybersecurity agency guidance for individuals and organisations.
- Have I Been Pwned — Check whether an email or password appeared in a known breach.
- Wikipedia: Pretty Good Privacy — Background on PGP, OpenPGP and the web of trust.